




















セキュリティ対策をどうする?
企業における無線LAN、“安全を買う”ために何が必要か
水と安全がタダではないように、無線LANのセキュリティも無料では実現しにくい。モバイル端末やクライアントPCから安全に無線LAN環境を使う上で導入が求められる技術や製品をチェックする。
モバイルデバイスの普及やワークスタイルの変化などが企業の無線LAN導入を後押ししている。導入に当たり、ネットワーク担当者にとってやはり心配なのはセキュリティだろう。有線LANであれば、実際に社内のポートに不審な端末がつながっていれば、ケーブルの接続先を目視することもできるが無線LANの電波は目に見えない。クライアント端末側で電波をキャッチできれば、少なくとも接続を試みることはできる。適切な防御がされていなければ、実際に接続されてしまう可能性はより高くなる。
車で移動ながらセキュリティの甘い無線LANを探し出して侵入する「ウォードライビング」と呼ばれる悪質な行為は、無線LANが普及し始めた頃から問題視されている。無線LAN経由でネットワークに接続され、サーバや別の端末から企業の重要情報が盗み出されたり、迷惑メールやウイルス配布のための踏み台にされたりしては、取り返しのつかないダメージを被ることになる。社内のLANを守るため、企業には具体的にどんな対策が求められるのだろうか。
ユーザー認証は不可欠
無線LANにおけるセキュリティ対策として、一般的によく知られているのは、暗号化(WEP、WPA、WPA2)やMACアドレスによるフィルタリング、SSIDのステルス化、ANY接続拒否といった技術だ。ただし、企業で利用する場合、それだけでは十分でない。
「WEPは破られやすい」とか「MACアドレスは偽装可能」といった技術の陳腐化ももちろん問題をもたらすが、そもそも多くの人が出入りし、さらに正社員や派遣社員、外部からのゲストなど、さまざまな人が混在する環境で、単純に固定的なパスフレーズの組み合わせだけでネットワークを運用するのは危険だ。また、社員間でも役職や職能によって、与えるべき権限は異なってくる。複雑なポリシーを管理するための仕組みが必要となる。
そこで必要になるのがユーザー別の認証である。代表的な認証技術として「IEEE 802.1X」がある。IEEE 802.1Xによって、ユーザーを特定するID/パスワードを利用した認証が可能になる。
IEEE 802.1Xを利用するには、これに対応したクライアント端末(サプリカント)、無線LANアクセスポイント(オーセンティケータ、AP)と認証を行うためのサーバ(RADIUSサーバ)が別途必要となる。ユーザーがクライアント端末から無線LANにアクセスしようすると、APはRADIUSサーバに認証情報を確認し、アクセス権限のある端末であると認められれば、ユーザーは初めて無線LANに接続できる。
つまり、ネットワークユーザーは実際に無線LANに接続する一歩手前でユーザーIDとパスワードの入力を求められるわけで、認証に失敗すればネットワーク側にパケットを送ることはできない。IEEE 802.1Xは有線LANの認証にも使われる。
IEEE 802.1Xでは「EAP」という認証プロトコルが用いられる。EAPには幾つかのタイプがあり、Windows 7/8で標準搭載されているのは「EAP-TLS」と「PEAP」である。これらの方式では、認証にユーザーIDとパスワードに加えてデジタル証明書を使用する。EAP-TLSではサーバとクライアントそれぞれの認証で証明書を発行するため、セキュリティのレベルが高い。一方で、クライアント側の証明書を管理するための負担が増す。なお、この証明書を発行するためのCA(認証局)も必要となる。
それなりにコストは掛かることになっても、認証の仕組みは不可欠。例えば、ソリトンシステムズの「Net'Attest EPS」のようにRADIUSサーバとCAの機能を兼ね備えた製品もある。
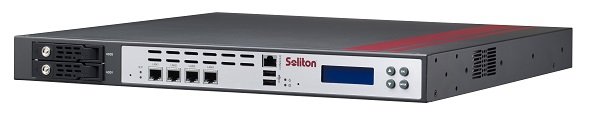 「Net'Attest EPS」
なお、シスコシステムズでは、独自タイプのEAPである「Cisco LEAP」を採用している。Cisco LEAPは、ユーザーごと、セッションごとに同的に暗号化キーを提供する。必要なのはRADIUS サーバだけでCAは必要としない。
BYOD時代に求められるデバイス識別
私物端末の業務利用(BYOD)が問題になる昨今では、ユーザー管理のみならず、セキュリティリスクの高いデバイスはネットワークに入れないといったコントロールも必要になってくる。個別の認証情報を割り当てても、当のユーザーがそれを使って、企業の把握していない端末から自由にアクセスできてしまえば、他のセキュリティ対策が全て台無しになりかねない。
「現在マルウェアの95.98%は『Android』を狙っています(※)。今後はWindowsタブレットを標的としたマルウェアも出てくるでしょう。マルウェアはデバイス間を伝搬するもの。デバイスの先にはサーバがあります。社内LANの入口にあるAPがファイアウォールと連係してアクセスの可否を判断できるようにするべきです」。こう語るのは、フォーティネットジャパン シニアネットワークセキュリティアーキテクトの田中愁子氏だ。
※日本スマートフォンセキュリティ協会(JSSEC) Kaspersky Labs Japan調べ
セキュリティベンダーである同社では、2010年にAPである「FortiAP」を発売。同社の統合脅威管理(UTM)製品「FortiGate」を無線LANコントローラーとして利用できるようにしている。また、2012年には両製品を一体化させた「FortiWifi」を発売。スマートフォンやタブレットもUTM機能の管理対象にできることを売りにしている。これにより、ポリシーに合わないデバイスからの接続をブロックする一方で、不正侵入や、ウイルスなどのマルウェアを検知し、脅威を感じたら通信をブロックすることもできる。
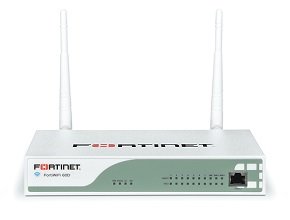
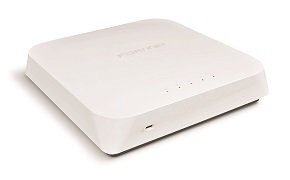
田中氏によれば同社の日本市場における無線LANビジネスは急成長を遂げているという。この分野における企業のセキュリティへの関心の高さがうかがえる。
ポリシーに従って各デバイスからのアクセスをコントロールする仕組みは重要だ。アルバネットワークスでいえば「Aruba ClearPass統合認証基盤システム」というアプライアンスがそれを実現してくれる。「オフィスからのアクセス、自宅からのVPNによるアクセスなどを自動的に認識してコントロールできます」(アルバネットワークス 名古屋支店 中部営業部 技術部長の天野重敏氏)
シスコシステムズで同じ仕組みを担う製品が「Cisco Identity Service Engine」。BYODを前提とした環境でポリシーに応じたセキュリティを適用する。「社外からのアクセス、自宅からのアクセスなどさまざまな接続環境に合わせて設定を変更したり、誰を、どのデバイス経由でどのサーバへアクセス可能にさせるのかを制御したりと、柔軟に設定を適用することで必要なセキュリティを確保できます」。シスコシステムズ エンタープライズネットワーク事業 コンサルティング システムズエンジニア 古川裕康氏はこう説明する。
不正な挙動を可視化したい
これらの製品を組み合わせて一元的に管理する上で、可視化の仕組みは欠かせない。単にデバイスの管理だけでなく、どのユーザーがどこで何をしているのか、直観的に把握することは、管理コストの低減の観点からはもちろんのこと、セキュリティ上も重要なことだ。
例えば、アルバネットワークスの「AirWave統合管理システム」では、ネットワークにアクセスしているユーザーの身元情報、アクセス場所、使用デバイス、あるいはAPの状況や速度、転送データ量などを可視化し、不審な挙動があればすぐに見抜くことができるようになる。また、フォーティネットのFortiGateでは、ユーザーが接続できなくなっている原因がどういうポリシーに違反しているのか(利用不可のデバイスか、接続先や時間帯による制限か)、あるいはウイルスに侵されているなど別の理由でブロックされているのかといったことが瞬時で分かるようになっているという。また、これらのログをストレージに保存し、分析することで、ネットワーク状況の改善を図れるのはもちろん、セキュリティ上の懸念点が発見できる可能性もあるだろう。
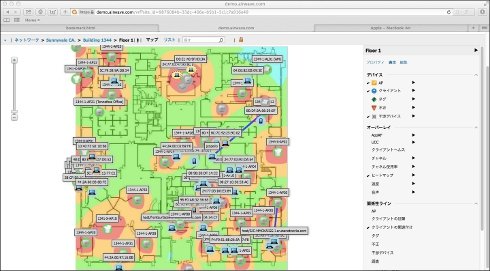 AirWave統合管理システムの管理画面
今回の記事では、企業の無線LANに望まれるセキュリティについて条件を挙げてきた。ネットワークインフラとして無線LANを捉えたとき、快適に使えて管理しやすいことと同様、セキュリティの重要性は疑う余地がない。
もちろん、防御を強固にするために管理製品を次々と購入すれば出費はかさむし、セキュリティのために肝心のパフォーマンスが下がるようでは本末転倒だ。それでもやはり、投資できる予算に限りがある中で、ネットワーク担当者は既存の資産を生かしつつ、できるだけの対策を考えなくてはならないだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
2
「恥を知るべきだ」 AIデータセンター反対運動を招いた事業者の秘密主義
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
5
私も“AIエージェント開発者”に? 裾野を広げる「Agent Bricks」とは
-
6
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
7
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
8
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
9
【基本情報技術者試験】メモリ不足でもアプリが動くのはなぜ? OSを支える「仮想記憶」
-
10
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー