




















「標的型攻撃対策」の現実解【第1回】
“年金機構事件”は対岸の火事ではない 「標的型攻撃対策」を再考する(2/2 ページ)
マルウェアに侵入されても被害を抑える「アタックライフサイクル」と「多層防御」
こうした状況を踏まえると、日本の組織への標的型攻撃はこれからも続くものと考えるのが自然だ。それでは、われわれはどのようなセキュリティ対策を実施していけばよいのだろうか。
標的型攻撃における攻撃手法を説明する際に、しばしば「アタックライフサイクル」という米軍の攻撃シナリオに基づいた考え方が用いられる。具体的には、攻撃の際には「偵察」「感染」「侵入」「潜伏」「データ盗聴」といった行動が鎖のように順次実行されていく(図)。
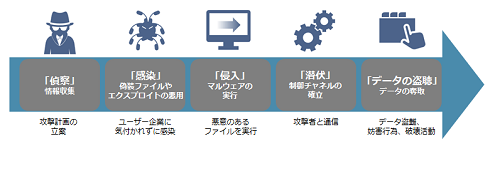 図2 標的型攻撃に見られるアタックライフサイクル《クリックで拡大》
こうした一連の行動をいち早く検知し、早い段階でアタックライフサイクルのいずれかの手順を断ち切り、攻撃の最終目的(データの盗聴)を防ぐことがセキュリティ対策として重要である。仮に巧妙な手口の標的型攻撃に引っ掛かった場合にも、データを盗聴されなければ被害を受けることはない。
アタックライフサイクルに基づいたセキュリティ環境の構築では、各ステップを全て考慮した「多層防御」アプローチが効果的だ。
従来のセキュリティ対策では、主にインターネットなど外部からの攻撃を封じ込める「入口対策」に主眼が置かれていた。いかに外部からの攻撃を見つけ、内部へ侵入させないようにするかといった考え方に基づくセキュリティ対策である。具体的には、インターネットや外部との境界にファイアウォールや侵入防御システム(IPS)/侵入検知システム(IDS)、ゲートウェイ型アンチウイルス製品などを設置し、外部から入ってくる通信を制限、検査する。
こうした入口対策によって、外部から内部サーバへの攻撃や既知のマルウェアの侵入を阻止することはもちろん可能だ。ただし、パターンファイルやIPSシグネチャが存在しない未知のマルウェアや脆弱性を突く攻撃を止めることは難しい。
さらに、脅威は外部からやってくるだけではなく、従業員や関連会社などの内部関係者から発生する可能性も大きい。従業員によるUSBメモリ経由の情報漏えいは、故意・過失問わず以前から多く発生している。また私物端末の業務利用(BYOD)を推進する企業では、個人の持ち込み端末からの情報漏えいの危険性も無視できない。さらに、関連会社を狙ったスピアフィッシング(特定組織や個人を狙ったフィッシング詐欺)や、悪意のある内部犯経由の情報漏えいの可能性もある。
標的型攻撃、内部犯行の双方で重要となるのが、内部での感染拡大や脅威の発生を防ぐ「内部対策」だ。内部対策では、そもそもLANやWANといった社内ネットワーク自体が安全ではないという考え方に立った「ゼロトラストモデル」が有効である。ネットワークセグメントを細分化し、各セグメント間の通信をきちんと管理・監視することで、社内に侵入している脅威をいち早く検知し、対策を取ることが可能になる。
内部対策としてはエンドポイントでの対策も重要となる。国内外の標的型攻撃の攻撃パターンを見ると、サーバへ直接サイバー攻撃を仕掛けるケースはほとんどない。大半の攻撃ではクライアントPCがサイバー攻撃を受けてマルウェアに感染し、そのコンピュータを踏み台にサーバから情報を収集する形である。エンドポイントをいかに守るかが重要な鍵となる。
入口対策や内部対策を実施していても、コンピュータがマルウェアに感染する可能性をゼロにできるわけではない。万が一感染してしまった場合には、社外への情報漏えいを食い止める「出口対策」が重要になる。
出口対策としては、次世代ファイアウォールなどが備えるC&Cサーバとの通信をブロックするための機能(「DNS sinkhole」などと呼ばれる)が有効だ。コンピュータとC&Cサーバが通信できないようにすれば、情報の外部への転送を防ぎ、攻撃者の最終目的を阻止することが可能だ。情報さえ外部に流出しなければ、一連のサイバー攻撃は失敗したことになる。
「多層防御」アプローチの注意点
こうした多層防御アプローチを既に採用している組織もたくさん存在するだろう。実際の運用において重要なのは、単機能の製品やサービスを適当に組み合わせて運用するだけでは駄目だということだ。導入機器が増えると、生成されるログの量は必然的に増加する。管理者へ通知される警告の量も増え、最終的には警告やログを確認し切れなくなり、せっかく検知された脅威を見過ごす結果となってしまう可能性がある。それでは元も子もない。
IDSやサンドボックスで検知した内容をセキュリティオペレーションセンター(SOC)やIT管理者が確認し、手作業でファイアウォールなどにポリシーを追加するといった運用をしている企業の話をよく聞く。だがそれでは、対応が後手に回ってしまう。各製品の導入に当たっては、製品間の連係と自動化が重要なポイントであることを念頭に置いて機器選定を進めていただきたい。
次回からは具体的に、標的型攻撃の各対策についてどこに気を付けるべきか、どのような製品があるのかを紹介していく。
執筆者紹介
寺前滋人(てらまえ・しげと) パロアルトネットワークス
外資系のネットワークおよびセキュリティ機器ベンダーでプリセールスSE(システムエンジニア)を20年以上経験。現在は次世代ファイアウォールおよびエンタープライズセキュリティプラットフォームを提供するパロアルトネットワークスでSEマネージャーとして勤務。
Copyright © ITmedia, Inc. All Rights Reserved.


「標的型攻撃対策」の現実解
日本年金機構の大規模情報漏えい事件をはじめ、国内組織を狙った「標的型攻撃」が相次いで明るみに出ている。標的型攻撃の実態はどうなっているのか。組織が取るべき対策とは何か。徹底解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー