




















「標的型攻撃対策」の現実解【第1回】
“年金機構事件”は対岸の火事ではない 「標的型攻撃対策」を再考する(1/2 ページ)
大規模な情報流出を招いた日本年金機構の標的型攻撃。その被害は決して対岸の火事ではない。事件を機に、標的型攻撃の脅威や対策をあらためて考えていく。
 日本年金機構の公式サイト。大量の個人情報流出事件は、世間を震撼させた
2015年6月に発覚した日本年金機構の個人情報の大量流出事件は、約125万件、約101万人分という流出規模もさることながら、年金情報にも大きく関わる社会保障・税番号(マイナンバー)制度の導入直前ということもあり、大きな注目を集めた。それに伴って「標的型攻撃」という言葉もあらためて広く知られるようになった。
標的型攻撃とは、ある特定企業や組織、業種に対して実行されるサイバー攻撃のことであり、最近出てきた新しい攻撃手法というわけではない。ただし、近年では使用される手口が巧妙になり、日本の組織を狙った事例も増えている。
年金機構を狙った攻撃の実態
日本年金機構のケースでは、ダウンロードを実行する役割を担うマルウェアである「ドロッパー」が医療費通知に偽装されて添付されていたといわれている。送付された攻撃メールの件名や本文中にも特に怪しいところがなく、関係者であれば誰でも開いてしまうのではないかと思われるものだったという。
以前の攻撃メールであれば、フォントに日本語以外のものが使用されていたり、そもそも日本語自体が不自然であったりしたため容易に気付くことができた。しかし最近では、件名も本文も実際の業務でやりとりされているメールと変わらない内容であることも多い。そのため、セキュリティ製品が攻撃メールだと認識せず、マルウェアに感染した後も駆除しにくくなっている。
また、今回の攻撃では「Emdivi」(「Backdoor.Emdivi」などとも)という、リモートアクセス型トロイの木馬(RAT: Remote Administration Tool)に分類されるマルウェアが使用されたのではないかといわれている。RATとは名前が示す通り、管理者権限を乗っ取り、コンピュータの遠隔操作を可能にするマルウェアを指す。
今回の日本年金機構のケースでは、次のような流れで攻撃が進んだと考えられている。前述したドロッパー(偽装ファイル)は、標的組織に送り込まれて実行された後、おとりのWordファイルとマルウェアをダウンロードする。おとりのWordファイルを開くのと同時に、秘密裏にマルウェアをインストールし、攻撃用サーバであるコマンド&コントロールサーバ(C&Cサーバ)と通信するためのバックチャネル(通信経路)を構築し、コンピュータを攻撃者の制御下に置いてしまう。
この状態になると、攻撃者はさまざまなツールを容易にダウンロードやインストールできるようになる。そして情報収集に必要なアクセス権の取得やサーバ/ストレージへのアクセスを試みることも可能となる。最終的には、集めた情報をC&Cサーバやファイル転送系のプロトコルなどを用いて、外部サーバへ転送することで情報流出となるのである。
日本年金機構のケースでは、最初のトリガーとなるドロッパーがメールの添付ファイル経由で感染したとみられる。Emdiviによる攻撃ではその他にも、メール本文内のリンクや改ざんされたWebサイトのリンクを使って、「エクスプロイト」という脆弱性を突くプログラムコードが実行されることで感染する場合もある。エクスプロイトは、「Microsoft Office」ファイルやPDFファイル、Javaアプレット(Webブラウザで動作するJavaプログラム)などに仕込まれていることが多い。
Emdiviの特徴
Emdiviの特徴として挙げられるのが、バックチャネルの通信先であるC&Cサーバのほとんどが日本国内に設置されていることだ。一見して業務と関係のなさそうな国に設置されているサーバとの通信が増えれば、ファイアウォールの通信ログなどで怪しい通信が存在していることが比較的容易に検知できる。Emdiviでは、通信先が日本国内のサーバだということが通常業務の通信との判別を難しくしており、検知を遅らせる1つの要因となっている。
このことからも、Emdiviを使った攻撃は日本の組織をターゲットとした標的型攻撃であることが分かる。パロアルトネットワークスの調査では、日本を狙ったサイバー攻撃は、メール経由の攻撃が占める割合が他国と比べてはるかに多いことが分かっている(図)。日本は標的型攻撃に対する認識が低く、メール経由のサイバー攻撃が成功しやすい国として攻撃者に認識されている可能性がある。
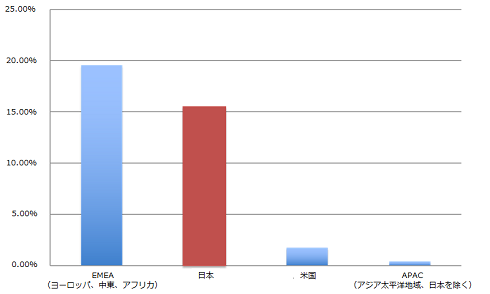 図1 各地域のサイバー攻撃に占めるメール(POP)でのサイバー攻撃の割合(パロアルトネットワークス2014年調査)《クリックで拡大》
標的型攻撃への認識が進まない理由として、日本の組織は米国と比べ、実際に被害にあっても公表しないことが多いことが挙げられる。結果として攻撃手法が広まらず、同じ手口がいつまでも通用することから、攻撃者から格好の餌食だと認識されてしまっている可能性がある。
Copyright © ITmedia, Inc. All Rights Reserved.


「標的型攻撃対策」の現実解
日本年金機構の大規模情報漏えい事件をはじめ、国内組織を狙った「標的型攻撃」が相次いで明るみに出ている。標的型攻撃の実態はどうなっているのか。組織が取るべき対策とは何か。徹底解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
3
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
「恥を知るべきだ」 AIデータセンター反対運動を招いた事業者の秘密主義
-
6
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
7
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
8
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
9
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
10
kintoneで実践 製造業のための「見積もり管理」改善のヒント
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
7
「IT史に名を残すシステム障害」8選
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
10
マンガで学ぶXDR/MDRのメリット、中小企業のセキュリティ強化になぜ有効か?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー