




















「標的型攻撃対策」の現実解【第2回】
丸分かり「標的型攻撃対策」:未知の攻撃にどう対抗? 「入口対策」基礎の基礎(2/2 ページ)
重要性高まる「未知の攻撃」への対策
注意しなくてはならないのは、標的型攻撃などに使われるメールやWebサイトといったトリガーは全て、正常なアプリケーション通信経由で従業員の元に届く点だ。例えばメールの場合、不正なWebサイトへ誘導するリンクが記載されていたり、エクスプロイトが含まれているファイルが添付されていたりしても、アプリケーション通信自体は正しいものなので、ファイアウォールは通信を許可してしまう。
サイバーセキュリティ戦略本部による原因調査結果によると、日本年金機構もプロキシサーバやメールサーバなどの専門回線、各拠点のスイッチに不要な外部通信を遮断するためのファイアウォールを設けていた(図)。それでも、事件の契機となった標的型メールを受信してしまったのである。ファイアウォールの限界を如実に示す例だといえよう。
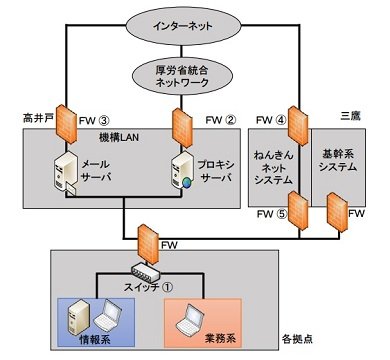 図 日本年金機構のネットワーク構成(出典:サイバーセキュリティ戦略本部「日本年金機構における個人情報流出事案に関する原因究明調査結果」)
それではファイアウォールに加えて、具体的にどのような対策を実施すべきなのだろうか。メール受信時のセキュリティ対策として最初に思い浮かぶのは、マルウェア対策製品の導入だろう。メールサーバへインストールするタイプやゲートウェイ型のタイプなどさまざまなマルウェア対策製品がリリースされている。
こうしたマルウェア対策製品は基本的に、既知のマルウェアファイルに対するシグネチャをベースにパターンマッチングを実行し、添付ファイルなどにマルウェアが入っていないかどうかを検知する。ただし、現在は1年に7000件以上の脆弱性が発見され、日々ゼロデイ(パッチ未提供)マルウェアが作成されている。これら未知のマルウェアは、シグネチャベースのマルウェア対策では防御できない。
そこで、標的型攻撃対策として有効だと考えられるのが、「サンドボックス」という技術を利用したセキュリティ製品(以下、サンドボックス製品)だ。パターンマッチングではなく、仮想環境で実際にファイルを実行した結果を基にエクスプロイトやマルウェアを検出するのが特徴である。
サンドボックス製品は、あらかじめ社内で使用しているOSに加え、オフィススイートやPDFリーダーといったアプリケーションを組み込んだ仮想マシンを用意し、怪しいファイルをこの仮想マシンで実行する。その際、不正なレジストリの書き換えや外部サイトへアクセスするためのDNS参照、外部へのアクセスといった動作を監視し、該当ファイルが正常なものかどうかを判断する。
併せて読みたいお薦め記事
サンドボックスの基礎を学ぶ
サンドボックス製品の活用には注意点も
実際にサンドボックス製品を導入する際は、社内リソースと仮想マシンをきちんと管理する必要がある。特にPDFリーダーの「Acrobat Reader」は、感染経路として攻撃者に利用されやすい上に、従業員による自動アップデートが簡単にできてしまうので、バージョン管理には注意してほしい。
エクスプロイトの中には、特定バージョンのアプリケーションが持つ脆弱性を利用する攻撃が少なくない。そのため、社内で実際に使用中のバージョンと、サンドボックス製品の仮想マシンで利用するバージョンが常に同じものになるように管理していく必要がある。可能ならば、複数バージョンのアプリケーションを使用した解析ができるサンドボックス製品を利用するのも1つの解決策だ。
注意すべきなのは、大半のサンドボックス製品は脅威を検知できるものの、検知した脅威からの防御には他のセキュリティ製品の力が必要になる点だ。そこで前述したファイアウォールとの連係が重要となる。
サンドボックス製品からの警告ログを受けて、管理者が手動でファイアウォールなどの設定変更を施すのでは対応が後手に回ってしまう。異なるベンダーのセキュリティ製品を組み合わせて採用している場合には、各製品のAPIやスクリプトなどを利用した自動化を検討する必要がある。
入口対策には、本稿で紹介したファイアウォールとサンドボックス製品に加え、不審なメールやWebサイトへのアクセスを防ぐ各種フィルタリング、攻撃の成功につながる脆弱性をふさぐパッチ管理などさまざまな手段がある。入口対策を補完する上で、こうした手段の導入も有力な選択肢となる。
今回は入口対策として、インターネットとの境界部分に設置されるセキュリティ製品を中心に見てきた。ただし、これらの対策だけでは、USBメモリ経由や持ち込み機器(BYOD)経由でのマルウェア感染などを防ぐことはできない。次回はこれらへの対応も考慮した「内部対策」について見ていく。
寺前滋人(てらまえ・しげと) パロアルトネットワークス
外資系のネットワークおよびセキュリティ機器ベンダーでプリセールスSE(システムエンジニア)を20年以上経験。現在は次世代ファイアウォールおよびエンタープライズセキュリティプラットフォームを提供するパロアルトネットワークスでSEマネージャーとして勤務。
Copyright © ITmedia, Inc. All Rights Reserved.


「標的型攻撃対策」の現実解
日本年金機構の大規模情報漏えい事件をはじめ、国内組織を狙った「標的型攻撃」が相次いで明るみに出ている。標的型攻撃の実態はどうなっているのか。組織が取るべき対策とは何か。徹底解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
8
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
9
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
10
「Wi-Fi」は“ネット接続が不十分”な地域の救世主になるのか?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー