




















「サンドボックス」にまつわる疑問を解く【第3回】
ウイルス対策の“魔法のつえ”ではない? 「サンドボックス安全神話」を検証する(1/2 ページ)
未知のマルウェア対策の有力な選択肢と目されるサンドボックス製品。ただし、そんなサンドボックス製品にも課題が少なからず存在する。具体的に検証する。
未知の不正プログラム(マルウェア)の検知に威力を発揮するサンドボックス製品。ただし、現状のサンドボックス製品には解決すべき課題があるのも事実です。
前回「未知のマルウェアを見つけ出す『サンドボックス』の失敗しない選び方」では、サンドボックス製品には「エミュレーション形式」「仮想環境形式」の2種類があると紹介しました。その2種類の中で、特に普及が進んでいるのが仮想環境形式のサンドボックス製品です。
本稿では仮想環境形式のサンドボックス製品に焦点を当て、その課題を解説していきます。
併せて読みたいお薦め記事
「サンドボックス」にまつわる疑問を解く
標的型攻撃に挑む「サンドボックス」の進化
仮想環境形式のサンドボックス製品「3つの課題」
仮想環境形式のサンドボックス製品(以下、サンドボックス製品)が抱える主要な課題としては、大きく以下の3つが挙げられます。
- サンドボックスの仮想環境自体が持つ課題
- マルウェア実行時のネットワーク接続への課題
- 巧妙化したマルウェア対応への課題
以下、それぞれについて詳細に説明します。
課題1:サンドボックスの仮想環境自体が持つ課題
サンドボックス製品に備わる仮想環境の特徴や制限を利用し、仮想環境での実行を回避するマルウェアの存在が確認されています。マルウェアが取る代表的な4つの回避策を説明します。
回避策1:仮想環境のOS情報を悪用
仮想環境で稼働するOSは、さまざまな箇所に仮想環境特有の情報を保有しています(図1)。マルウェアの中にはそれらの情報をチェックして、自身が仮想環境に置かれたと判断した際、不正コードを実行しないものが存在します。
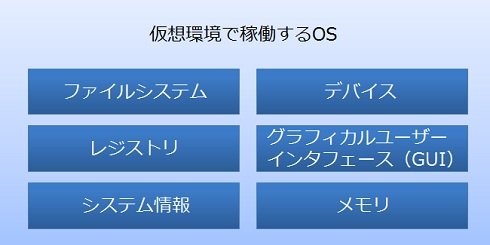 図1:マルウェアが仮想環境の判断に利用するOS情報《クリックで拡大》
こうしたマルウェアは、I/Oポート、レジストリ、HDD情報、MACアドレスなどのOS情報を読み取ります。さらにレジストリからBIOS(Basic Input/Output System)の情報やWindowsのインストール時に生成される「プロダクトID(PID)」を取得して、自身が仮想環境に置かれているかどうかを特定する場合もあります。
回避策2:「アンチVMツール」の悪用
前述したOS情報に加え、仮想環境での稼働を検知するツール(アンチVMツール)を悪用して作成されたマルウェアもあります。例えば、米VMwareの仮想環境での稼働を検知する「ScoopyNG」などがその1つです。アンチVMツールの中には、無償で公開されているものも少なくありません。マルウェアの作成者は、これらを悪用した回避策をマルウェアに実装します。
回避策3:タイマー機能の悪用
よく知られているのが、仮想環境では怪しまれないようにマルウェアが長時間のスリープ状態に入り、その後に悪質なコードを実行するといった回避策です。サンドボックス製品の一部は、こうした長時間スリープを回避すべく、意図的に仮想環境の時間を進める機能を持っています。しかし、時間の変更を検知して悪質コードを実行しないマルウェアまで、既に存在しているのです。
このように、サンドボックス製品での限られた解析時間を逆手に取り、仮想環境での解析を回避する手段を実装するマルウェアは少なくありません。
回避策4:ユーザー操作の要求
仮想環境での実行・解析を回避するために、エンドユーザーにマウスでのクリック操作を要求するマルウェアも珍しくありません。一連のやりとりを再現できない仮想環境では悪質コードを実行・解析できず、マルウェアを見逃してしまう可能性があります。
最近復活してきた、Microsoft Officeのマクロ機能を悪用する「マクロウイルス」の中には、「マクロを有効化しないと内容が閲覧できない」などのメッセージを表示して、ユーザーにマウスでのクリック操作を要求するものもあります。最近のMicrosoft Officeでは、標準設定でマクロが無効化されていることを逆手に取った形です。またクリック操作を要求する際、ランサムウェア(注)のようにエンドユーザーを脅迫し、指示を出すタイプのものもあります。
※注 ファイルやシステムの操作を不能にした上で、“身代金”として金銭を要求するマルウェア。
Copyright © ITmedia, Inc. All Rights Reserved.


「サンドボックス」にまつわる疑問を解く
既知の脅威を前提としたセキュリティ対策が限界に直面する中、未知の脅威への対処をうたう「サンドボックス」への注目度が高まりつつある。その可能性を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー