




















なぜ今「ネットワーク分離」なのか【第3回】
図解で分かる、「ネットワーク分離」を実現する製品/技術はこれだ(2/3 ページ)
インターネットセグメントのセキュリティ対策
インターネットに直結しているインターネットセグメントは、当然ながらインターネットからの攻撃を直接受けることになる。業務セグメントへの攻撃とは異なり、LANへの攻撃に直結する訳ではないが、インターネットセグメントのサーバが攻撃されれば、仮想デスクトップや仮想アプリケーションの稼働が遅くなったり、止まったりして業務に支障が出る可能性がある。インターネットセグメントにおいても、マルウェアの感染や拡散をできるだけ防いだり、感染した仮想デスクトップを即座に隔離したりする方法が必要になる。
次世代ファイアウォール
LANとインターネット間のトラフィックを通すには、両者をまたぐファイアウォールにおいて、適切なポートを開放することが必要になる。ポートは一般的に80番(HTTP)や443番(HTTPS)といった標準的なポート(ウェルノウンポート)が使われることが多い。だが最近のマルウェアはこうしたウェルノウンポートを利用して情報を持ち出したり、感染したりするように作られていることがほとんどだ(図2)。ウェルノウンポートをむやみに開放すれば、インターネットセグメントの仮想デスクトップのマルウェア感染リスクが高まる。
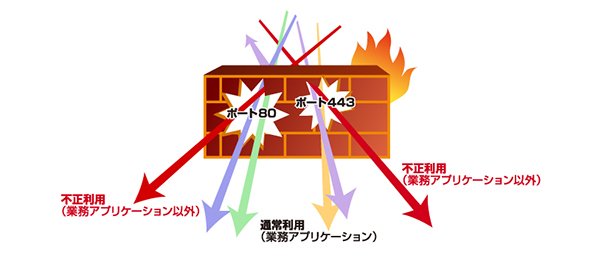 図2 不正なアプリケーションもウェルノウンポートをすり抜ける《クリックで拡大》
ウェルノウンポートを安全に開放するのに役立つのが、アプリケーション識別機能を持つ「次世代ファイアウォール」だ。アプリケーション識別機能は、ポートやプロトコルにかかわらず、事前にシグネチャが登録されているアプリケーションを識別し、通信の可否を制御できる。例えばPalo Alto Networksの次世代ファイアウォールは、2000種類以上のアプリケーションを識別可能だ。
シグネチャが用意されていないアプリケーションについては、少々時間とコストが掛かるものの、ベンダーやシステムインテグレーター(SIer)などに作成してもらうことができる。ただしシグネチャの基になる通信パケットの順番や内容などに特性がなく、アプリケーションを特定する方法が見つからない場合、シグネチャを作成できないこともある。ここが既存技術の限界といえる。
マイクロセグメンテーション(マルウェア感染の拡大を防止)
従来のセキュリティ対策では、標的型攻撃によるマルウェアの感染を完全に防ぐことはできないことは、前回までにお伝えしてきた通りだ。次世代ファイアウォールを導入しても、仮想デスクトップへのマルウェア感染をゼロにすることはできない。もしマルウェアの感染を許したら、単一のセキュリティセグメント(セキュリティ対策を施す範囲。一般的にはネットワークセグメントと同義)にある仮想デスクトップに即座に感染が拡大してしまう可能性がある。
こうした問題に対処する有力な手段となるのが、仮想マシン単位にファイアウォールを設ける「マイクロセグメンテーション」だ。マイクロセグメンテーションを仮想デスクトップに適用すれば、仮に特定の仮想デスクトップにマルウェアが感染しても、他の仮想デスクトップや他の物理PC/サーバへの感染拡大を抑制したり、大幅に遅らせたりすることができる。マイクロセグメンテーションの仕組みを実装した製品は現時点では極めて限られており、具体的な製品としてはVMwareのネットワーク仮想化製品「VMware NSX」がある。
気を付けなければいけないのは、マイクロセグメンテーションは一部の感染した仮想デスクトップからの感染拡大を防ぐものであり、マルウェアの初期感染を防ぐものではないことだ。感染してしまったマルウェアについては、仮想デスクトップを一定間隔でリフレッシュする、つまり仮想デスクトップイメージを元に戻すことをお勧めする。こうすることで、少なくともイメージ作成後に感染したマルウェアについては、完全に取り除くことが可能になる。
Copyright © ITmedia, Inc. All Rights Reserved.


なぜ今「ネットワーク分離」なのか
インターネットとLANを分離する「ネットワーク分離」が再び脚光を浴び始めた。その背景には何があるのか。実現の具体策は。徹底解説する。
この記事の著者


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
5
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
8
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
9
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
10
「Wi-Fi」は“ネット接続が不十分”な地域の救世主になるのか?
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー