




















なぜ今「ネットワーク分離」なのか【第1回】
古くて新しい「ネットワーク分離」が“要注目技術”に返り咲いた理由(1/3 ページ)
自治体を中心に採用機運が高まる「ネットワーク分離」。技術進化や脅威の変化、国の後押しといったさまざまな要素が、ネットワーク分離を再び表舞台へと引き出した。再注目の背景を探る。
インターネットとLANとを分離する「ネットワーク分離」が最近、情報セキュリティ対策の1つの手法として注目度が高まっている。だが情報セキュリティ対策としてのネットワーク分離は今に始まったことではない。古くは自治体や金融機関において、インターネットアクセス用の独立したネットワークセグメントと専用の端末を設置し、これらを基幹業務用のネットワークと物理的に切り離すことで外部からの情報セキュリティの脅威に備える手法を採用するケースは多く見られた(図1)。
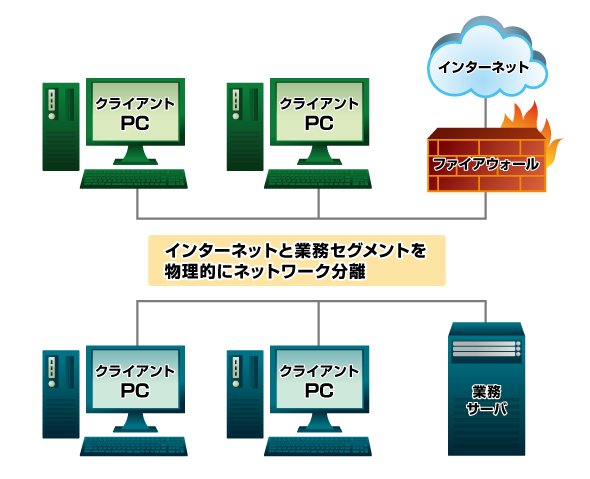 図1 物理的なネットワーク分離の例《クリックで拡大》
しかしながら、こうした「物理的なネットワーク分離」には幾つかの課題がある。例えばエンドユーザーがインターネットへアクセスする場合、物理的に離れた場所にある端末まで移動しなければならない場合がある。またインターネット接続端末への業務データのコピーをルールで禁止していたとしても、USBメモリやDVDなどの可搬メディアを用いてデータをコピーするなどの抜け道を作られる恐れもある。これらの対策のために別のコストが掛かったり、物理的に切り離された2つのネットワークや端末をそれぞれ別々に管理しなければならなかったりと、利便性や管理面、コスト面での課題も多い。
近年では仮想化技術を用いることで、セキュリティを担保しつつもこれらの利便性や運用管理面における課題の解消が期待できる「仮想的なネットワーク分離」の手法も確立されてきた(図2)。それに加え日本年金機構の個人情報流出事案で顕在化したように、急速に巧妙化、複雑化するサイバー攻撃によって従来型の情報セキュリティ対策だけでは個人情報や機密情報の略奪リスクから業務システムを守ることが困難だという認識が広まった。こうした背景から、ネットワーク分離があらためて注目を集めるようになってきたといえる。
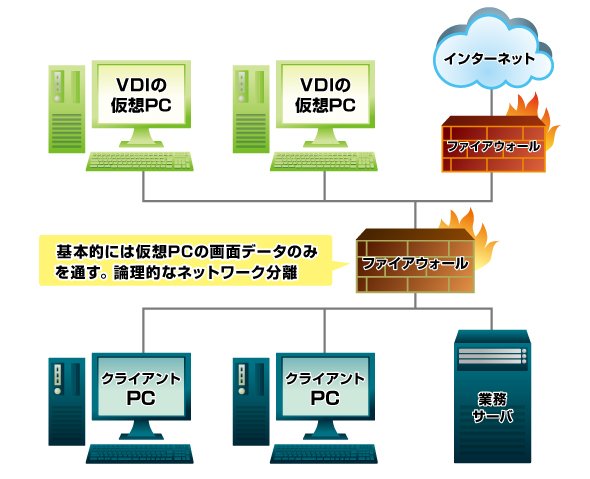 図2 仮想的なネットワーク分離の例《クリックで拡大》
2016年上半期「セキュリティ」記事ランキング(2016年1月1日~2016年6月20日)
1位 Windows 7からのWindows 10移行に“断固拒否”な人のもっともな言い分
2位 Windows 10の“勝手”更新プログラム適用で戸惑う人が続出?
3位 枯れたはずの「エンドポイントセキュリティ」が再び“熱い技術”になった2つの理由
「標的型攻撃」が従来型セキュリティ対策に再考促す
企業や組織での日常業務において、インターネット接続によるWeb閲覧やメールの利用は必要不可欠になっている。従来はファイアウォールや各種フィルタリング(ゲートウェイ)、マルウェア対策ソフトなどによって外部からの脅威に対応してきた。だが昨今では「標的型攻撃」といわれる、これまでのサイバー攻撃とは一線を画した、より巧妙で技術的にも高度な攻撃が年々増加傾向にある。
情報処理推進機構(IPA)によると、2015年4月から9月の間に寄せられた標的型攻撃に関する相談は248件だった。その内、標的型攻撃への対処を支援するIPAの専門チーム「J-CRAT」が支援に当たった事案が104件。この104件の組織ごとの内訳は、独立行政法人が16件、社団・財団法人41件、一般企業19件、その他公共機関などが28件だった。
日本年金機構をはじめとする、最近になって情報漏えい事故を起こしてしまった企業・団体を確認してみると、一般企業よりも高いセキュリティレベルを求められている組織が少なくない。現在考え得る限りの情報セキュリティ対策を十分施しているにもかかわらず、情報漏えいに至ってしまっていることが大きなポイントだ。このことは、これまでの情報セキュリティ対策手法だけでは、標的型攻撃から業務システムや機密データを確実に守ることが困難であることを物語っている。
個人情報の大規模漏えいがあった日本年金機構の発表によると、個人情報流出事案の対応費用は実に10億円に上る。金銭的な問題もさることながら、社会的な信用の失墜も、本事案以降の活動に大きな影響を与えている。当然ながら一般企業とて対岸の火事では済まされない。前述のIPAの発表では、2015年4月から9月にJ-CRATが標的型攻撃への対処を支援した一般企業は19件と全体の18%を占めている。標的型攻撃の被害は、決して人ごとではないのだ。
このような大規模な個人情報の流出事案を受け、IPAは「マルウェア感染を前提とした情報セキュリティ対策と運用の徹底」を呼びかけている。日々急速に巧妙化、複雑化する標的型攻撃によるマルウェア感染を完全に防ぐことは難しい。いざ感染した場合にも被害を最小限に留めるという観点で、情報セキュリティ対策におけるシステムの見直しと運用の徹底が求められている。
Copyright © ITmedia, Inc. All Rights Reserved.


なぜ今「ネットワーク分離」なのか
インターネットとLANを分離する「ネットワーク分離」が再び脚光を浴び始めた。その背景には何があるのか。実現の具体策は。徹底解説する。
この記事の著者


関連記事
新着ホワイトペーパー PR
-
製品資料
[富士ソフト株式会社] 受注業務は既に変革のステージ 出遅れて競争力を失わないためのDX戦略 -
市場調査・トレンド
[富士ソフト株式会社] 受注業務でありがち 「今は困っていない」と見直しを先送りにすることの弊害 -
製品資料
[富士ソフト株式会社] 「B2B EC」選定を製品比較から始めると迷走する理由 -
技術文書・技術解説
[SB C&S株式会社] 「Everpure FlashArray」技術詳細解説資料:概要から認証、サイジングまで解説 -
市場調査・トレンド
[セコムトラストシステムズ株式会社] EDR導入を成功に導くロードマップ:選定/稟議/運用のつまずきを防ぐコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
IT業界の女性は9割が10年で消える 人材枯渇を招く“見えない壁”の正体
-
2
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
3
VMware離れの現実解 2500台のVM移行に挑む製造大手の全記録
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
6
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
7
業務用プリンターの老舗が挑むAI活用に向けた開発基盤変革を伴走支援
-
8
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
9
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
-
10
生データを隠してデータ連携 KDDIが4000万人の顧客情報を安全に分析できた理由
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
ランサムウェア攻撃“究極の対策”はこれだ
-
8
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
生成AIの活用を阻む「5つの壁」とは? AIネイティブ組織へ変革を遂げる方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー