




















学校が知りたいIT製品選定の勘所:パスワード管理・生体認証編【前編】
「パスワード」はなぜ漏えいし、破られてしまうのか?(2/2 ページ)
システム開発者でも安易なパスワードを設定することがある
組織内のシステム開発者やシステムを構築するベンダーにも、こうした状況が散見される。システムエンジニア(SE)などIT関連職に就いていることと、セキュリティの意識が高いこととはイコールではない。非常に残念なことだが、一般のエンドユーザーと同様に、単純かつ安易なパスワードを利用してしまうことがある。
特にシステム開発はチームで進めることが多いため、開発チーム内での共有のために、複数のサーバで同じパスワードを使うことがある。ある開発チームが構築したシステムは、慣習的に全て同じパスワードを利用していたというケースも過去に見たことがある。開発の途中だけでなくシステムの運用開始後であっても、そのチームのエンジニアであれば、誰でも設定を変更できるようにするためだ。このような理由で安易に共通パスワードにしてしまう行為が、ID/パスワード認証の安全性を崩壊させてしまうことになる。
あらゆるモノが相互につながる「モノのインターネット」(IoT: Internet of Things)の分野では、状況がさらにひどくなる。ネットワーク接続デバイス(IoTデバイス)のメーカーは、初期設定パスワードが同じ状態で全てのデバイスを出荷していることがある。しかもインターネットで公開されている説明書に、そのパスワードが記載されていることも少なくない。攻撃者はこうした不備を突き、デバイスを自由に操作してサービス拒否(DOS)攻撃などの攻撃活動に利用している状況だ。
「メールアドレスID化」と「パスワード使い回し」による問題
認証強度を向上させる手段として、複数の認証要素を使う「多要素認証」、複数の認証ステップを設ける「多段階認証」といった仕組みがある。ID/パスワード認証はパスワードだけでなくIDも入力することから「多要素認証と同様の効果を持っているのではないか」と考える人もいるだろう。IDとパスワードの2つがそろって、初めて認証が通るからだ。
実際にはID/パスワード認証を多要素認証と見なすことは難しい。多要素認証は、エンドユーザーが記憶する「知識要素」、物理的に所有する「所有要素」、指紋や虹彩といった「生体要素」といった複数の固有要素から、異なる固有要素を組み合わせて実現するのが基本だ。ID、パスワードは双方とも知識要素であることがほとんどであり、忘却や漏えいといった知識要素特有の課題をカバーすることができない。
ID/パスワード認証の安全性が損なわれている背景には、IDをメールアドレスにすることの常態化が挙げられる。なぜならメールアドレスは、誰かが自分に連絡をするためのものであり、公開を前提としているからだ。そのためIDがメールアドレスだった場合、悪意を持った誰かが不正アクセスを試みる際に、IDとパスワードという2つしかない障壁の1つは既に破られていることになる。
メールアドレスをIDとして利用してしまうと、既知のID/パスワードのリストを利用して不正ログインを試みる「パスワードリスト攻撃」(アカウントリスト攻撃、リスト型アカウントハッキングとも)にもつながりやすい。パスワードリスト攻撃は、あるWebサイトから流出したID/パスワードのリストを入手し、他のWebサイトへの不正アクセスを試みる行為だ。
例えば複数のWebサイトに会員登録しているエンドユーザーがいるとしよう。もし全てのWebサイトでIDをメールアドレスにしていれば、IDは固定となる。仮にパスワードまでも使い回していると、攻撃者はパスワードリスト攻撃を仕掛けることで難なくシステムに認証させることができ、そのエンドユーザーになりすますことができる。そうなれば攻撃者は、そのエンドユーザーと同じ権限の範囲内で、システム内のデータや機能へアクセスできる(図)。
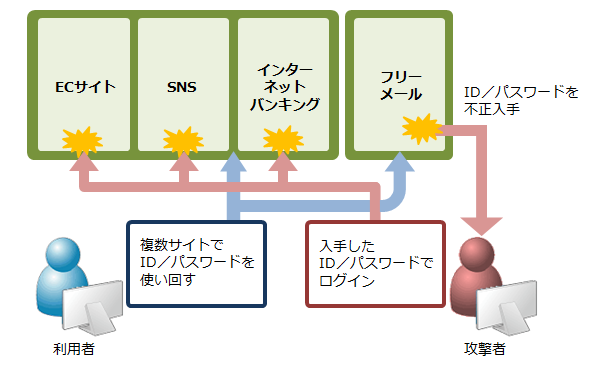 図 パスワードリスト攻撃のイメージ
ID/パスワード認証の安全性が損なわれるようになった背景には、安易なパスワードの設定、IDのメールアドレス化、パスワードの使い回しなど幾つもの要因が積み重なっている。しかもこうした運用は、既にさまざまな組織で日常的になってしまっているのだ。きちんと運用していれば安全なはずのID/パスワード認証の仕組みが、こうした“ちょっとしたこと”が重なることで認証の役割を果たさなくなってきている。
次回は、このID/パスワードの弱点を補う仕組みとして、「生体認証」をはじめとする他の認証手段を紹介する。
武田一城(たけだ・かずしろ)
ラック
1974年生まれ。システムプラットフォーム、セキュリティ分野の業界構造や仕組みに詳しいマーケティングのスペシャリスト。次世代型ファイアウォール他、数多くの新事業の立ち上げを経験している。Web/雑誌他の各種媒体への執筆実績も多数あり。NPO法人の日本PostgreSQLユーザ会理事。日本ネットワークセキュリティ協会(JNSA)のワーキンググループや情報処理推進機構(IPA)の委員会活動に加え、各種シンポジウムや研究会、勉強会での講演など精力的に活動している。
Copyright © ITmedia, Inc. All Rights Reserved.


学校が知りたいIT製品選定の勘所
IT製品の選定や活用に失敗しないために、教育機関が注意すべきポイントとは何か。基礎から解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー