





















失敗しない「学校IT製品」の選び方:不正侵入対策編【後編】
「無線LAN」が学校のセキュリティ対策を台無しにする“真犯人”だった?(1/3 ページ)
教育機関のシステムやネットワークも攻撃者の標的になり得ることは、昨今の不正侵入事件を見れば明らかだ。そのような事態に対処するために、教育機関はどのような対策を講じればよいのか。具体策を説明する。
絶対に破られないセキュリティ対策は存在しない
どんなに高い壁があっても、強固な鍵と錠があっても、どんなに強固なセキュリティ対策を施しても、それらはある意味では気休めのようなものかもしれない。なぜなら攻撃者は、思ってもいない方法やルートを見つけて攻撃を仕掛けるからだ。
2011年に国内の防衛産業で判明した、機密情報を狙ったとみられるサイバー攻撃を発端に、特定組織を狙った「標的型攻撃」と呼ばれる攻撃手法と、その脅威が一般に広まった。防衛産業の機密情報とは、すなわち国家機密だ。こうした機密情報を扱う企業であれば、一般の企業や教育機関とは比較にならないコストと人材を投入し、高度なセキュリティ対策を実施していると考えられる。
だが攻撃者は、そのさらに上を行ったとみられる。強固だったはずの防御対策を回避してマルウェア感染を広げ、情報を外部に持ち出した可能性があるのだ。この例からは、どんなに強固なセキュリティ対策を施しても、事故を未然に防ぐことはできないことが分かる。攻撃やその被害を完全に防ぐことは、そもそも不可能なのだ。これは防衛産業だけでなく、一般企業や教育機関にもそのまま当てはまる。
併せて読みたいお薦め記事
「佐賀県情報漏えい事件」で再考する学校セキュリティ
失敗しない「学校IT製品」の選び方:不正侵入対策編
失敗しない「学校IT製品」の選び方:セキュリティ編
「事故は必ず起こる」ことを前提とした対策の必要性
こうした中で、教育機関はセキュリティ対策をどう進めるべきなのか。ポイントは、「事故は必ず起こる」ことを前提として、セキュリティが保たれているかどうかを確認する仕組みと、事故発生時に迅速に対処できる仕組みを事前に作っておくことだ(図1)。構築したセキュリティ対策がきちんと機能していること、つまりセキュリティが保たれていることを把握することが何よりも重要になる。
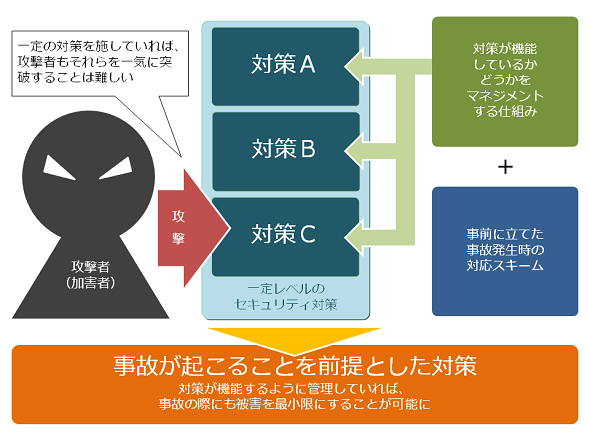 図1 事故が起こることを前提とした対策が重要に《クリックで拡大》
事故が起こることを前提とするならば、起こったときの対処方法を事前に準備するのが当然の流れだ。攻撃者にいくら高度なハッキング技術があったとしても、一足飛びに標的の情報に到達できることはまずない。なぜなら、攻撃者はどこに大事な情報があるかなどは事前に知ることが難しいからだ。
防御側がある程度のセキュリティ対策をしていれば、攻撃者が目的を達成するまでに一定の時間がかかる。そこが防御側の狙い目になる。外部からの不正侵入があった時点で発見して対処することで、攻撃者の意図を未然に防ぐことは、十分可能なはずだ。
学校にもCSIRTやSOCが有効
こうした仕組みを担うチームとして組織内に構築が進みつつあるのが、「SOC」(セキュリティオペレーションセンター)や「CSIRT」(コンピュータセキュリティ・インシデントレスポンスチーム)だ。SOCはシステムやネットワークのログからセキュリティ事故を早期に発見し、CSIRTはセキュリティ事故に直接対処する。CSIRTが組織内にあれば、万が一の事故の際にも社内のSOCだけでなく、外部のセキュリティの専門家が運営するSOCやCSIRTと連携して対処できる。ベンダーが提供するIT製品の脆弱(ぜいじゃく)性情報や公的機関の注意喚起に合わせた対策が、より迅速に打てるようになるのだ。
セキュリティの専門家ではない教員や教育委員会の職員などが、こうした一連のセキュリティ対策をすぐにできるかというと、それは難しいだろう。攻撃者の不正侵入の予兆を初期段階で検知するのは、かなり特殊なセキュリティ分野の技能が必要であり、一朝一夕に身につくものではない。
現実的な解決策となるのが、外部のセキュリティ専門家に対策の一部を委託することだ。システムを構築して運用するベンダーとは別に、セキュリティ専門のベンダーに依頼することで、効率的かつ効果的にセキュリティ対策を進めることができる。
Copyright © ITmedia, Inc. All Rights Reserved.


失敗しない「学校IT製品」の選び方
教育機関がIT製品を導入する際、どのような点に気を付けて製品選定を進めればよいのか。製品分野の基礎知識をおさらいしつつ、製品選びのポイントを伝授する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
RAGで「データをAIに送る」運用が限界を迎えている理由
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
4
なぜストレージ不足は長引くのか? 77%が「12〜18カ月続く」と予測
-
5
ハイパーコンバージドインフラ徹底比較、「SimpliVity」「Nutanix」はどう違う?
-
6
通話録音の個人情報を自動で無音化 専用端末を無償貸与
-
7
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
8
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
9
「ネットワークインフラの現状と課題」に関するアンケート
-
10
【基本情報技術者試験】データ消失リスクを防ぐ3つの「バックアップ手法」を比較
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
7
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー