




















「佐賀県情報漏えい事件」で再考する学校セキュリティ【前編】
17歳少年が不正アクセス 佐賀県教育システム「SEI-Net」を責められない理由(1/2 ページ)
佐賀県で発生した17歳の少年による教育情報システムへの不正アクセス事件。生徒の成績などの情報漏えいを招いたこの事件は、教育機関のIT活用にどのような影響を与えるのか。
佐賀県教育委員会は2016年6月27日、不正アクセスによって生徒や保護者、教職員の個人情報、成績関連情報などが外部へ流出したと発表した。同教委の発表では、流出した情報の中には9589人分の個人情報が含まれていたという。報道されている情報をまとめると、一定レベルのシステムとハッキングに関する知識や技術を持つ17歳の少年が、校内LANやシステムへ不正アクセスし、その中で上記の情報を窃取してしまったようだ。
学校の成績情報といった重要情報が外部へ流出したのは、今回の事件が初めてではない。むしろ小中学校や高等学校といった教育機関からの重要情報の漏えいは、これまで何度も発生してきた。セキュリティ対策を含めてクライアントPCの管理が不十分で、情報を管理するための環境を十分に整備しきれていない教育機関が少なくないからだ。
佐賀県の事件は今までと何が違うのか
日中に終わらなかった成績管理などの事務処理(校務)を持ち帰り、自宅の私物PCで校務をする教員は少なくない。だがその私物PCは、学習者のプライバシー情報を含むデータを安全に扱える状態にあるのだろうか。例えば家族共有PCであれば、教員が知らないうちに、家族の誰かがファイル共有ソフトウェアをインストールしてしまっているかもしれない。教員は必ずしもPCの設定に詳しい人ばかりではなく、重要な情報を扱うPC自体が最適に設定されているとは限らない。何かの拍子に成績情報がWebに公開されてしまう可能性はゼロではないのだ。
ネットワーク経由で校務システムへアクセスできる環境にあれば、家族の誰かが校務システムのパスワードを盗み見て、教員になりすまして成績情報にアクセスしてしまうこともあるだろう。それが子どもだったりすると、自慢しようとして成績情報を友人の間で転送したり、ソーシャルネットワーキングサービス(SNS)を介して不特定多数に広めてしまったりしかねない。
そしてPCの普及前からよくあるのは、教員のうっかりミスで通知表をどこかに置き忘れてしまったり、財布などと一緒に通知表が盗難に遭ってしまい、成績情報が漏えいしてしまったりすることだ。このようにIT化の進行状況にかかわらず、学校からの情報漏えい事件は数多く発生してきた。だが今回の情報漏えいは上記とは異なる。もちろん1万人近い学習者の情報が漏えいし、それらの事件より圧倒的に規模が大きいことも事実だが、問題はそれだけではない。重要なのは、この事件が
- 教育IT先進県の筆頭とされる「佐賀県」で起きてしまったこと
- 教育機関の情報システムの中で最も守らなくてはならない「校務システム」で発生したこと
という2点だ。これらが、日本の国家戦略でもある教育機関のIT活用を拡大していく上で、将来的に大きな懸案事項になっていくことは想像に難くない。
教育IT分野における佐賀県の先進性
佐賀県は2013年9月3日、同県の県立高等学校を対象に、2014年度から生徒全員にWindowsタブレットを導入することを決定し、実際に2014年4月から導入を開始した。高校でのタブレット導入といえば、それまでも広尾学園 中学校・高等学校や近畿大学附属高等学校など、私立高校を中心に幾つも事例があった。だが全ての県立高校で生徒1人1台のタブレット導入を実現できた自治体は、2014年4月から2年以上たった現在に至っても、どこにもない。
無線LAN接続トラブルをはじめ、佐賀県のタブレット導入ではシステム運用面での技術的な問題が幾つも指摘されてきた。だが他の都道府県に先んじてタブレットの全県立高校の1人1台環境を実現できたのは、「教育先進県」と呼んでも恥ずかしくない成果だろう。
佐賀県の先進性は、タブレットの1人1台環境の整備だけにとどまらない。その前年の2013年には、「校務管理」「学習管理」「教材管理」を一体化してクラウド環境から提供するシステムを導入していた(参考:凸版印刷のニュースリリース「凸版印刷、佐賀県に提供したICT教育支援システムを全国に向け販売開始」)。このシステムこそ、今回の事件の舞台となった「SEI-Net」(Saga Education Information-Network)だ。
2016年現在、全国の自治体や教育委員会、学校法人などが、電子黒板や無線LAN、タブレットなどの導入を必死に検討している。こうした教室内の授業でのIT利用を目的としたシステム(授業用システム)の導入は、佐賀県にとっては通過点にすぎない。佐賀県の教育IT活用は、他県よりも5~10年先を見据えているのだ(図1)。
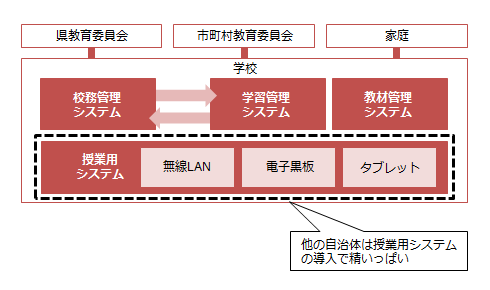 図1 佐賀県が狙っていた先駆的な教育IT化の全体像。授業用システムだけでなく、校務管理、学習管理、教材管理が一体になったシステムで、習熟度を可視化させる先進的なシステムを構築。学力向上を目指した
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー