





















「佐賀県情報漏えい事件」で再考する学校セキュリティ【前編】
17歳少年が不正アクセス 佐賀県教育システム「SEI-Net」を責められない理由(1/2 ページ)
佐賀県で発生した17歳の少年による教育情報システムへの不正アクセス事件。生徒の成績などの情報漏えいを招いたこの事件は、教育機関のIT活用にどのような影響を与えるのか。
佐賀県教育委員会は2016年6月27日、不正アクセスによって生徒や保護者、教職員の個人情報、成績関連情報などが外部へ流出したと発表した。同教委の発表では、流出した情報の中には9589人分の個人情報が含まれていたという。報道されている情報をまとめると、一定レベルのシステムとハッキングに関する知識や技術を持つ17歳の少年が、校内LANやシステムへ不正アクセスし、その中で上記の情報を窃取してしまったようだ。
学校の成績情報といった重要情報が外部へ流出したのは、今回の事件が初めてではない。むしろ小中学校や高等学校といった教育機関からの重要情報の漏えいは、これまで何度も発生してきた。セキュリティ対策を含めてクライアントPCの管理が不十分で、情報を管理するための環境を十分に整備しきれていない教育機関が少なくないからだ。
佐賀県の事件は今までと何が違うのか
日中に終わらなかった成績管理などの事務処理(校務)を持ち帰り、自宅の私物PCで校務をする教員は少なくない。だがその私物PCは、学習者のプライバシー情報を含むデータを安全に扱える状態にあるのだろうか。例えば家族共有PCであれば、教員が知らないうちに、家族の誰かがファイル共有ソフトウェアをインストールしてしまっているかもしれない。教員は必ずしもPCの設定に詳しい人ばかりではなく、重要な情報を扱うPC自体が最適に設定されているとは限らない。何かの拍子に成績情報がWebに公開されてしまう可能性はゼロではないのだ。
ネットワーク経由で校務システムへアクセスできる環境にあれば、家族の誰かが校務システムのパスワードを盗み見て、教員になりすまして成績情報にアクセスしてしまうこともあるだろう。それが子どもだったりすると、自慢しようとして成績情報を友人の間で転送したり、ソーシャルネットワーキングサービス(SNS)を介して不特定多数に広めてしまったりしかねない。
そしてPCの普及前からよくあるのは、教員のうっかりミスで通知表をどこかに置き忘れてしまったり、財布などと一緒に通知表が盗難に遭ってしまい、成績情報が漏えいしてしまったりすることだ。このようにIT化の進行状況にかかわらず、学校からの情報漏えい事件は数多く発生してきた。だが今回の情報漏えいは上記とは異なる。もちろん1万人近い学習者の情報が漏えいし、それらの事件より圧倒的に規模が大きいことも事実だが、問題はそれだけではない。重要なのは、この事件が
- 教育IT先進県の筆頭とされる「佐賀県」で起きてしまったこと
- 教育機関の情報システムの中で最も守らなくてはならない「校務システム」で発生したこと
という2点だ。これらが、日本の国家戦略でもある教育機関のIT活用を拡大していく上で、将来的に大きな懸案事項になっていくことは想像に難くない。
教育IT分野における佐賀県の先進性
佐賀県は2013年9月3日、同県の県立高等学校を対象に、2014年度から生徒全員にWindowsタブレットを導入することを決定し、実際に2014年4月から導入を開始した。高校でのタブレット導入といえば、それまでも広尾学園 中学校・高等学校や近畿大学附属高等学校など、私立高校を中心に幾つも事例があった。だが全ての県立高校で生徒1人1台のタブレット導入を実現できた自治体は、2014年4月から2年以上たった現在に至っても、どこにもない。
無線LAN接続トラブルをはじめ、佐賀県のタブレット導入ではシステム運用面での技術的な問題が幾つも指摘されてきた。だが他の都道府県に先んじてタブレットの全県立高校の1人1台環境を実現できたのは、「教育先進県」と呼んでも恥ずかしくない成果だろう。
佐賀県の先進性は、タブレットの1人1台環境の整備だけにとどまらない。その前年の2013年には、「校務管理」「学習管理」「教材管理」を一体化してクラウド環境から提供するシステムを導入していた(参考:凸版印刷のニュースリリース「凸版印刷、佐賀県に提供したICT教育支援システムを全国に向け販売開始」)。このシステムこそ、今回の事件の舞台となった「SEI-Net」(Saga Education Information-Network)だ。
2016年現在、全国の自治体や教育委員会、学校法人などが、電子黒板や無線LAN、タブレットなどの導入を必死に検討している。こうした教室内の授業でのIT利用を目的としたシステム(授業用システム)の導入は、佐賀県にとっては通過点にすぎない。佐賀県の教育IT活用は、他県よりも5~10年先を見据えているのだ(図1)。
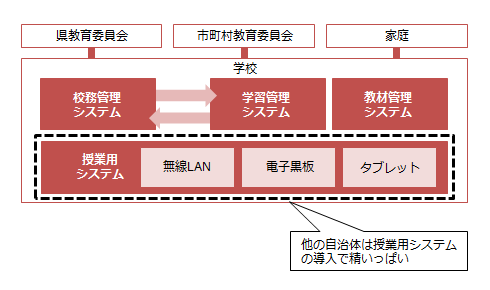 図1 佐賀県が狙っていた先駆的な教育IT化の全体像。授業用システムだけでなく、校務管理、学習管理、教材管理が一体になったシステムで、習熟度を可視化させる先進的なシステムを構築。学力向上を目指した
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用 -
技術文書・技術解説
[NTTインテグレーション株式会社] 「耐量子計算機暗号」(PQC)に今、取り組むべき理由とは? 実現の道筋も解説 -
製品資料
[株式会社リンプレス] どうしたら非デジタル人材を「自走するDX推進者」に変えられるのか? -
製品資料
[アステリア株式会社] 既存システムをAIレディに変える「連携型モダナイゼーション」の手法とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
9
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
10
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
4
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
5
「IT史に名を残すシステム障害」8選
-
6
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー