





















失敗しない「学校IT製品」の選び方:不正侵入対策編【前編】
学校システムへの不正侵入が招く「最悪のシナリオ」とは?(1/3 ページ)
システムやネットワークへの不正侵入事件は企業だけではなく、IT化が急速に進む教育機関でも起きている。不正侵入をどう防ぐべきか。侵入判明時にはどう対処すべきなのか。
「Windows 95」の発売で、当時はまだ単なる電気街だった秋葉原に行列ができた1990年代。その後のインターネットの普及が、19世紀の産業革命に匹敵する大きな変革として「IT革命」と言われ始めたのは、もう20年も前の話になる。その後、このIT化の潮流が大学をはじめとする高等教育機関に到達するのに、それほど時間は掛からなかった。だが小・中学校および高等学校には、その流れはすぐに到達せず、現在まで黒板と紙の教科書とノートを中心とした“非IT”の時代が続いている。
そんな小・中学校や高校にも、国家戦略の柱の1つとしてITの本格導入の方針が決まり、2020年までの具体的な数値目標が定められた。そして文部科学省や総務省が、教育機関へのIT普及のために多くの施策を打っている。あと数年もすれば、日本全国の小・中学校や高校に、何らかの形でITが普及していくことは確実だ。
小・中学校や高校では今後、大学や企業などから約20年遅れてIT導入が一気に進む。中でも活発なのは、効果的なIT利用を下支えするデバイスやネットワークといったシステムインフラの整備だ。中でもネットワークは、情報の共有や発信に不可欠だが、不正な接続があった場合には重要な情報を見られたり、壊されたり、盗まれたりするリスクを含む。
オンラインサービスの重要性が高まる今、IT活用はネットワーク接続なしには考えられなくなった。だがシステムの運用管理の経験がない教育現場や教育委員会にとって、ネットワークは非常に厄介な代物でもある。不正侵入する百戦錬磨の攻撃者は、システム運用側のスキルが低いからといって手を抜いてくれることはない。むしろその逆で、よい“カモ”として情報漏えいや外部組織への攻撃の踏み台として利用することだろう。
併せて読みたいお薦め記事
「佐賀県情報漏えい事件」で再考する学校セキュリティ
失敗しない「学校IT製品」の選び方:セキュリティ編
そもそも「不正侵入」とは何か
不正侵入(不正アクセス)はインターネットの普及に合わせて顕在化し、2000年に施行された「不正アクセス行為の禁止等に関する法律」(不正アクセス禁止法)で初めて、以下のように定義された。
- 他人のIDを利用して、本来与えられている権限以上の情報の閲覧または利用をすること
- 脆弱(ぜいじゃく)性などを利用して、制限されている行為を行うこと
- 他のネットワーク機器を利用して、制限されている行為を行うこと
これにより法律上の定義が定まり、不正侵入が犯罪になった。上記3項目をざっくりと要約すると、不正アクセス禁止法は「許可なくネットワークや各機器にアクセスすること」を不正侵入だと見なす、ということになる。
この3項目だけを見ると、責めるべきは許可なく侵入した方であり、たとえ脆弱性があってもシステム管理者の責任は問わないかのように見える。だが、それは法律の文言だけの話であり、「システム管理者側が対策をしなくてよい」ということではない。気を付けるべきなのは、不正侵入対策は「システムの管理者の義務」だということだ(図1)。
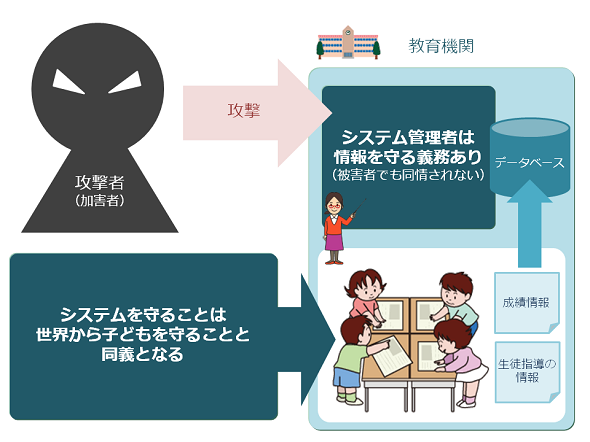 図1 被害者ではないシステム管理者《クリックで拡大》
そのため不正侵入が発生した企業は、被害者であるにもかかわらず、社会から責任を追及されることになる。役職者や責任者が一斉に頭を下げる謝罪会見をし、システムの管理体制や侵入のいきさつなどの説明責任を果たさなければならない。その上でさらなる社会的な制裁や処罰も覚悟する必要がある。
「被害者なのに理不尽だ」と思われるかもしれない。だが教育機関の情報システムは、成績や生徒指導のような非常にセンシティブなプライバシーデータを扱うのだから、社会の目が厳しくなるのは仕方がないと考えるのが自然だ。もしITを導入する役割があなたに任せられたとしたら、それは「世界の攻撃者から子どもを守る」ことと同義の重要事項だと考えていただきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


失敗しない「学校IT製品」の選び方
教育機関がIT製品を導入する際、どのような点に気を付けて製品選定を進めればよいのか。製品分野の基礎知識をおさらいしつつ、製品選びのポイントを伝授する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用 -
技術文書・技術解説
[NTTインテグレーション株式会社] 「耐量子計算機暗号」(PQC)に今、取り組むべき理由とは? 実現の道筋も解説 -
製品資料
[株式会社リンプレス] どうしたら非デジタル人材を「自走するDX推進者」に変えられるのか? -
製品資料
[アステリア株式会社] 既存システムをAIレディに変える「連携型モダナイゼーション」の手法とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
9
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
10
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
4
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
5
「IT史に名を残すシステム障害」8選
-
6
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー