





















「佐賀県情報漏えい事件」で再考する学校セキュリティ【中編】
佐賀県教育システム「SEI-Net」を情報漏えいの舞台に変えた“真犯人”とは?(1/3 ページ)
17歳少年による佐賀県教育情報システム「SEI-Net」への不正アクセス事件では、実際に何が起き、同県はどう対処したのか。事件は本当に防げなかったのか。分かっている事実から検証する。
佐賀県が2013年4月、13億円の予算を投じて導入した教育情報システム「SEI-Net」。前編「17歳少年が不正アクセス 佐賀県教育システム『SEI-Net』を責められない理由」でも述べた通り、佐賀県はその先駆的な取り組みから「教育先進県」と呼ばれ、SEI-Netもその名に恥じない高い志を持ったシステムだった。2016年6月、そのSEI-Netと学校の校内LANへの不正アクセスが発覚した。
日本では政府や総務省、文部科学省の方針に沿って、全国の自治体や私立学校において教育機関のIT活用が進んでいる。「2010年代中に1人1台の情報端末による教育の本格展開に向けた方策を整理し、推進する」という政府目標の達成に向けて、全国各地でタブレットや無線LANの導入が相次いでいる。
現状の教育IT活用のほとんどは、授業でのIT活用が中心だ。少ない予算や助成金を使って、電子黒板やタブレット、無線LANなどをどのように導入するかを考えるだけで精いっぱいの状況にある自治体や学校は少なくない。しかも授業でのIT活用が成功したとしても、日本が国家戦略として目指す「IT活用による学力向上」までの道のりの半ばにも達しない。
佐賀県はこの高みを見据えて、授業用システムと校務システムの構築だけでなく、両者の連係や融合を積極的に進めてきた、極めて珍しい自治体だ。だが、その高い志と相反して、不正アクセスを防ぐための対策は万全だったとはいえない。
「SEI-Net」不正アクセスはこうして起きた
SEI-Netと校内LANへの不正アクセスが明るみに出たのは、佐賀県教育委員会がその事実を公表した2016年6月27日だった。だが不正アクセス自体はそれよりも前に発生していたとみられる。少年が盗んだファイルの保存日時は、その1年以上前の2015年4月だったことが報道されている(佐賀新聞「県教委、昨年6月に不正アクセス把握も通報せず」)。つまり、その頃には既に不正アクセスを始めていた可能性がある。
この1年以上の間に、この少年は高いハッキング技術を駆使して、高度に対策されたセキュアなシステムに巧妙な手法で侵入できた、ということなのだろうか。そして誰にも見つからずに重要な情報にたどり着いていたのだろうか。その疑問を解くために、今回の事件についてあらためて整理していこう。
ずさんな管理体制
今回の不正アクセスの全体像を図に示した。最も気になるのは、校内LANの「管理者権限の管理のずさんさ」だろう。教員はもちろん、生徒が参照できる領域に校内LANの管理者用ID/パスワードを含むファイルを保管していたようだ(佐賀新聞「システム管理に甘さ 技術、運用面改善求める声」)。設計時に考慮されなかったか、運用しやすいなどの利用で安易に配置してしまった可能性がある。非常に単純かつ低レベルのミスだといっていい。
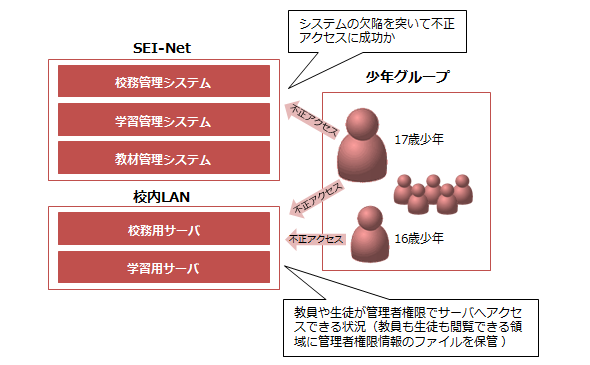 図 不正アクセスの全体像
そしてもう1つ気になるのが、この17歳の少年がSEI-Netの欠陥を突いたということだ。具体的にどのような脆弱(ぜいじゃく)性を突いたのかの詳細は、原稿執筆時点ではまだ分かっていない。だが少なくとも、この少年がPC情報の偽装などもしていたとみられることから、一定レベルのハッキング知識や技術を持っていたことが推測できる。
別件逮捕が事件発覚のきっかけに
この問題が顕在化した直接のきっかけは、17歳の少年が別件で逮捕され、それにさかのぼる捜査の段階でPCが押収されたことだった。これにより、SEI-Netや校内LANへの不正アクセスと情報漏えいの現状が顕在化したのだ。同少年は、デジタル放送受像用のICカード「B-CASカード」を使わずに有料放送を視聴可能にする不正視聴プログラムを配布したことで、不正競争防止法違反の容疑で逮捕された。
情報が漏えいし続けている状況を放置すれば、佐賀県の公立小中学校や高校の学習者情報が、将来にわたって漏えいし続ける可能性があった。そのため、いったんこの状況が顕在化したことは非常に喜ばしいことだ。だが不正アクセスや情報漏えいを未然に防ぐすべは、本当になかったのだろうか。その点でSEI-Netおよび校内LANでの情報の管理方法は、非常に残念だったことは否定できない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー