




















「佐賀県情報漏えい事件」で再考する学校セキュリティ【中編】
佐賀県教育システム「SEI-Net」を情報漏えいの舞台に変えた“真犯人”とは?(1/3 ページ)
17歳少年による佐賀県教育情報システム「SEI-Net」への不正アクセス事件では、実際に何が起き、同県はどう対処したのか。事件は本当に防げなかったのか。分かっている事実から検証する。
佐賀県が2013年4月、13億円の予算を投じて導入した教育情報システム「SEI-Net」。前編「17歳少年が不正アクセス 佐賀県教育システム『SEI-Net』を責められない理由」でも述べた通り、佐賀県はその先駆的な取り組みから「教育先進県」と呼ばれ、SEI-Netもその名に恥じない高い志を持ったシステムだった。2016年6月、そのSEI-Netと学校の校内LANへの不正アクセスが発覚した。
日本では政府や総務省、文部科学省の方針に沿って、全国の自治体や私立学校において教育機関のIT活用が進んでいる。「2010年代中に1人1台の情報端末による教育の本格展開に向けた方策を整理し、推進する」という政府目標の達成に向けて、全国各地でタブレットや無線LANの導入が相次いでいる。
現状の教育IT活用のほとんどは、授業でのIT活用が中心だ。少ない予算や助成金を使って、電子黒板やタブレット、無線LANなどをどのように導入するかを考えるだけで精いっぱいの状況にある自治体や学校は少なくない。しかも授業でのIT活用が成功したとしても、日本が国家戦略として目指す「IT活用による学力向上」までの道のりの半ばにも達しない。
佐賀県はこの高みを見据えて、授業用システムと校務システムの構築だけでなく、両者の連係や融合を積極的に進めてきた、極めて珍しい自治体だ。だが、その高い志と相反して、不正アクセスを防ぐための対策は万全だったとはいえない。
「SEI-Net」不正アクセスはこうして起きた
SEI-Netと校内LANへの不正アクセスが明るみに出たのは、佐賀県教育委員会がその事実を公表した2016年6月27日だった。だが不正アクセス自体はそれよりも前に発生していたとみられる。少年が盗んだファイルの保存日時は、その1年以上前の2015年4月だったことが報道されている(佐賀新聞「県教委、昨年6月に不正アクセス把握も通報せず」)。つまり、その頃には既に不正アクセスを始めていた可能性がある。
この1年以上の間に、この少年は高いハッキング技術を駆使して、高度に対策されたセキュアなシステムに巧妙な手法で侵入できた、ということなのだろうか。そして誰にも見つからずに重要な情報にたどり着いていたのだろうか。その疑問を解くために、今回の事件についてあらためて整理していこう。
ずさんな管理体制
今回の不正アクセスの全体像を図に示した。最も気になるのは、校内LANの「管理者権限の管理のずさんさ」だろう。教員はもちろん、生徒が参照できる領域に校内LANの管理者用ID/パスワードを含むファイルを保管していたようだ(佐賀新聞「システム管理に甘さ 技術、運用面改善求める声」)。設計時に考慮されなかったか、運用しやすいなどの利用で安易に配置してしまった可能性がある。非常に単純かつ低レベルのミスだといっていい。
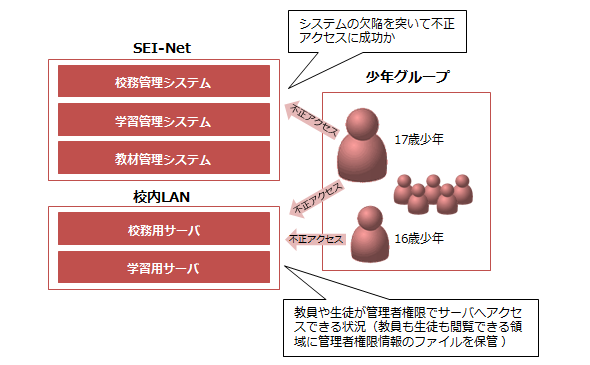 図 不正アクセスの全体像
そしてもう1つ気になるのが、この17歳の少年がSEI-Netの欠陥を突いたということだ。具体的にどのような脆弱(ぜいじゃく)性を突いたのかの詳細は、原稿執筆時点ではまだ分かっていない。だが少なくとも、この少年がPC情報の偽装などもしていたとみられることから、一定レベルのハッキング知識や技術を持っていたことが推測できる。
別件逮捕が事件発覚のきっかけに
この問題が顕在化した直接のきっかけは、17歳の少年が別件で逮捕され、それにさかのぼる捜査の段階でPCが押収されたことだった。これにより、SEI-Netや校内LANへの不正アクセスと情報漏えいの現状が顕在化したのだ。同少年は、デジタル放送受像用のICカード「B-CASカード」を使わずに有料放送を視聴可能にする不正視聴プログラムを配布したことで、不正競争防止法違反の容疑で逮捕された。
情報が漏えいし続けている状況を放置すれば、佐賀県の公立小中学校や高校の学習者情報が、将来にわたって漏えいし続ける可能性があった。そのため、いったんこの状況が顕在化したことは非常に喜ばしいことだ。だが不正アクセスや情報漏えいを未然に防ぐすべは、本当になかったのだろうか。その点でSEI-Netおよび校内LANでの情報の管理方法は、非常に残念だったことは否定できない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー