




















最新の脅威とゼロトラストの全貌【第1回】
なぜ今の企業には「ゼロトラスト」が必要なのか 基本から徹底解説
巧妙化、複雑化するサイバー攻撃に対抗するため、「ゼロトラスト」という考え方が注目を集めています。本連載ではゼロトラストの基本からセキュリティおよびビジネスへのメリットなどを紹介します。
近年、セキュリティ対策において「ゼロトラスト」という言葉をよく耳にするようになりました。ゼロトラストは何も信用しないことを前提としたセキュリティ対策の考え方やポリシーです。2018年に米国国立標準技術研究所(NIST)がガイドライン「NIST SP 800-207 Zero Trust Architecture」を発表したことで、ゼロトラストの標準化が進みました。日本でもデジタル庁やIPA(情報処理推進機構)などがゼロトラスト導入を推進するようになり、企業の間でも導入が進んでいます。ゼロトラストの概念や構成要素から、企業における導入が進む背景までを解説します。
ゼロトラストのセキュリティ対策とは何か
ゼロトラストの概念は「決して信用せず、常に検証せよ」(Never Trust, Always Verify)を原則とします。ゼロトラストは概念であり、ゼロトラストの考え方によるセキュリティ対策はゼロトラストモデル、もしくはゼロトラストセキュリティモデルと呼ばれます。
近年、国内企業におけるゼロトラスト導入が一気に進み始めています。自動車業界や医療業界などの業界団体のセキュリティガイドラインでもゼロトラストが採用されています。
ゼロトラストに対し、従来のセキュリティ対策は境界型防御モデルと呼ばれます。境界型防御モデルは、社内ネットワークとその外部環境を境界で分離し、社内ネットワークを信頼領域とする考え方です。
社内ネットワークを安全に保つために外部からの脅威を境界で防ぎます。一方、ゼロトラストは境界をなくす考え方です。PCやモバイルデバイスといったエンドポイントやサーバなど、デバイス単位やユーザー単位でセキュリティを確保するわけです。
ゼロトラストでは、社内ネットワークの内部も信頼できないものと考え、全てのアクセスを検証します。リソースへのアクセスがあった際にはアクセス元となるユーザーだけでなく、ソフトウェアやデバイス、ネットワークも含めて検証し、アクセスを許可する際には最小の権限を付与します(図1)。
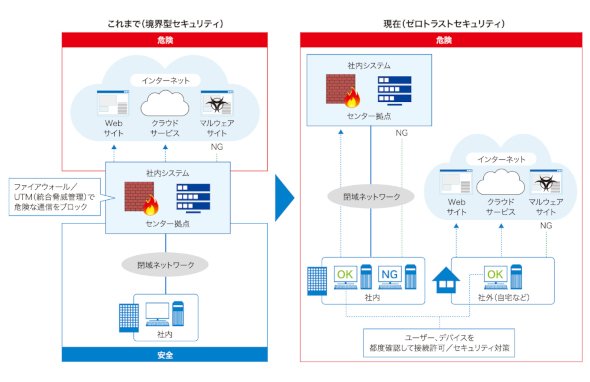 図1 従来の境界型セキュリティとゼロトラストセキュリティ《クリックで拡大》
ゼロトラストの概念に基づき、NIST SP 800-207などのガイドラインに基づいて設計された製品やサービスは「ゼロトラストソリューション」と呼ばれます。ゼロトラストソリューションには一般的に、最小権限のアクセスなどゼロトラストの原則を実装するための機能が備わっています。そのため、ゼロトラストを実現するためにはこうしたソリューションを組み合わせることが近道となるでしょう。
従来の境界型セキュリティとゼロトラストセキュリティ
ゼロトラストと親和性の高いネットワークとセキュリティのフレームワークが、2019年に調査会社Gartnerが定義した「SASE」(Secure Access Service Edge)です。SASEはネットワーク機能とセキュリティ機能を提供するフレームワークであり、その全ての機能がクラウドサービスで提供されます。なお、SASEのセキュリティ部分は「SSE」(Security Service Edge)と呼ばれます。
SASEの主なネットワークの構成要素は次の通りです。
- SD-WAN(ソフトウェア定義WAN)
- ソフトウェアによってWANを動的に制御します。
- ゼロトラストネットワークアクセス(ZTNA)
- アプリケーション単位でのアクセス制御や可視化を実現します。
セキュリティ機能は次の通りです。
- 「CASB」(クラウドアクセスセキュリティブローカー)
- エンドユーザーのクラウドサービス利用時のアクセスを制御したり可視化したりします。
- アンチマルウェアを含むセキュアWebゲートウェイ(SWG)
- DNS(ドメインネームシステム)セキュリティ
- DNSシステムは、数字や文字の集合であるIPアドレスを人間に分かりやすいドメイン名に変換します。
- DNSシステムを保護したり、有害なWebサイトへのアクセスを検知してブロックしたりする仕組みです。
複雑化するセキュリティリスク
コロナ禍をきっかけに進んだ働く環境の変化
ゼロトラストの考え方によるセキュリティ対策が求められている背景にある要素として、企業ネットワークの変化とサイバー攻撃の巧妙化、複雑化が挙げられます。以前はほぼ全てのデバイスが社内ネットワークの中にあり、境界型防御モデルで守られていました。それが新型コロナウイルス感染症(COVID-19)のパンデミック(世界的流行)を機に変化しました。
緊急事態宣言や感染拡大防止のための外出自粛などにより、かつてない規模でのテレワークが実施されるようになりました。この働く環境の変化がサイバー脅威にも変化をもたらしました。コロナ禍が終わり、現在はオフィス回帰の動きが強くなっていますが、働き方の多様化は進み、テレワークとオフィスワークを併用するハイブリッドワークが当たり前になっています。
全社レベルでのテレワーク時には、全社員が同時にリモートアクセスする際に通信回線が逼迫(ひっぱく)するなどの問題が発生し、VPN(仮想プライベートネットワーク)装置の脆弱(ぜいじゃく)性対策が後回しになってしまうケースも散見されました。サイバー攻撃者たちはそこに目をつけ、VPN装置などの脆弱性を悪用して企業に不正アクセスする攻撃が増加することとなりました。
ランサムウェアの脅威
ランサムウェア(身代金要求型マルウェア)によるサイバー攻撃は2024年に日本企業に深刻な被害を与えた脅威です。
かなりの件数の被害事例が発生しており、多くの企業が深刻な被害に遭っています。IPAの「セキュリティ10大脅威」においても10年連続でランクインしており、2021年から2025年の間は連続で1位に位置しています。
最近では、データを暗号化して身代金を要求するだけでなく、窃取情報を利用してさまざまな脅迫が行われています。業務停止だけでなく、顧客からの信頼低下を脅迫のネタに利用する「多重脅迫」の手口も常とう手段となっています。実際に身代金を支払っても、データを復元できなかった企業も珍しくありません(図2)。
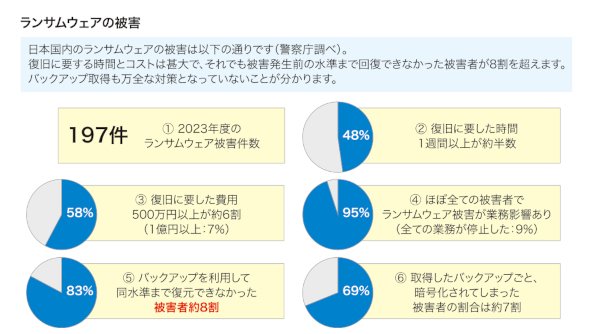 図2 ランサムウェアによる被害状況(出典:警察庁「令和5年におけるサイバー空間をめぐる脅威の情勢等について」よりNTTPCコミュニケーションズ作成)《クリックで拡大》
ランサムウェアの使われ方も変化しています。以前は一般的なマルウェアと同様に、メールの添付ファイルやメール本文のリンクのクリックで感染させていましたが、現在は他の攻撃と組み合わせるケースが増えています。例えば、脆弱性を悪用して企業ネットワークに不正侵入し、重要なデータを盗み出した後にランサムウェアを配置するケースが増加傾向にあります。
現在のサイバー攻撃は主に金銭目的であるため、企業が持つ重要情報や個人情報が標的となります。サイバー攻撃者はメールや脆弱性をきっかけに企業内に侵入し、外部からマルウェアに指示を送り重要な情報を盗み出します。その際には、Microsoftの「Active Directory」(AD)といったID・アクセス管理システムのドメインコントローラー(認証サーバ)にアクセスし、自身の権限を昇格させます。従来はAPT(高度標的型攻撃)で使われていた手法であり、それが一般化しているのです。
フィッシング
最近、深刻な脅威となっているのがフィッシング攻撃です。フィッシング攻撃は主にメールを使うもので、正規のサービスや企業を装ってメールの本文に記載されたリンクからログインを促します。しかしリンク先はフィッシングサイトであり、そこに入力したIDとパスワードを盗まれてしまいます。サイバー攻撃者はそのログイン情報を使って本人になりすましてログインします。
フィッシング攻撃はEC(電子商取引)サイトや証券会社、銀行、クレジットカード会社、決済サービスなどを利用する一般ユーザーを標的としていますが、オフィススイートの「Microsoft 365」や「Google Workspace」などを利用する企業ユーザーを標的としたフィッシング攻撃も珍しくありません。これらのログイン情報を盗まれてしまうと、企業で使用しているメールはもちろん、業務用のファイルや連絡先、タスク、ミーティングなどにもアクセスされてしまい、深刻な被害につながる可能性があります。
最近のフィッシング攻撃は、サイバー攻撃者が生成AI(人工知能)によって違和感のない自然な日本語の文章を書けるようになっています。これまではサイバー攻撃者にとって日本語が障壁となっていましたが、生成AIによってその障壁が取り除かれた形となり、2024年から日本へのフィッシング攻撃が急増しています。
数年前に流行し、政府機関などから注意喚起が発表されたマルウェア「Emotet」も、フィッシングの手法を使用していました。メールの件名や本文は他の攻撃で入手したものを流用し、添付ファイルや本文のリンクからダウンロードされる「Microsoft Office」ファイルのマクロ(アプリケーション自動操作機能)にマルウェアを仕込んでいました。実際にやり取りされたメールを使うため違和感がなく、だまされやすい点では現在のフィッシングメールと共通します。
サイバー攻撃者は積極的に日本を標的に攻撃しており、その手法は複雑化、巧妙化しています。特に狙われているのはシステムの脆弱性と人の脆弱性であり、検知が難しい攻撃であることが特徴となっています。このように高度化する脅威に対処するため、従来の境界型セキュリティから脱却したゼロトラストへの移行が望まれています。
次回は、従来のセキュリティ対策の限界と、それを克服する上でのゼロトラストの有用性について解説します。
執筆者紹介
大野智史 NTTPCコミュニケーションズ
約20年間VPNサービスの企画に従事し、IPoEを活用した先進的なベストエフォートVPNや他社に先駆けたクラウド型セキュリティ、国産SD-WANの立ち上げを推進。NTTPCの運用ノウハウをAI化し、ユーザーの運用をサポートする新規事業の立ち上げにまい進中。
大久保 敦史 NTTPCコミュニケーションズ
フロントSEとして、ネットワーク、サーバを含んだ大規模システム開発プロジェクトを経験。その後、サービス企画担当として、新ブランドの立ち上げに加え、クラウド、セキュリティ分野での新サービス立ち上げに取り組み、新規事業拡大を実現させた。
佐山明人 NTTPCコミュニケーションズ
法人向けモバイル、インターネットサービスのプロダクト企画を経て、ゼロトラストサービスのプロダクトマーケティングを担当。デファクトになりつつあるが、導入ハードルが高いと思われがちなゼロトラストを、分かりやすく企業への現実的な導入ステップを広めていくことに奮闘している。
Copyright © ITmedia, Inc. All Rights Reserved.


最新の脅威とゼロトラストの全貌
この記事の著者


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー