




















企業に求められる“安全なAI環境”整備
シャドーAIに機密情報を入力する割合、課長・部長が一般社員の約2倍 その理由は
GRASグループは、生成AIを業務利用する会社員を対象に調査を実施した。その結果、「シャドーAI」を利用する管理職の37.5%が機密情報を入力しており、一般社員の約2倍に達した。管理職が危険を冒す理由は?
ITコンサルティング企業GRASグループが運営する女性向けキャリアメディア「星のまなびカフェ」は、生成AIを業務で利用している会社員478人を対象に2026年4月、「生成AIの活用実態に関する匿名意識調査」を実施した。
調査からは、「シャドーAI」(企業のIT部門や管理者の目の届かないところで、従業員が業務にAIツールを無断で利用すること)に機密情報を入力する割合が、課長・部長クラス(管理職層)が一般社員の約2倍に上ることが分かった。
課長・部長クラスが機密情報を入れてしまう理由
併せて読みたいお薦め記事
ITガバナンスのためのフレームワーク選定
調査では、生成AIの利用用途を尋ねた。最も多かったのは「企画案やネーミングなどのアイデア出し」(57.1%)だった。次いで「外部とのメールの文面作成」(46.4%)、「日報や研修レポートなどの報告書作成」(35.5%)が続いた。
この結果からは、生成AIが一部の先進ユーザー向けツールではなく、日常的なテキスト業務を支援する“業務インフラ”として定着し始めている状況が見て取れる。
特にメール作成や報告書作成といった定型業務は、管理職ほど負荷が高い。複数案件を並行しながら、説明資料や社外向け文章を短時間で大量に処理する必要があるためだ。その結果、AIを「使わないと回らない」状況が生まれつつある可能性がある。
「約4人に1人」が機密情報を入力
一方で、利便性の裏側には深刻なリスクも存在する。
企業に申告せず、個人アカウントなどで生成AIを利用している「シャドーAI利用者」(251人)を対象に調査したところ、23.1%が「顧客リストや売上実績」「契約書などの重要書類」といった機密情報を入力していた。
つまり、シャドーAI利用者の約4人に1人が、企業にとって重要な情報を企業の管理外のサービスへ送信している計算になる。
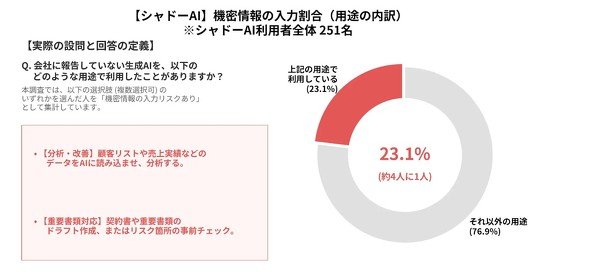 シャドーAIに機密情報を入力した割合
さらに注目すべきは、役職による差だ。機密情報を入力している割合は、一般従業員クラスでは18.8%だったのに対し、課長・部長クラスでは37.5%に達した。管理職層の方が、一般従業員の約2倍の割合で機密情報をAIへ入力していることになる。
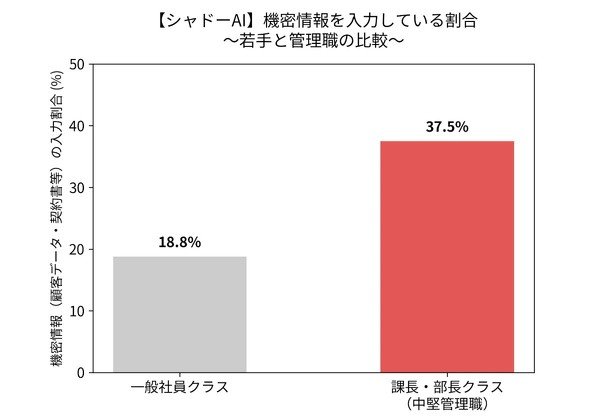 シャドーAIに機密情報を入力した割合の一般社員と管理職クラスでの比較
背景には、管理職ほど顧客情報や契約関連データを扱う機会が多いことに加え、「早く処理したい」「説明資料を短時間でまとめたい」という業務上の圧力があると考えられる。
「禁止ルールだけでは防げない」が現実
興味深いのは、企業が提供する「公認AI」を利用している層でも、機密情報の入力が広く実施されていた点だ。
調査によると、公認AIを利用している管理職の40.5%が、業務の一環として機密情報をAIへ入力していた。
法人契約型のAIツールに「入力データを学習に利用しない」設定を適用している場合、セキュリティ上の問題は低減可能だ。だがこの結果は、別の重要な事実も示している。
それは、「機密データをAIで処理し、高度な業務効率化を図ること」が不可欠となっているということだ。
管理職は、契約レビュー、提案資料の整理、議事録要約、売上分析、顧客対応文面の作成など、大量の情報処理を日常的に抱えている。AIツールを使わずにこれらを処理することが、現実的でなくなり始めている企業もある。つまり、企業が安全なAI環境を提供しなければ、現場は独自に“抜け道”を探し始める。
これは、過去の「シャドーIT」と極めて似た構造だ。SaaS利用禁止を厳格化した結果、従業員が独自にサービスを選び使い始めたケースと重なる。
本当のリスクは「情報漏えい」だけではない
さらに、シャドーAI問題で見落とされがちなのが「契約違反」のリスクだ。
総務省が周知した「ChatGPT等の生成AIの業務利用に関する申合せ」では、無料版AIサービスのような「約款型外部サービス」は、機密情報の取り扱いが困難であると明示されている。
特に問題となるのは、顧客データや契約書を、企業が把握していないシャドーAIツールへ送信する行為そのものだ。
仮に実際の情報漏えいが発生していなかったとしても、「顧客情報を許可なく外部のAIツールへ入力した」という事実だけで、秘密保持契約違反やコンプライアンス違反を問われる可能性がある。
情シスに求められるのは「禁止」ではなく「受け皿」
今回の調査が示しているのは、「禁止ルールだけでは現場のAI利用を止められない」という現実だ。
むしろ重要なのは、社員が“危険な個人AI”を使わなくても済む環境を整備することにある。
具体的には、以下のような対策が求められる。
- 入力データを学習利用しない法人契約AIの導入
- 機密区分ごとのAI利用ガイドライン整備
- ログ取得やアクセス制御を含むガバナンス設計
- 「どこまで入力してよいか」を現場レベルで具体化
- 禁止ではなく「安全に使う」前提での教育
生成AIは、既に一部従業員だけの“実験ツール”ではなくなっている。
特に管理職層では、「機密データをAIで処理する」こと自体が日常業務へ組み込まれ始めている。企業は、「AIを禁止するか」ではなく、「安全に使わせる仕組みをどう作るか」に取り組むことが必要だ。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー