





















相次ぐサイバー攻撃対策、何をすべきか
不正アクセス相談が37%→57%に 攻撃者から自社のシステムはどう見えているか
不正アクセス被害が相次ぐ中、自社が管理しているシステムを点検するだけでは、攻撃の入り口を見落とす恐れがある。企業には、資産の可視化から継続的な監視までを一体で考える姿勢が求められている。
企業のサイバーセキュリティ対策は、対象となるIT資産を正確に把握できていなければ、十分とはいえない。過去に構築したWebサイトや検証用のサーバなどがインターネットに公開され、脆弱(ぜいじゃく)性や設定不備があれば、攻撃者の侵入を助けることになる。
そこでセキュリティ事業を手掛けるブロードバンドセキュリティ(BBSec)は2026年10月29日、国内で相次ぐ不正アクセス被害の公表を受け、公開IT資産と情報漏えいの兆候を把握して、その結果に基づいて対策を進めるよう提言した。
攻撃の手法が多様化する中、企業に必要なのは、既知の攻撃手法への対策を続けるだけでなく、自社のどこに攻撃の入り口が存在するのかを把握して、変化に応じて対策を更新することだ。
自社が把握しているシステムだけでは、攻撃の入り口を見落とす
同社に寄せられたセキュリティインシデント関連の問い合わせのうち、不正アクセスに関する相談の割合は2026年1~7月の37.3%から8月以降は57.4%に、クレジットカード情報漏えい調査は10.0%から23.1%に上昇した。
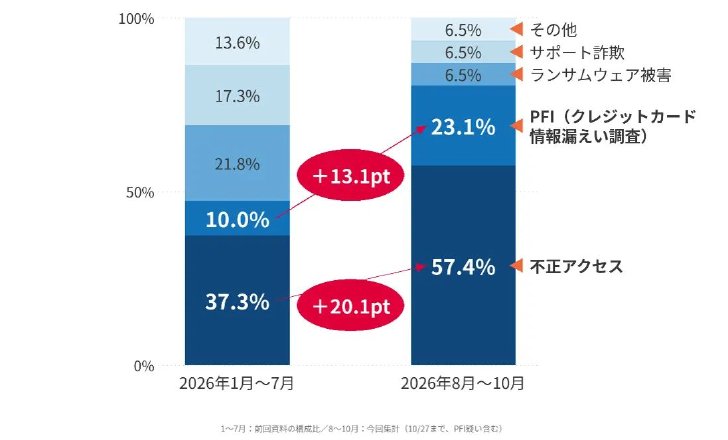 BBSecに寄せられたセキュリティインシデント問い合わせ(出典:BBSecリリース)
同社は2026年10月8日にも、公開Webサービスの基本対策を再点検するよう呼びかけている。今回の提言は、こうした点検を具体的な行動につなげるため、攻撃者から企業のシステムがどう見えているか確認し、外部に流出している可能性のある情報を調査する点に重点を置く。
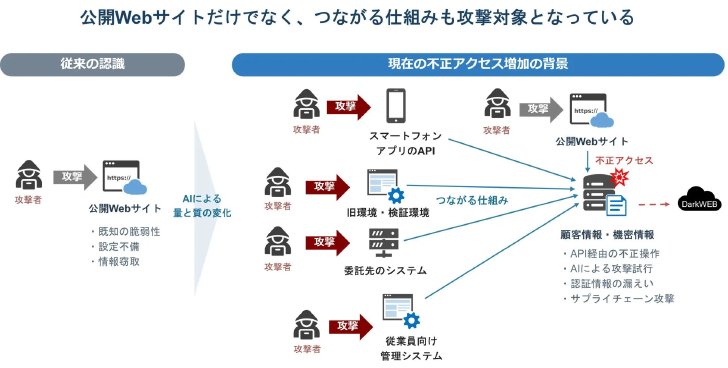 不正アクセス増加の背景(出典:BBSecリリース)
具体的な取り組みの一つが、アタックサーフェス管理(ASM)だ。これは、インターネットから確認できる自組織のIT資産を把握し、攻撃対象となり得る箇所を管理する考え方だ。社内の台帳だけでは見つけにくいシステムや管理画面、不要な公開設定、脆弱性が疑われる箇所などを調べる。
ダークWebなどで自社に関連する認証情報や顧客情報、機密情報が公開されていないかを確認することも重要だ。認証情報が漏れていれば、それ自体が問題であるだけでなく、別のシステムへの不正アクセスに利用される恐れもある。発見した情報に応じて、認証情報の無効化やアクセス履歴の調査などにつなげる必要がある。
ただし、公開資産の調査や情報流出の確認だけで、全ての侵入経路や被害を把握できるわけではない。外部から見える情報を手掛かりに、詳細な脆弱性診断や設定の見直し、ログ分析などへ進まなければならない。
自社のIT資産とリスクを把握できたとしても、発見した問題を全て同じ優先度で修正できるとは限らない。限られた予算や人員の中で、どの問題から対応するかを決めなければならないためだ。
顧客情報を扱うシステムと、外部公開されていても事業への影響が比較的小さいシステムでは、リスクの評価が異なる。脆弱性の深刻度だけでなく、対象システムが扱う情報、業務上の重要性、攻撃された場合の影響を踏まえて、対応の優先順位を決める必要がある。
その判断をIT部門だけに委ねることにも限界がある。システムの技術的な問題を特定できても、事業停止がどの程度の損失につながるか、どの業務を優先して復旧すべきかは、事業部門や経営層の判断が欠かせない。
「見える範囲」の点検から、外部からの調査へ
BBSecは、業界や業務に応じて点検対象と役割を明確にすることも提言している。小売・ECや旅行・宿泊では、会員登録や予約、購入、ポイント利用などの機能と顧客情報を確認する。金融・決済では、重要情報へのアクセス経路や認証情報、APIキーの管理、不正な権限変更などが対象になる。製造・物流では、関係会社や拠点、委託先のシステム、遠隔保守環境なども含めて管理状況を確認する。
さらに、侵入を完全に防ぐことだけを前提にしない対策も必要だ。端末や認証基盤、ネットワークのログを監視し、不審な挙動を検知した際に誰が分析し、どのように判断して対応するかをあらかじめ定めておく。夜間・休日の連絡体制や、端末の隔離、アクセス遮断などの手順も明確にしておかなければならない。
脆弱性の修正と侵入後の検知・対応は、どちらか一方で代替できるものではない。侵入される可能性を減らす対策と、侵入された場合に被害を広げない対策を組み合わせる必要がある。
今回の提言から企業が考えるべきなのは、セキュリティ製品や診断サービスの導入だけではない。自社のリスクを把握した後、その情報を誰が評価し、誰が改善するのかという運用体制を整備する必要がある。
不正アクセスへの対策を強化するには、技術的な防御だけでなく、資産管理や業務上の優先順位、組織間の責任分担を一体で見直すことが、被害の予防と事業継続の両面で重要だ。
Copyright © ITmedia, Inc. All Rights Reserved.
本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。


TechTarget ニュースプラス
国内のIT業界ニュースを迅速に報道します。企業動向から導入事例、市場トレンドまで幅広く取り上げ、実務に直結する情報をタイムリーに提供する連載です。
関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] なぜAIを導入しても効果が出ない? 組織全体で使いこなすための仕組みとは -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] ネットワーク全体を見える化、フロー分析で実現する広域監視と迅速な異常検知 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法 -
製品資料
[プログレス・ソフトウェア・ジャパン株式会社] 重要性を増す“侵入後の可視化” どのように実現すればよいのか? -
市場調査・トレンド
[クラウドストライク合同会社] 回避型攻撃が急速に拡大、連鎖する攻撃を防ぐためのアプローチとは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
4
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
5
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
6
“もう辞めます”を言わせる「静かな解雇」の最悪な実情
-
7
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
8
「恥を知るべきだ」 AIデータセンター反対運動を招いた事業者の秘密主義
-
9
「データストレージの活用方法」に関するアンケート
-
10
生成AIのルール整備が進む一方で活用は遅れがち? 日本企業のAI利用状況
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
「IT史に名を残すシステム障害」8選
-
3
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
4
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
5
SCS評価制度時代の「SASE選定」ガイド
-
6
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
7
ランサムウェア攻撃“究極の対策”はこれだ
-
8
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
9
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
10
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー