





















KPMG調査で判明
サイバー攻撃被害額10億円超の企業の特徴は? 調査結果から見る情シスの“傾向と対策”
KPMGジャパンは、「サイバーセキュリティサーベイ2026」の主要な結果を発表した。サイバー被害額10億円以上とする企業を初確認した他、多くの企業が抱えるセキュリティ課題と被害額が相関する実態が明らかになった。
サイバー攻撃による被害額の高額化が進んでいる。コンサルティング企業/国際会計事務所KPMGジャパン(以下、KPMG)は2026年2月、「サイバーセキュリティサーベイ2026」の主要な調査結果を発表した。
KPMGによると、過去1年間に発生したサイバーインシデントの年間合計被害額が「10億円以上」と回答した企業が、今回の調査で初めて確認された。被害額はなぜ高額化してしまうのか。問題はどこにあるのか?
情シスが直視すべき課題は?
KPMGのレポートによると、1億円以上の被害が発生した企業は全体の10.1%に達し、年々増加傾向だ。
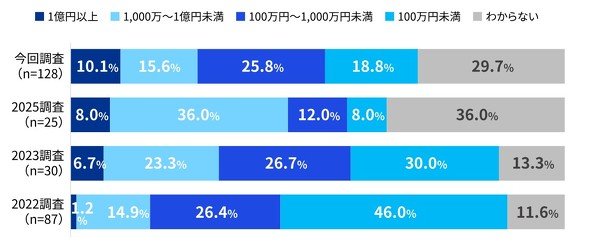 サイバーインシデントの合計被害額の推移(提供:KPMGジャパン)
注目すべきは、人員が不足している企業ほど高額被害の割合が高い傾向が見られた点だ。KPMGは、「サイバーインシデントによって発生した被害額が1億円以上となった企業の割合は、適切な人員を確保している企業と比較すると、人員が不足している企業で高くなる傾向がありました」と指摘している。これは単なる統計ではなく、現場で人手不足に直面する情報システム部門(以下、情シス)にとって無視できないシグナルだ。
攻撃のポイントは巧妙化より量産化
業務上の被害をもたらした攻撃手法で最も多かったのは「ランサムウェア」(6.9%)、次いで「DDoS攻撃」(4.3%)だった。一方、被害には至らなかったが攻撃された手法としては、「フィッシング」(49.2%)が突出している。
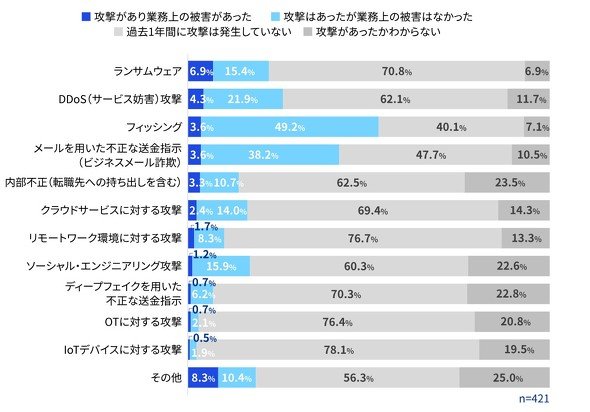 サイバーインシデントの直接的な要因(攻撃手法)(提供:KPMGジャパン)
さらに増加が目立つのが、「メールを用いた不正な送金指示」(ビジネスメール詐欺)で38.2%だ。生成AI(AI:人工知能)の普及により、日本語の自然さや文面の巧妙さが増していると指摘されている。また、「ディープフェイクを用いた不正送金指示」(6.2%)も確認されている。
つまり攻撃は、ゼロデイ中心ではなく、「既存手法の高度化、自動化、量産化」によって現実的な被害を拡大させている。情シスにとって重要なのは、最先端対策よりも“基礎的統制の徹底”だ。
予算不足6割、人員不足は常態化
セキュリティ予算については、回答者の63.2%が「不足している」と回答。IT予算に占めるセキュリティ予算は「1~5%未満」が最多だった。
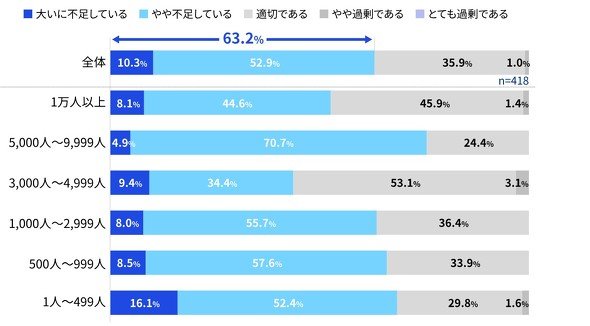 サイバーセキュリティ予算の不足状況(提供:KPMGジャパン)
さらに深刻なのは、人材体制だ。KPMGによると、「サイバーセキュリティ推進組織を設置していない」との回答が39.4%に達した。専任体制を敷けない企業が依然として多い傾向だ。
調査結果からは、「人が足りない中で、攻撃は高度化し、管理対象は増え続ける」傾向が見て取れる。その結果が“被害額の高額化”という形で顕在化している可能性は否定できない。
被害経路は「国内委託先」が最多
業務上の被害が発生した経路として最多だったのは「国内の委託先・取引先」(10.8%)だった。
海外委託先については「攻撃があったか分からない」が36.3%で1位だった。これは管理や可視化が十分に機能していないことを示唆している。
この結果からは、自社の防御を固めるだけでは不十分となりつつあることが分かる。情シスは、調達部門や法務部門と連携し、委託先管理の枠組みそのものを再設計する必要がある。
セキュリティツールは「導入済み」でも課題が
導入済みのセキュリティ対策ツールについて尋ねた質問では、「不足しているため、追加検討する」(19.8%)、「やや不足しているため、追加検討する」(56.2%)を合わせると企業の8割弱がセキュリティ対策ツールについて「不足している」と感じていることが分かる。
ただし問題はツール不足だけの問題ではない。運用の課題を聞いた結果、以下の運用に課題があることが明らかになった。
- ネットワークセキュリティ対策
- 資産管理
- アイデンティティ/アクセス管理(IAM)
- 脆弱(ぜいじゃく)性管理
さらに、「インターネットに公開されているゾーンのシステム」でも、回答者の5割弱が1週間以内にパッチを適用できていないという結果が出ている。これはツールの問題というより、運用体制とプロセスの問題だ。
シャドーAI対策は“形だけ”か
AIの導入は、「業務効率化・自動化」「データ分析・予測」分野で進んでいることが分かった。一方で、外部のAIサービスを利用する際のセキュリティ評価の実施率は業種間で大きな差があった。
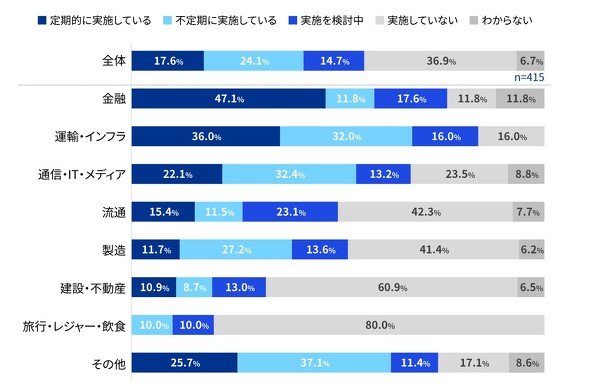 外部のAIサービスを利用する際のセキュリティ評価(提供:KPMGジャパン)
シャドーAI対策として「利用規定を策定している」との回答は59.7%に達していた。しかし、ポリシーに基づく監査やレビューを実施している企業は2割強にとどまった。
情シスが今見るべきポイント
今回の調査結果から見えるポイントは、次の3点だ。
- 人員不足は被害額の高額化につながる可能性がある。
- ツールの導入だけでは不十分。運用とのギャップを埋める必要がある。
- 委託先とAI統制の管理が途上にある企業がある。
サイバーセキュリティは、もはや“専門部門の課題”ではなく、企業運営そのものに直結するリスクになっている。情シスが担う役割は拡大する一方だ。しかし、限られた予算と人員の中で成果を出すには、「どこから手を付けるか」の優先順位付けが欠かせない。
高度な新規施策よりも、以下の再点検こそが、最も費用対効果の高い対策である可能性がある。
- パッチの徹底
- アクセス権限の整理
- 委託先の可視化
- AI利用の棚卸し
サイバーセキュリティサーベイ2026は、2025年10月~11月、日本国内の上場企業のサイバーセキュリティ責任者・担当者424社にアンケートを実施した結果に基づく。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用 -
技術文書・技術解説
[NTTインテグレーション株式会社] 「耐量子計算機暗号」(PQC)に今、取り組むべき理由とは? 実現の道筋も解説 -
製品資料
[株式会社リンプレス] どうしたら非デジタル人材を「自走するDX推進者」に変えられるのか? -
製品資料
[アステリア株式会社] 既存システムをAIレディに変える「連携型モダナイゼーション」の手法とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「アップグレードできないJava」をどう守る IBMとRed HatがAIで400件超修正
-
9
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
10
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
4
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
5
「IT史に名を残すシステム障害」8選
-
6
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー