





















Winnyウイルスから機密情報を守れ!【第3回】
WinnyユーザーのPCがゾンビPCに変わる日
Winnyウイルスは次々と亜種が発生しており、感染した際の被害範囲も大きくなってきている。さらにWinny本体にもセキュリティホールが発見されたことで、さらに強力なウイルスが登場する危険性が出てきた。
Winnyに代表されるP2Pファイル共有ソフトは、ネットワークなどに特別な設定を行うことなく、インターネット上のユーザーとファイルを共有できることが特徴だ。しかし、この手軽さが企業ネットワークのセキュリティに穴を空け、甚大な被害を受けるきっかけになりかねない。
Winnyウイルスの蔓延により機密情報が流出する事件が後を絶たないが、事態はもっと深刻になってきている。Winnyそのものに脆弱性が発見され、その脆弱性を攻撃するコードがインターネット上に公開された。もはやWinnyを攻撃し、さらなる被害を引き起こす新たなウイルスが発生するのは時間の問題という状況になっているのだ。仮にボットを組み合わせたウイルスが登場したら、ネットワークそのものが使用できなくなるほどの打撃を受ける可能性もある。
今回は、そもそもP2Pファイル共有ソフトとは何か、歴史を簡単に振り返りながら、その便利さに隠された危険性を洗い出していく。また、脆弱性の判明から攻撃コードの公開と、一連の流れから予想される脅威を考えてみよう。
より手軽に使えるよう進化してきたP2Pソフト
P2Pファイル共有ソフトの歴史は、1999年に登場した「Napster」が最初とされている。それ以前にもファイル共有ソフトの概念を持つソフトは存在したが、広く浸透したという点では「Napster」から始まったとして問題ないだろう。Napsterは、主に音楽ファイルの共有を目的として作成されたソフトで、Napsterを使用している世界中のユーザーと音楽ファイルを交換することができるというものであった。
Napsterに代表される当時のP2Pソフトは、ファイルのリストが保存されるサーバが存在した。Napsterで検索を行うと、このサーバにあるリストを参照し、帯域などを判断した上で該当するファイルを持つユーザーと直接接続されていた。そのため、極端に言えばサーバが停止するとファイルの検索が行えない状態となっていた。その後、Napsterは音楽業界から多くの提訴を受け、最終的には有料の音楽配信サービスとなったのはご存じの通りだ。
Napsterに続き登場したのは「Gnutella」で、当初はAOLから提供されていた。しかし、著作権を侵害する可能性があるとして、わずか2カ月で公開は中止された。Gnutellaはサーバを介さずに直接ユーザー同士を接続するため「ピュアP2Pソフト」と呼ばれ、また、たくさんのGnutellaクローンと呼ばれるソフトが登場し、さらにいくつかのソフトを経て「WinMX」が登場。そしてWinnyへと発展したのだ。
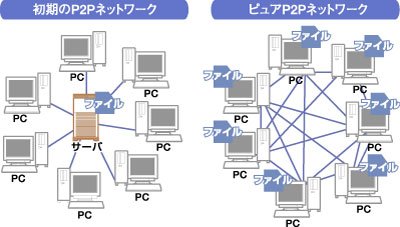
Winnyは、あらかじめ「ノード」(接続先)を登録する必要はあるが、それさえ設定してしまえば手軽にファイルをダウンロードできることが特徴だ。WinMXなどよりも匿名性が高く、「ファイルを入手するときには自分も何らかのファイルを公開する」などといった暗黙のルールも気にする必要がなくなった。このような要因により、Winnyユーザーが増えていった。ユーザが増えれば流通するファイルも多くなり、相乗効果でさらにユーザーが増えてきたわけだ。
P2Pファイル共有ソフトに潜む危険
Winnyの手軽さの1つに、ネットワーク設定がある。本来はWinnyが通信に使用するポート番号を設定する必要があるが、「ポート0」に設定しておくことでファイル共有を開始できる。転送速度が低下するといった問題はあるが、ポート番号を調べるといった手間がないため、初心者でも気軽に始められる。しかし、ここにP2Pファイル共有ソフトの危険が潜んでいる。
企業はもちろん、個人ユーザーでも複数台のPCを持つようになり、ルータを介してLANからインターネットに接続することが一般的になった。ルータはLAN内からインターネットに向かう通信からルーティングテーブルを作成し、インターネット側から返信があった際にはこれを参照してLAN内の特定のPCに届ける。そのため一般的にインターネット側からLAN内に向かって始まる通信をうまく振り分けられないことがあるが、Winnyなどのファイル共有ソフトは、ソフト内で振り分けを可能にしている。
つまり、ルータ上で確実にポートを閉じない限り、Winnyなどの通信はスルーしてしまう。これは、悪意あるファイルがWinnyを経由してLAN内に入り込む危険性があるということだ。このような、いわゆる「NAT越え」の機能を有しているのはWinnyだけでなく、ShareやCabosなどといったファイル共有ソフトやSkypeなどの通信ソフトに数多く存在する。
現在のところ、Winnyウイルスはファイルをダブルクリックして実行しなければ感染しない。しかし、Winny自体にセキュリティホールが発見されたことで、自動的にPCを外部から乗っ取り、自在に操作されてしまう可能性が出てきた。
Winnyの脆弱性を悪用するウイルスの登場は時間の問題
第1回で、Winnyに脆弱性が存在することが明らかになったとお伝えした。この脆弱性は、バッファオーバーフローを引き起こされるというものだ。バッファはデータを一時的に貯めておく器のようなもので、容量が決まっている。この容量を大幅に超えるデータを送りつけることで、データが器からあふれ、最終的に残ったデータを実行してしまうことがある。特定のコマンドが残るようにデータを調節すれば、このコマンドを実行させられる。
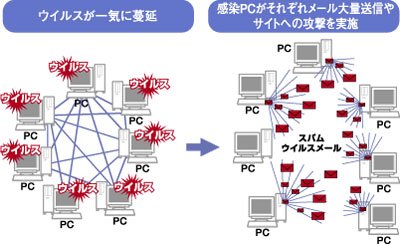
この脆弱性を悪用すれば、外部からPCを乗っ取ることができる。一般的には、必ずしもバッファオーバーフローがPCの乗っ取りにつながるわけではないが、米国のセキュリティベンダがWinnyを検証した結果、その可能性が実証された。一度PCを乗っ取られてしまうと、例えばウイルスメールやスパムメールの大量送信を行うための踏み台にされたり、特定のサイトを攻撃するために利用されてしまう。
さらに注意すべきは、最近問題になっている「ボット」である。ボットはウイルスの一種だが、ユーザーに気づかれないようにPCを操ろうとする。ボットに感染したPCは「ゾンビPC」と呼ばれることがあるが、ユーザーが普通にPCを使っている裏で、さまざまな攻撃に悪用されるわけだ。複数のゾンビPCによる「ボットネットワーク」を構築し、大規模な攻撃に使用されることもある。
Winnyを使用するユーザーは、40~50万は常に存在する。もしWinnyの脆弱性を悪用するボットが登場したら、Winnyネットワークを使用して一気に拡散し、40~50万のゾンビPCネットワークに変貌する可能性がある。これらのPCが一斉にスパムメールを送信したら、多くのインターネットユーザーが被害を被るだけでなく、トラフィックの極端な増大によってネットワークがダウンする可能性もある。インターネットそのものが大打撃を受けてしまう。
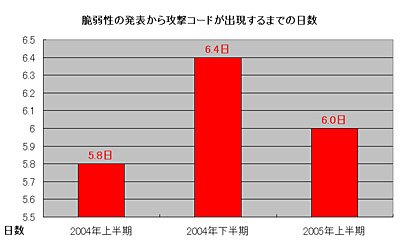
しかも悪いことには、すでにWinnyの脆弱性を攻撃するコードがインターネット上に公開されている。通常、ソフトの脆弱性が公開されると、それを攻撃するコードが公開され、さらにコードを悪用するウイルスが登場するという流れになるが、この速度はどんどん速くなっており、攻撃コードが公開された日にウイルスが発生する「ゼロデイ攻撃」も珍しくなくなった。Winnyの脆弱性を悪用するウイルスが登場するのは、まさにこの瞬間かもしれないのだ。
次回は、Winnyウイルス対策にはどのような製品があるのか、企業の規模別に紹介していく予定だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
5
IT製品の導入に関するアンケート「セキュリティ」編
-
6
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
7
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
8
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
9
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
10
生成AIが普及しても「技術書」を手放せないエンジニアの本音
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー