




















AWSやAzureなどで実例を解説
もう誰も信じない「性悪説セキュリティ」のススメ
性善説ではなく性悪説に立った「ゼロトラストセキュリティ」。物理環境での実現には制限もあるが、仮想化とクラウドの普及で実現が容易になってきた。具体的な製品/サービスを例に解説する。
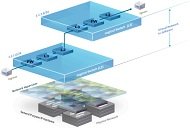 マイクロセグメンテーションがゼロトラストセキュリティの福音に(出典:ヴイエムウェア「VMware NSX」の製品資料)
「ゼロトラストセキュリティ」とは、ユーザーやインタフェース、アプリケーションなどを自動的には“信用しない”という姿勢を取るセキュリティモデルである。ゼロトラストセキュリティを物理的に実装すると、トラフィックは一元管理されたセキュリティデバイスを通過することになる。
ゼロトラストセキュリティでは、1台のデバイスで全てのトラフィックをフィルター処理しなければならないので、システムの拡大に応じたポリシー適用に対処するのは容易ではない。ただしシステム基盤やネットワークを仮想化していたり、クラウドサービスへ移行している場合は、比較的容易に対処できる。
データセンターでは、ハイパーバイザーベースのネットワークの副産物である「マイクロセグメンテーション」によって、ゼロトラストセキュリティを大規模で適用可能だ。マイクロセグメンテーションは、ネットワーク仮想化の仕組みを用いて、論理的にセグメントを最小化する仕組みである。
以前は米動画配信サービスのNetflixでクラウドアーキテクトとして働き、今は米ベンチャー投資会社のBattery Venturesで技術担当者として働いているエイドリアン・コッククロフト氏のポッドキャストによると、クラウドサービスには元来、マイクロセグメンテーションの機能が備わっていることが多いという。
以下では、さまざまな仮想化製品とクラウドサービスにおけるマイクロセグメンテーションとゼロトラストセキュリティの機能を紹介する。

VMware NSX
米VMwareのネットワーク仮想化製品である「VMware NSX」は、ハイパーバイザーで稼働するファイアウォール機能である「分散ファイアウォール」を利用して、異なるホストで実行中の仮想マシン(VM)間でゼロトラストセキュリティを実現している。また、同一の論理的なレイヤー2サブネットに存在するホスト間でも、セキュリティポリシーを作成できる。
VMwareのアプローチは、VMware NSXで構築したハイパーバイザーベースのオーバーレイネットワーク(ハイパーバイザーの仮想スイッチ同士がトンネル接続することで構築した論理的なネットワーク)において、分散ファイアウォール機能を利用することで、物理的なゼロトラストセキュリティを抽象化するというものだ。管理者は、各ハイパーバイザーの分散ファイアウォール機能で施行するルールを集中管理システムで作成する。
Amazon Web Services
クラウドサービスでは、ユーザー企業やサードパーティーは基盤となるハイパーバイザーに直接アクセスできない。つまり、ゼロトラストセキュリティを実現するには、ユーザー企業はAPI経由でハイパーバイザーにアクセスできるクラウドサービスを利用しなければならない。
米Amazon Web Servicesのクラウドサービス「Amazon Web Services」(AWS)の場合、パブリッククラウドと内部ネットワークをつなぐ接続を理解することが重要になる。
AWSで実行中のVMにアクセスする方法は、パブリックなインターネット接続に加え、ユーザー企業の拠点とAWSのデータセンターをIPsecベースのVPNで接続する「Amazon Virtual Private Cloud(VPC)」、ユーザー企業の拠点とAWSのデータセンターを専用線でつなぐ「AWS Direct Connect」の3通りある。
このうちAWS Direct Connectは、AWSのデータセンターに接続するレイヤー3の専用回線だ。AWSは、顧客のレイヤー2トラフィックが、AWS Direct ConnectやVPCに及ぶことを許可していない。
こうしたAWSの接続設計によって、AWSがホストするVMとオンプレミスのノード間ではゼロトラストセキュリティが本質的に確保できる。そこで問題となるのは、AWS内にあるVM間のトラフィックだ。
AWSでは、セキュリティグループを使用してVMへのネットワークアクセスを制御している。セキュリティグループは、おおまかに定義することも、綿密に定義することもできる。特定のVMには、1つだけでなく複数のセキュリティグループが適用される場合もある。
セキュリティグループで基本的に重点が置かれるのはIPトラフィックであり、非IPトラフィックをフィルター処理する必要はない。VPCでは、1:nの通信であるブロードキャストやマルチキャストといったトラフィックはサポートしていないことに留意しておきたい。
開発者は管理ツールの「AWSマネジメントコンソール」またはAWSのAPIを使用して、ルールを作成したり割り当てたりできる。ルールは受信トラフィックと送信トラフィックの両方に適用可能だ。デフォルトでは、送信トラフィックは全て許可し、受信トラフィックは拒否する。
1つのVMを複数のセキュリティグループに所属させることができるなど、詳細な制御が可能だが、それが原因で接続のトラブルシューティングが困難になることがある。また「Windows」と「Linux」ではセキュリティグループが異なるので、セキュリティポリシーが競合したり、重複したりすることもある。ただしこの問題は、どのゼロトラストセキュリティ機能でも起こり得る。

Google Compute Engine
米Googleのクラウドサービス「Google Compute Engine」のネットワークは、従来のネットワークと似ている。各VMはデフォルトのネットワークに割り当てられるので、同一ネットワークのVM間でトラフィックがやりとりできるようになる。
Google Compute Engineでは、ネットワーク間のトラフィックをブロックする論理ファイアウォールを用意する。ゼロトラストセキュリティを実現するには、VMごとにローカルのファイアウォールやLinuxが備えるファイアウォール機能「iptables」を利用するか、各VMを別々のネットワークに配置する必要がある。ただし、ローカルのファイアウォールやiptablesを利用すると管理が非常に困難になる。また、ルールに基づいた制御をするためにホストのCPUリソースが必要になるので、VMのパフォーマンスに影響を与える恐れもある。
Microsoft Azure
Microsoftのクラウドサービス「Microsoft Azure」(Azure)のネットワークは、Google Compute Engineのネットワークと似ている。VMは論理的なプライベートネットワークでグループ化できる他、ホストレベルで適用される「エンドポイントアクセス制御リスト(ACL)」を使って制御できる。ホストレベルでルールを処理することで、ローカルVMのパフォーマンス維持を可能にする。
Google Compute Engineと同様、Azureでは複数グループのVM群に対して、まとめてルールを適用することはできない。そのため、大規模な環境ではルールを把握することが困難になる場合がある。

各クラウドベンダーは、ゼロトラストセキュリティとマイクロセグメンテーション用に堅牢なモデルを用意している。AzureとAWSでは、開発者はアプリケーション内部でマイクロセグメンテーションセキュリティを組み込むかどうかを選ぶことができる。この仕様により、開発者はセキュリティ要件の急速な変化に対処可能なアプリケーションを作成できる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[ServiceNow Japan合同会社] 脆弱性対応のリードタイムと工数を大幅削減、事例に学ぶセキュリティ基盤刷新術 -
製品レビュー
[ServiceNow Japan合同会社] AIによる業務の自律化はどう実現する? 企業に求められる新たな業務基盤とは -
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでモバイルセキュリティは十分? 不足する対策を16項目でチェック -
技術文書・技術解説
[Jamf Japan 合同会社] MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ -
市場調査・トレンド
[オープンテキスト株式会社] 2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
4
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
9
「Linux」の脆弱性を生むのは誰か? ベテラン開発者の意外なミス
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー