




















IT業界でキャリアを高める
サイバーセキュリティ分野で働く女性が議論 優秀な人材を採用する方法とは
「RSA Conference 2018」でサイバーセキュリティ専門家の女性たちによるパネルディスカッションが開催された。イベントでは、最適な人材を見つける方法や優れた指導者になる方法について議論が交わされた。
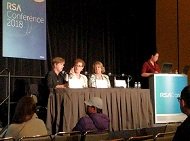 RSA Conference 2018「セキュリティ業界における女性:先進的な取り組み」
情報セキュリティ業界の多様性が重要な話題になりつつある中、暗号化やマルウェア対策といった情報セキュリティ分野のカンファレンス「RSA Conference 2018」(以下、RSAC)が開催された。壇上では、サイバーセキュリティ専門家の女性たちがパネルディスカッションをして、おのおのの経験を紹介した。
パネルディスカッションでは、サイバーセキュリティ業界で働き始めたころに受けた最高のアドバイスや励ましの言葉、優れたメンター(指導者)になる方法、適切なメンティー(後輩)を見つける方法について出席者が語った。ディスカッションに先立ち、Cobaltでセキュリティ戦略部門のバイスプレジデントを務めるキャロライン・ウォン氏とディスカッションの司会者が、サイバーセキュリティ分野の多様化を進めて女性の進出を促すために、雇用を改善する方法を議論した。
ウォン氏は、IT業界の人材採用担当者が「特定の経歴や背景を求める」傾向があることを指摘した。この傾向は、ある限定された範囲の志望者しか集まらないといった事態を招く。
併せて読みたいお薦め記事
女性エンジニアを取り巻く環境
ITスタッフが考えるべきキャリアの今後
「多様なチームを擁する企業の採用責任者は、ただ最高の求職者を探しているだけだ。だが、そのために彼らは一人一人に関わり、多くの時間を費やして、さまざまな場所を見て回る。何かができる人材を探すと、その経験が5年ある人材が見つかるというのは誤解だ。多くの場合、そのような人材は存在しないか、他社から引き抜くかのどちらかだ」(ウォン氏)
ウォン氏がこれまで見てきた中で優れた方法は、採用責任者が、特定のコミュニティーやオンライン上を、例えばコーディングができる女性といった条件で探し、手付かずの優れた人材を発掘することだという。
「採用責任者は、雇用の役割を別の見方で考えてみてはどうだろう。必ずしも『脅威インテリジェンスに5年の経験がある人材が欲しい』と考えなくてもよい。『この仕事の中で1人の人間ができる要素は何か、そして、さまざまな種類の経験や技能からこの要素に応用しやすいものをどのように説明すればよいか』と考えてはどうだろう」(ウォン氏)
サイバーセキュリティ業界で働く女性への最高のアドバイス
今までのキャリアで受けた最高のアドバイスを尋ねられた専門家は、全員が、かつての上司が、自分が自信を持てなかった時期に情報セキュリティ分野でのキャリアを積むよう励ましてくれたことを挙げた。
Union Bankでアプリケーションセキュリティ部門のシニアバイスプレジデントを務めるスーザン・ナシメント氏は2つの素晴らしいアドバイスを受けたと話す。そのアドバイスは、サイバーセキュリティ業界で働く者なら、女性以外にも当てはまるという。1つは、成功は人との関係性に尽きるというアドバイスだ。いちいち細かいことを表現しなくても、一緒に働く人々が共に作り上げ、共に戦略に貢献していると感じることが最も大切だというものだ。
ナシメント氏が受けたもう1つの最高のアドバイスは、情報セキュリティ分野特有のもので「信頼性のある事実や業界標準の方法論を中心に戦略や思考プロセスを組み立てること」だという。
「メトリクスを行っているとしても、アプリケーションセキュリティに携わっているとしても、仮想記憶アクセス方式(VSAM)の方法論や『SAM Open Source』を中心にプログラムを構築してから微調整して独自のものにする。自分でプログラムを作るなと言っているのではない。業界で認められた専門家のアドバイスを参考にしてから、少し手を加えて調整すればよいということだ」(ナシメント氏)
MarkelでCISO兼プライバシー主任担当者を務めるパトリシア・タイタス氏は次のように話す。「ポリシーを現実の行動に変える鍵は、行動を起こす重要性を人々に理解させることだ。だが、もっと重要なのは、サイバーセキュリティ業界で働く人は『自分でキャリアアップをする』必要があることだ」
「キャリアの中で自分の位置を上げていくときは、自分の周囲や背後にいる人も引き上げるようにする。何年もこれをモットーとして守っている。『小さなピラニア』にならないように心掛けている。つまり、周囲の人々は一緒に上がっていく存在で、かみつく相手ではないということだ」(タイタス氏)
Salesforceで脅威の主任研究者を務めるロビン・スチュワート氏が挙げたアドバイスは、「同じミスを繰り返さなければ、ミスを犯すことは構わない。ミスが起きても悪化しないように努めれば、もっと高いレベルに進めるからだ」というものだ。
「サイバーセキュリティ業界で働く人は心変わりしても構わない。好奇心を持つことも、情熱に従うことも、前の道に戻る決心をすることも構わない」(スチュワート氏)
メンターまたはメンティーになるとき
スチュワート氏は、適切なメンティーを見つける鍵を次のように話す。「これは私のメンターの1人から学んだことだが、仕事に情熱を持つ人間を見極めることが重要だ。多くの人が助言を求めてやってくる。だが、私は『1時間しかない』というようにしている」
「あなたは1時間で全てを学ぶつもりだと考えるだろうか。だとしたら、私は相手にしない。だが、真剣に取り組もうとするなら、私のところにやって来るとき、与えられた課題で学んだことを私に示して真剣さをアピールする。熱意を持って取り組む人が相手なら、こちらもそれ以上の熱意で面倒をみる」(スチュワート氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
5
「企業内サーバ環境の利用実態」に関するアンケート
-
6
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
7
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
10
「有線LAN環境」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー