




















検疫ネットワーク再入門【第1回】
検疫ネットワーク基礎の基礎
日本版SOX法などの言葉と前後して聞かれるようになった「検疫ネットワーク」。外部から企業ネットワークに持ち込まれるPCに対し、認証だけでなくセキュリティチェックを行い、問題がある場合は「治療」も行うシステムだ。今回から連続で、検疫ネットワークの再入門と、対策製品およびソリューションを検証していく。
「検疫ネットワーク」は、その名の通り、外部から企業ネットワーク内に持ち込まれたPCに対して検疫を行うというシステム。つまり、外部から持ち込んだPCを接続しようとした際に「検疫」を行い、問題があれば「隔離」して「治療」を施し、安全性を確認したうえで企業ネットワークへの接続を許可するというもの。従来は外部PCのユーザーが行っていたセキュリティ対策を、接続するネットワーク側で行うシステムだ。
このシステムは日本版SOX法を視野に入れたもので、コンプライアンスの一環として位置付けられている。基本的に「検疫」「隔離」「治療」「接続許可」というプロセスを踏むという点は同じだが、提供されているサービスによって、さまざまなバリエーションが存在する。また、複数のサービスや製品との組み合わせで提供されるケースや、広範なセキュリティソリューションの一部として提供されるケースもあり、分かりづらい状況でもある。
この特集では、「検疫ネットワーク」の基礎を紹介すると共に、実際のサービスを取り上げ、内容や現状を紹介していく。
基本は3つのプロセス
Windowsのセキュリティホールを狙うネットワークウイルスの登場や不正アクセスの増加により、企業内のセキュリティは飛躍的に向上した。しかし、外部からの守りを固めていても、内部から発生する危険には無防備という環境が多かった。これは、社員が自宅から持ち込むノートPCなどにはウイルスが潜んでいる可能性があり、このようなPCを企業内のLANに接続したときに、共有フォルダやドライブを経由して一気に感染が拡大する危険性があるためだ。そこで対応策として注目を浴びているのが「検疫ネットワーク」だ。
検疫ネットワークは、外部から持ち込んだPCを企業内のLANに接続しようとする際に、そのPCの検疫を行うシステムである。検疫の結果、問題があったPCは「治療サーバ」から治療を受け、問題が解消した時点でLANへの接続が可能となる。問題が解消しないPCや、企業で設定しているセキュリティポリシーに合致しないPCは「不正PC」として「隔離」され、LANに接続することができない。
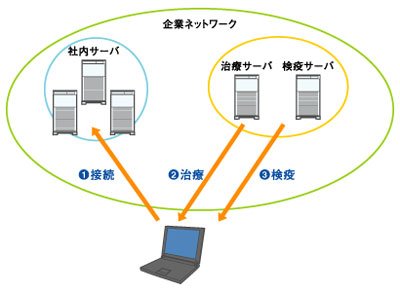
現状では、検疫ネットワークの定義はややあいまいな状態であり、検疫ネットワークという名称で提供されている製品やサービスもあれば、総合的なセキュリティソリューションの一部に組み込まれていることもある。また、単体で提供されているものでも、その内容や構成はサービスによって異なっており、検疫ネットワークを構成するソフトウェアとハードウェアでベンダーが違う場合もある。サービスの内容はさまざまだが、「検疫」「隔離」「治療」の3つのプロセスで持ち込み、PCをチェックするという基本は共通している。この特集では、いくつかの製品やサービスをピックアップして紹介していくが、今回は、この基本的なプロセスについて紹介していこう。
LAN内に設置する検疫ネットワーク
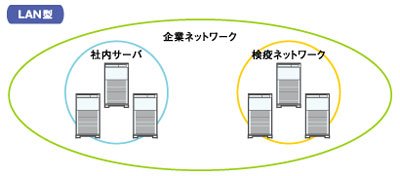
検疫ネットワークは、基本的に検疫サーバと治療サーバによって構成されている。検疫サーバは検疫を行うためのもので、持ち込みPCの認証を行うほか、あらかじめ設定されたセキュリティポリシーに応じて持ち込みPCの検疫を行う。治療サーバでは、セキュリティポリシーを満たしていない部分の修正などを行う。検疫を行っている間、持ち込みPCは隔離状態にあり、業務用のサーバなどの社内リソースにはアクセスできない。
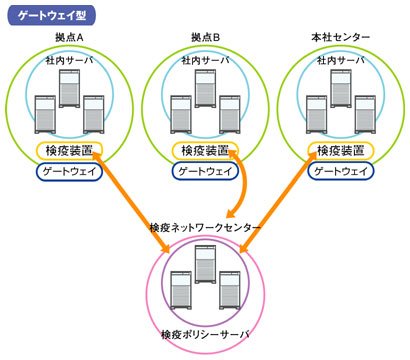
このような、LAN内で完結するシステムは「LAN型」と呼ばれ、一般的に中・大規模LAN向けのソリューションとなっている。このほかに、拠点を多数持つ企業向けソリューションとして「ゲートウェイ型」があり、このタイプは各拠点にゲートウェイ型の検疫装置を設置し、拠点からセンターへの通信に対して検疫を行う。検疫サーバや治療サーバの導入が一個所で済み、各拠点では検疫装置を設置するだけなので低コストで導入できるというメリットがある。
また、外部からPCを持ち込んだ際に検疫を受ける接続方式には、一般的なゲートウェイ接続のほか、IEEE802.1xの無線方式や、Cisco NACなど、企業で導入しているネットワークシステムのプロトコルに対応しているもの、VPN経由による接続など、製品やサービスによって多彩に存在する。自社に最適な接続方式を選べるよう、導入する際には対応する接続方式を確認しておきたい。
外部から持ち込まれたPCを「検疫」でチェック
検疫ネットワークの最初のプロセスとして、外部から持ち込まれたPCを認識した際に「検疫」が実行される。このときにチェックされる項目はサービスによって異なるが、一般的にはここでまず認証が行われ、そのPCが企業ネットワークに接続する資格があるかどうかが確認される。その後、PCの利用期間やOSなどのセキュリティパッチの適用状況、ウイルス対策ソフトの定義ファイルの更新状況、インストールされているアプリケーションなどがチェックされる。
チェックする内容については、認証と利用期間のみのものから、検疫サーバに設定されているセキュリティポリシーを反映させるカスタマイズの幅が広いものまで、幅広いサービスがある。ここでいう利用期間とは、社内LANを利用できる期間のことで、PCごとにあらかじめ設定されているもの。例えば特定のプロジェクトの進行など、利用期間が決まっている関連企業や外部業者といったPCがおもな対象となる。認証や利用期間のチェックで問題があった場合には「不正PC」として「隔離」され、企業内LANには接続できない。
問題が発覚したPCは「隔離」し「治療」を実施
認証や利用期間はクリアしていても、OSのセキュリティパッチの適用状況などに問題があった場合は「隔離」され、「治療サーバ」のみに接続されるようになり、ここでセキュリティ対策を施される。基本的な機能のみの検疫ネットワークでは認証や利用期間のチェックだけを行うものがほとんどで、それ以外の検疫基準の設定はオプションになっていることが多い。
基準を満たしていないPCは、治療サーバに接続してOSやアプリケーションの最新パッチや、ウイルス対策ソフトの定義ファイルの更新を実施する。これにより、検疫ネットワークで設定されているセキュリティ基準を満たしたことが確認されると、企業内LANに接続でき、社内のサーバやドライブといったリソースにアクセスできるようになる。
このように外部から持ち込まれるPCに対し検疫を行うことで、ウイルスやセキュリティホールなどの危険に対処し、安全を確認したうえで企業のネットワークに接続できる。また、機密情報の流出につながる可能性のある「Winny」や「Share」などのP2Pファイル共有ソフトの有無をチェックする機能が追加されたサービスも多くなった。
検疫ネットワークは導入が容易で、導入後は対応処理を自動化できるため、持ち込みPCに対する検疫ネットワークの適用とセキュリティポリシーの定期的な確認を行うだけで、企業のセキュリティを向上できる。また、全体的なセキュリティソリューションに含まれるものから単体で導入できるケースまでサービスの幅が広く、最近では個々のPCに接続するUSBタイプの検疫ネットワークソフトウェアも登場している。USBタイプでは、PCの起動時にそのPCが直近に、外部へ持ち出したものかどうかを瞬時に判定するセキュリティソフトがメモリ内に入っており、外部に持ち出した形跡がある場合には、同じく内蔵されているウイルス対策ソフトでPC内をスキャンするというものだ。
多彩なサービスが存在しているだけに、企業にとって最適なサービスを選ぶのは悩むところかも知れない。この特集では、実際のサービスを紹介していきながら、最適なサービスを決定する要素を提供していく予定だ。
次回は、実際に提供されているサービスとして、マカフィーの検疫ネットワークソリューションを紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー