




















検疫ネットワーク再入門【第2回】
検疫ネットワークの実際:マカフィー編
検疫ネットワークのタイプのひとつに、包括的なセキュリティソリューションの一部として提供されるものがある。マカフィーの「McAfee Total Protection」がそうだ。企業におけるすべてのセキュリティソリューション要素を結び付け、管理を容易にした製品で、検疫ネットワークの機能を単体で利用することも可能だ。
検疫ネットワークと名の付く製品やサービスは、多くのメーカーから提供されている。「検疫」「隔離」「治療」といった基本的なプロセスは同一だが、その内容や構成はさまざまだ。ソフトウェアで構成されているものもあれば、ハードウェアで構成されているもの、トータルソリューションとして提供されているものもあるといった具合だ。そこで、今回からは実際に提供されているサービスについて、メーカーの担当者に直接話を聞き、紹介していく。
今回は、包括的なセキュリティソリューションの一部として提供される検疫ネットワークの一例として、マカフィーの検疫ネットワーク戦略「McAfeeネットワークアクセスコントロール・ソリューション(NAC)」の中核をなす「McAfee Policy Enforcer」を紹介する。このソリューションは、おもに中規模から大規模の企業をターゲットとした製品で、「McAfee Total Protection」に組め込めるほか、単体でも導入できる。また、1つのコンソール画面からすべての管理が可能な点も特徴となっている。
ここでは、本製品を開発した背景や製品の概要、実際に企業が導入する際のポイントなどをまとめていく。
エンドポイントでのセキュリティを確保する
マカフィーは5月31日、企業におけるすべてのシステムセキュリティソリューション要素を結びつけ、1台のコンソールとエージェントプラットフォームにより管理を容易にした包括的な製品「McAfee Total Protection」を発表している。また同時に、同社の検疫ネットワークソリューションである「McAfeeネットワークアクセスコントロール・ソリューション(NAC)」戦略を発表した。この戦略の中核をなす「McAfee Policy Enforcer」は外部から企業のネットワークに接続しようとするPCを検出し、企業のセキュリティポリシーに合致しているかどうかを検疫するソフトウェア製品。検疫サーバとスキャナ、センサーと組み合わせて利用する。
マカフィーが日本向けに検疫ネットワーク製品を投入するのは、本製品が最初となる。もっとも、海外ではすでに検疫ネットワーク製品として展開しており、導入事例も多い。国内では、やはりWinny対策というメリットが前面に出されているが、特にエンドポイントでのセキュリティ強化に重点が置かれている。企業ネットワークのセキュリティ対策は以前よりはるかに充実しているが、外部から持ち込まれるPCに関しては規制が曖昧だった。というのも、企業にはパートナーや関連企業などの社員が作業するケースが多く、ネットワークに接続して仕事を始めることが最優先という傾向にあった。
それがWinnyウイルス感染による機密情報の流出事件などの影響で、外部から持ち込まれるPCのチェックが重要になってきた。これは実際に社内にPCを持ち込むケースのほか、リモートからの接続の場合も同様だ。せっかく企業ネットワークのセキュリティを堅牢にしていても、外部から持ち込まれるPCが脆弱ポイントとなり、社内ネットワークに脅威が広がる可能性がある。マカフィーのソリューションは、企業ネットワークにセキュリティの低いPCがあるかどうかを可視化し、把握することで統制を取るというアプローチだ。
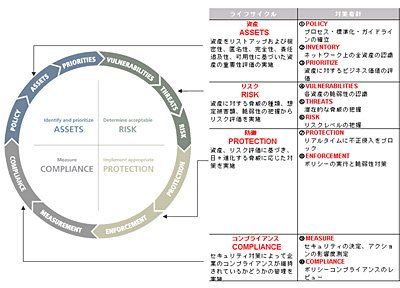
なお、マカフィーではセキュリティのリスクマネジメントとして、ライフサイクルという概念を導入している。ライフサイクルは「ASSETS(資産)」「RISK(リスク)」「PROTECTION(防御)」「COMPLIANCE(コンプライアンス)」の4つで構成される。「ASSETS」では、資産のリストアップおよび重要性評価の実施。「RISK」では、資産に対するリスク評価。「PROTECTION」では、資産とリスク評価に基づく脅威への対策の実施。「COMPLIANCE」では、セキュリティ対策によって企業のコンプライアンスが維持されているかどうかの管理の実施となっており、それぞれに対応する製品が用意されている。このリングを回していくことでリスクを管理していこうという考えだ。「McAfee Policy Enforcer」は、コンプライアンスに位置付けられている。
部門によって異なるセキュリティレベルを管理
企業のネットワークでは、部門ごとにセキュリティレベルが異なっていることが多い。例えば、金銭を扱う経理などの部署は強固なセキュリティが必要だが、開発を行う部署などは自由度を高くする必要がある。また、さまざまなデータが格納されているサーバにも高いセキュリティが必要だ。パートナーや関連企業の社員がPCを持ち込むエリアも、その部署だけクローズしたネットワークにするか、企業の資産にアクセスできるようにするかといった規定も必要になってくる。外部のスタッフに制限を強制することは難しいため、内部を強化することで対応しなければならない。
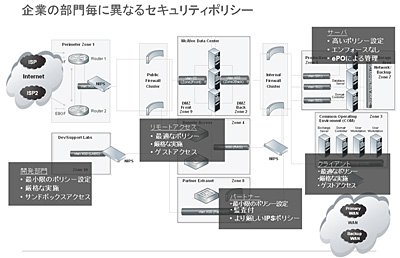
「McAfee Policy Enforcer」では、このように部署によって異なるセキュリティレベル、あるいはセキュリティポリシーを、それぞれ管理することができる。また、一般的な検疫ネットワーク製品では、クライアントとなるPCにエージェントをインストールする必要がある。エージェントが収集した情報を検疫サーバが参照する形で、クライアントPCのセキュリティ状況をチェックするわけだ。しかし「McAfee Policy Enforcer」は、エージェントレスのクライアントにも対応している。
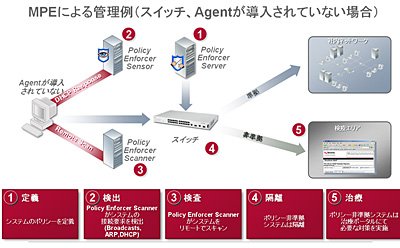
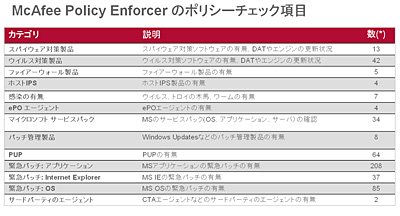
エージェントがあるPCの場合は、企業ネットワークに外部からPCを接続した場合、検疫サーバがPCのセキュリティ状況をチェックする。ここでチェックする内容は、「McAfee Policy Enforcer」のセキュリティポリシーで設定できる。たとえばWindows Updateの適用状況やウイルス対策ソフトなどの定義ファイル更新状況などをチェック項目を設定できる。これらの設定も管理コンソールから行える。エージェントがないPCの場合は、センサーがネットワークスイッチのDHCPを参照して検出を行い、スキャナがポリシーチェックを行う。セキュリティポリシーに準拠していない場合は、スイッチ部分で隔離されることになる。
チェックの結果、セキュリティポリシーに準拠していない場合は隔離され、検疫エリアのみに接続される。この際、持ち込んだPCにはその内容が表示され、治療(セキュリティパッチの適用など)を行うことになる。再度検疫を行い、問題がなければ企業ネットワークに接続できる。なお、セキュリティ対策ソフトはマカフィー以外の製品にも対応している。
実際の導入におけるコストやスパン
では、実際に「McAfee Policy Enforcer」を導入する場合、どのようなステップを経るのかを追ってみよう。本製品を導入する場合には、システム系とネットワーク系の両方をあらかじめ確認する必要がある。システム系の部分では、検疫サーバやスキャナの設置場所を検討する。検疫サーバはすべてのエンドポイントにアクセスしやすい場所に設置する必要があるし、スキャナはDHCP情報を参照できる場所に設置することになる。
また、ネットワーク系の部分では、機器に対するポリシーの作成や、検疫エリアへの誘導方法、治療方法やレベルをどうするかといったことを決めておく。もちろん、この部分ではマカフィーが豊富なノウハウを元にアドバイスしてくれる。現在のところ、サポートメニューにトレーニングは用意されていないが、要望が多いためトレーニングの必要性は感じているという。従来のセキュリティ機器は組み込むだけで動かすことができたが、検疫ネットワーク製品はあらかじめ設定が必要になるためだ。
以上の項目が決定したら、物理的な機器の導入となる。ここでは、検疫サーバやスキャナ、センサーの設置がおもな作業となる。この際にセキュリティポリシーの設定やアップデート情報の管理など、具体的な運用についても細かく設定していく。導入にかかるスパンは、認証作業に1日、構成、導入にそれぞれ1週間、セキュリティポリシーはデフォルトが一番厳しいものになっているので、これをベースに変更していくことになる。そして、ネットワーク設定やアクセス権などの設定に2~3日となり、トータルでも1カ月見ておけば導入できる。
導入価格だが、本製品は7月下旬からの出荷となるため、取材を行った時点では詳細な金額までは出ていなかったが、新規導入で1年間の契約の場合、1,000ノード(およそPC1,000台)で250万円前後、300ノードで100万円前後、また継続の場合ではそれぞれ200万円、85万円となる。価格体系はノード数のみで設定されているため、この金額以外のコストはかからず、分かりやすくなっている。
「McAfee Policy Enforcer」はソフトウェアベースであるため、既存のリスクマネジメントシステム上に簡単に構築でき、また別途ハードウェアアプライアンスなどを追加する手間がないこともメリットだ。さらに、「ePolicy Orchestrator」の管理コンソールから一括して管理でき、「McAfee Total Protection」の包括的なセキュリティ対策に組み込むこともできる。さまざまな業種、規模に対応するソリューションといえるだろう。
次回は、実際に提供されているサービスとして、アスキーソリューションズの検疫ネットワークソリューション紹介する。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー