




















RSA Conference 2008 Report
マルウェア最終防衛ラインは「情報共有の輪」
ユーザー個人のセキュリティ対策で間に合わないほど、最近のマルウェアは進化している。企業ができることは何か。マルウェアの最新動向と対策について、パネルディスカッションが行われた。
個人では対応不可能? 標的型攻撃の脅威
コンピュータに侵入し、自己増殖を繰り返しながら感染を拡大させる。理論的には可能といわれていたワームが現実のものとして登場したのは、1988年の「Morris Worm」からといわれている。それから20年、ワームは複数プログラムを実行するマルウェアへ進化し、ターゲットも無差別型から標的型へと移行。攻撃は見えにくくなり、悪質さを増している。
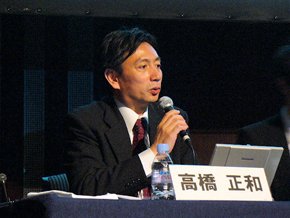 マイクロソフトの高橋正和氏
4月23日に開催された「RSA Conference 2008」において、「ネットワークの脅威はどう変わってきているのか」と題したパネルディスカッションが行われた。モデレーターのマイクロソフト チーフセキュリティアドバイザー、高橋正和氏は、冒頭で前述した脅威の変遷を説明しながら、特に「標的型攻撃」が増加しており、従来の対策では駆除しきれない現状があると警告を発した。
駆除できない理由は幾つかある。1つは、攻撃対象がある特定の人物や組織に絞られている点だ。大規模にアウトブレークしたこれまでのウイルスは多くのユーザーが感染に気付くだけに、対応も優先かつ迅速に行われた。だが「ピンポイント攻撃だと、攻撃の事実に気付かない上に、発生前に情報を入手して対応する従来の対策が通用しない」(情報処理推進機構の鵜飼祐司氏)
しかも、検出シグネチャを開発して感染を防止する従来の自動解析型ウイルスエンジンは、感染後に別のプログラムをダウンロードする最近のダウンローダ型マルウェアに対応しきれないという。というのも、状況に応じて実行パスやコードを変化させ、分析されるころには別のマルウェアへと変ぼうしてしまうからだ。
例として、鵜飼氏は「TROJ_MDROPPPER」を取り上げた。これはWordファイルに付帯して送り込まれるマルウェアで、Wordファイルを開くとexplorer.exeにコードを書き込むなどして感染活動を開始、外部サーバに接続しながらダウンローダなどを取得する。同時に、コードを書き換えながら別のマルウェアへと変身を続けるのだ。
しかも、問題のWordファイルは上書きして証拠を隠滅する。「Blasterは出来が悪いななどと思ったりもしたが、最近のマルウェアは驚くべき完成度。明らかに素人の仕事ではない」(鵜飼氏)
こうした完成度について、京都大学の高倉弘喜准教授も声をそろえる。例えば、パッチの当たっていないWindowsサーバがある場合、それを避けるものもあるという。「パッチが当たっていなくて感染被害に遭っていないのはハニーポットと判断、素通りしていく」(高倉氏)。
また、マルウェア自体のバージョンを更新する際には、ウイルス対策製品が検知するタイミングを外すように、3分に1回の高頻度で更新したり、個人のブログや天気予報などを読みに行くなど人間の行動を模倣してプログラム取得の証跡を隠したりするという。中には、検出の手が及ぶのを察知した瞬間、まったく関係のないPCに古いウイルスを仕込んで“身代わり”を立てるものまである。「あえて3年前の検知済みウイルスを仕込んで、操作の手をかく乱させる。不謹慎だが、非常に面白い挙動」と、高倉氏はうなる。
こうした背景には、名声目的から金銭目的へと動機が変化し、大規模な犯罪組織がかかわるようになったことも挙げられる。「複数のチームがコードを書き換えながらプログラムの機能を競っていたり、あえて無害に近いマルウェアを大量にばらまき、対策側を飽きさせて監視対象から外させるような挙動」(高倉氏)からもうかがえる。高橋氏も、とある国でフィッシングサーバを押収しようと警察が出向いたところ、マシンガンで応戦された例を挙げ、「日給1万円で十分に生活が成り立つ国がある。グローバルな視点で脅威の根本をとらえることも重要」と注意を喚起した。
インシデントオペレーションを確立して情報共有を強化せよ
ネットワーク網を提供する側でも標準型攻撃に頭を悩ませている。インターネットイニシアティブ(IIJ)の松崎吉伸氏は、標準型攻撃だとサービス側から検知するのが難しいことを明かした。「日本のブロードバンド契約者の日別トラフィック総量は平均で800Gbps。利用者も数Kbpsから数Gbpsまで多様であるため、どれが攻撃トラフィックか判別が難しい」(松崎氏)。利用者がサービス停止に追い込まれないよう守ることは不可能に近い。
また、攻撃が潜在化していることも恐ろしいという。「見えなかった攻撃が一気に浮上し、800Gbpsの帯域をフルに使って攻撃されたら怖い」(松崎氏)。最近はDNSのリレー機能を悪用するDNS増幅攻撃(DNS Amplification Attack)や、DNSのキャッシュサーバを利用した攻撃など、サービス拒否を狙ったものを検知しているだけに、警戒していると松崎氏は言う。
では、こうした攻撃にどのような対策があるのか。最善の方法は、何といっても企業間の情報共有だ。日立製作所の寺田真敏氏は、企業間の連携体制の構築に尽力する人物の1人。同氏は1998年にプロジェクトとして立ち上げたHIRT(日立インシデント対応チーム)から、2004年のCSIRT(コンピュータ・セキュリティ・インシデント対応チーム)の組織化に携わり、日立グループ内外との情報共有や対策活動に従事している。
寺田氏は、これからは「事態に対応するインシデントレスポンスから、組織的に連携して対応するインシデントオペレーションへと変わっていかなければならない」と提言する。単独組織で対応するのではなく、社会インフラとして複数組織で共同対応すべき時代に来たということだ。
高倉氏も、「エンドユーザーの対策に過度な期待はできないほど、脅威は複雑化している。組織横断的な情報共有の枠組みが必須であり、大学間でも少しずつだが情報共有や連携を進めている」と取り組みを紹介。鵜飼氏は「企業が脅威を正確に把握できないことが、問題を拡大させている。標準型攻撃の実体や詳細な調査結果を共有し、対策に結び付ける努力が必要」と付け加えた。
こうした情報共有のインフラ作りは着々と進んでいる。企業は対岸の火事と傍観するのではなく、連携の輪へ積極的に参加する姿勢が今こそ求められるだろう。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[富士ソフト株式会社] 受注業務は既に変革のステージ 出遅れて競争力を失わないためのDX戦略 -
市場調査・トレンド
[富士ソフト株式会社] 受注業務でありがち 「今は困っていない」と見直しを先送りにすることの弊害 -
製品資料
[富士ソフト株式会社] 「B2B EC」選定を製品比較から始めると迷走する理由 -
技術文書・技術解説
[SB C&S株式会社] 「Everpure FlashArray」技術詳細解説資料:概要から認証、サイジングまで解説 -
市場調査・トレンド
[セコムトラストシステムズ株式会社] EDR導入を成功に導くロードマップ:選定/稟議/運用のつまずきを防ぐコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
IT業界の女性は9割が10年で消える 人材枯渇を招く“見えない壁”の正体
-
2
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
3
VMware離れの現実解 2500台のVM移行に挑む製造大手の全記録
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
6
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
7
業務用プリンターの老舗が挑むAI活用に向けた開発基盤変革を伴走支援
-
8
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
9
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
-
10
生データを隠してデータ連携 KDDIが4000万人の顧客情報を安全に分析できた理由
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
ランサムウェア攻撃“究極の対策”はこれだ
-
8
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
生成AIの活用を阻む「5つの壁」とは? AIネイティブ組織へ変革を遂げる方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー