




















転換期迎える検疫ネットワーク【第3回】
あなたの企業に最適なNACの選び方
本特集では、検疫ネットワークの課題から導入ポイントを導き出した。では「本来のNAC」を実現するにはどのような機能が有効なのか。端末のネットワーク接続前と接続後、それぞれのフェーズでの機能要件をまとめた。
前回「なぜ普及しない? 検疫ネットワークの抱える課題」では、検疫ネットワークを導入するために考慮すべき課題やその解決に向けたアプローチ、重視すべきポイントについて話を進めた。最終回は、前回提唱した導入時のポイントに基づいて、具体的にどのような機能が必要なのか、Pre-Admission(事前制御)およびPost-Admission(事後制御)に分けて紹介しよう。
Pre-Admission――方式選択の柔軟性、負担軽減がカギ
Pre-Admissionとは、前回解説した通り、クライアントPCに対するネットワーク接続前の制御であるが、ここにおいて重要なのは以下の3点だ。
- セキュリティポリシーの徹底による不正な端末(管理外PC)の接続防止
- クライアントPC治療時のユーザー負荷軽減
- できる限り既存のネットワーク構成を変更しない検疫システムの導入
以下、ポイントを具体的に説明する。
Pre-Admissionのポイント(1):柔軟な健全性チェック機能
不正な端末の接続を単純に防止するだけであれば、エッジスイッチでのMACアドレスによる制御やWeb認証、あるいは各セグメントに機器を配置して不正アクセス対策を行うセキュリティゲートウェイの導入など、現在でも複数の選択肢がある。しかし、こうしたユーザーが誰であるかというアイデンティティベースの制御だけでは不十分だ。
「端末の健全性を検証し隔離・治療する」という検疫ソリューションのコンセプトからすると、たとえ正規ユーザーであってもその人が持っているクライアントPC自体のセキュリティポリシーの徹底を行うことが必要だ。このセキュリティポリシー徹底の要となる機能が第1回で触れた健全性チェック機能であるが、このルールをどれだけ柔軟に設定できるかが製品選定の上で重要なポイントになる。多くの検疫ネットワーク製品がWindowsパッチやウイルス対策ソフトに関する検査項目をチェックするだけではなく、任意のファイル、レジストリ、アプリケーションまでチェックすることができるようになっているが、これによって、会社が定める資産管理ツールや操作ログ製品などの稼働もチェックすることが可能になる。また、健全性チェックの結果によって単純に接続の〈Yes/No〉を決めるだけの制御をするのではなく、〈and〉や〈or〉などの条件でもルールを設定できると、企業が保有するクライアントPCに複数のOSやウイルス対策ソフトが混在しているような複合的な環境でも柔軟に対応することが可能になる。そのほかにも、実際の運用フェーズになると、より複雑に入り組んだ複合的なルールを要求されることが多いため、健全性チェック機能の柔軟性は非常に重要な要素だといえる。
Pre-Admissionのポイント(2):自動治療
一方、システムを利用するユーザー側の立場からすると、セキュリティを強化して安全性が向上した半面、使い勝手が悪くなり、作業負担が増えてしまっては不満が募るばかりだ。チェック後の「治療」において、セキュリティポリシーに適応しないユーザーに対し、検疫チェックで検知した内容を明確に画面ポップアップで表示させ、ユーザーに操作をさせずに自動的に修復する機能が提供されていれば、セキュリティポリシーを徹底させたい管理者側と現場のユーザー双方にとって利便性・効率性の面でメリットがある。
Pre-Admissionのポイント(3):多様な検疫方式
健全性のチェック項目の柔軟性に加えて、ネットワーク構成に応じて最適な方式が選べることも複雑化・大規模化している企業ネットワークでは重要だ。検疫ネットワークには、ゲートウェイ方式、スイッチ方式(IEEE 802.1X方式/Web認証キャプティブポータル方式)、DHCP方式、クライアントファイアウォール方式、エージェントレスによる方式など、さまざまな実現方式がある。企業の複雑、高度なセキュリティ要件に対応しながら、同時になるべく構成変更が伴わないように製品を導入するためには、検疫の実現方法が複数サポートされている製品を選定するのがよいと考えられる。
この「複数方式への対応」という考え方は、コスト負担を考慮して部分的な導入をするケース、協力会社常駐のクライアントPC環境に適用するケース、大規模で複雑な企業ネットワークに導入するケースなどを想定しても、製品選定の上で重要なポイントだ。
検疫ネットワーク製品を導入する際には、各方式の特徴をよく確認した上で、組織や既存のネットワーク環境に最適なものを検討・選択してほしい。では、各方式を簡単に解説しよう(図1)。
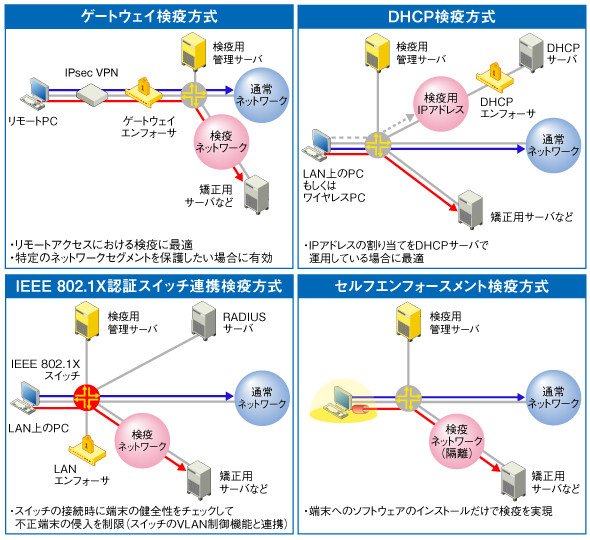 図1●検疫ネットワークの代表的な方式
(1)セルフエンフォースメント検疫方式(クライアントファイアウォール検疫方式)
この方式は、クライアントのパーソナルファイアウォールが健全性チェックの結果によって自身の通信ポリシーを切り替えて検疫を実現することから、ネットワークに機器を設置することなくエージェントと管理サーバだけで導入することができる。
(2)IEEE 802.1X認証スイッチ連携検疫方式
有線・無線のほぼすべてのイーサネットスイッチメーカーによってサポートされている「IEEE 802.1X Admission Control Protocol」に準拠したLANベースのNAC(Network Access Control)を提供する方式である、ユーザーにネットワークへのアクセスが可能かどうかという資格情報の提供を要求し、認証が完了するまでは(PCだけではなく)LANポートを閉じたり、割り当てるVLANを変化させることもできる最も強力な検疫方式である。ちなみに、Webブラウザでスイッチ内の認証ページにアクセスしてユーザー認証するWeb認証(キャプティブポータル)方式もある。
(3)DHCP検疫方式
IEEE 802.1Xベースの検疫ネットワークは最高レベルのセキュリティを提供するが、これを実現するためには、スイッチが802.1Xをサポートしている必要がある。その点、DHCP検疫方式は、ハードウェアやソフトウェアをアップグレードすることなく、既存のネットワーク環境でこの問題に対処できるように設計されている。
DHCP検疫方式のエンフォーサ(ポリシー適用の役割を担うコンポーネント)は、DHCPサーバの一部として動作するか、DHCPサーバとネットワークとの間に直列的に配置される。セキュリティポリシーに適合しないクライアントに対しては検疫専用のIPアドレスを割り当て、治療用サーバのみに接続させるなどアクセスを限定して自動的に矯正を行う。矯正後に本来のIPアドレスを割り当て、社内ネットワークに接続させることができる。
(4)セキュリティゲートウェイ検疫方式
現在、多くの企業は、遠隔地や移動中の従業員が利用できるVPN(Virtual Private Network:仮想閉域網)を構築しているが、VPN自体は暗号化とユーザー認証を行うだけで、クライアントPCを保護するわけではない。そこで効果を発揮するのがセキュリティゲートウェイ検疫方式である。ゲートウェイ型エンフォーサは、ネットワークにインラインで設置することで、設定されたセキュリティポリシーに基づいてアクセス制御を行う。例えば、VPN装置と社内ネットワークの間にゲートウェイを設置すると、外出先でPCのウイルス定義ファイルの更新ができていない場合にも、更新を強制した後でVPN接続を許可するといったことが可能だ。
上記の複数の検疫方式がサポートされた製品であれば、自社のネットワーク環境がどのような状況にあるのか、また守りたい領域がどこなのかによって、最適な方式を選択することができる。また、複雑かつ大規模化している自社のネットワークに対して最適な方式を組み合わせて利用することも可能だ。各方式のメリット/デメリットについて下表にまとめるので、参考にしてほしい。
| 検疫方式 | 対象 | メリット | デメリット |
|---|---|---|---|
| セルフエンフォースメント | エージェント導入済みのクライアント(ソフトウェアにより実現する方式) | ・ソフトウェアで実現するため既存のネットワークの変更が不要 ・PC持ち出し時もパーソナルファイアウォール機能により外部アクセスからクライアントを保護できる |
・エージェントが未導入の端末は隔離できない ・サードパーティー製パーソナルファイアウォールを導入済みの場合、ソフトウェア同士の競合を防ぐため事前に無効にする必要がある |
| IEEE 802.1X認証スイッチ連携 | 認証スイッチのダイナミック(動的)VLANが有効なポートに接続されているクライアント | ・ポート単位のアクセス制御が可能なため、同セグメントの端末への通信もブロックでき、セキュリティ強度が高い ・検疫チェックとユーザー認証を組み合わせて自在にVLANを分けることが可能 |
・基本的に末端のスイッチが802.1XあるいはEAP透過に対応している必要がある ・端末の健全性のチェックと併せてユーザー認証を行う場合、802.1XサプリカントのインストールおよびRADIUSサーバを用意する必要がある |
| DHCP | DHCPによりIPアドレスを取得しているすべてのクライアント | ・既存のDHCPサーバの手前に検疫アプライアンスを設置するだけで広範囲にわたる検疫を実施。コストパフォーマンスが良い | ・DHCPでIPアドレスを取得しない端末(固定IP端末)は検疫の対象外 |
| セキュリティゲートウェイ | ゲートウェイを通過するすべてのクライアント | ・特定のネットワークを守る場合に最適 ・インラインにゲートウェイを設置するだけで構築が可能 ・データセンターなど重要なサーバ群の手前にゲートウェイを設置することでマルウェアの感染から守ることが可能 |
・ゲートウェイを通過しない端末の通信は検疫の対象外 ・ネットワークの基幹に配置する場合、ゲートウェイが通信の妨げにならないように冗長化するか、もしくはバイパス機能のあるものを導入することが望ましい |
Post-Admission――機器の不正利用やゼロデイ攻撃を防いで業務統制
Post-Admission(事後制御)は、ポリシーへの適合性判断に基づいて、企業ネットワークへの端末の接続が許可された後でも企業のセキュリティポリシーを継続して維持するための仕組みである。具体的には下記のような対策が必要になる。
- デバイスコントロール
- アプリケーションコントロール
- ゼロデイ攻撃対策
Post-Admissionのポイント(1):ネットワーク接続許可後のデバイスコントロール
企業ネットワークにおいて、セキュリティポリシーへの適合性が求められるのは、PC端末そのものだけではない。現在では、USBメモリやSDカード、外部HDDやiPodに至るまで、さまざまな外部記憶媒体が流行しており、それらを介した情報漏えいのリスクやウイルス発生の可能性が高まっている。また、業務統制の視点からも、それらの利用が制限されていないシステムは“適切な業務遂行のためのITシステム”からは程遠いものだと言わざるを得ない。
Post-Admissionのポイント(2):ネットワーク接続許可後のアプリケーションコントロール
また、業務で使用してよいアプリケーションと使用してはいけないアプリケーションをコントロールすることも、情報セキュリティの対策上、あるいは内部統制の実現に向けて重要な課題となる。Winnyやスパイウェア、あるいはSoftEtherなどによる業務とは関係のない不適切な通信の阻止や、社内で決められたメールソフト/Webブラウザ以外のものを利用している場合、それらの禁止なども対策検討項目に含まれる。端末から利用可能なアプリケーションが管理者の定めるポリシーに従って集中管理され、正しくないアプリケーションが通信を行った場合、これを排除したり警告したりする仕組みも、検疫ソリューションの検討では重要なポイントなのだ。
Post-Admissionのポイント(3):ゼロデイ攻撃への対策
読者の方の記憶にも新しいと思うが、検疫ソリューションが注目され、その必要性が一般に取り上げられるようになった大きなきっかけは、当時としては新しいタイプのネットワーク型ウイルス(NimdaやBlaster、Sasserなど)の出現だった。この問題を契機に、ウイルスの発生や拡散を防ぐために前もってパッチや定義ファイルの適用を徹底させるソリューションが求められるようになった。
そして最先端の検疫ソリューションには、セキュリティ機能として従来のシグネチャをベースにしたNIPS(Network-based Intrusion Prevention System)だけではなく、端末ベースで制御するHIPS(Host-based Intrusion Prevention System)機能が提供されているものがある。HIPS機能は、メモリ上で発生するバッファオーバーフローへの対策やプログラムの振る舞い分析によって、既知のウイルスだけでなく、ゼロデイ攻撃からの防御も可能にする。今後もさらに機能が向上し、拡張していくことが期待される注目の技術だ。
最近では、単なるウイルス/スパイウェア対策だけではなく、単一のエージェントでクライアントファイアウォール、USBメモリなどのUSBデバイス制御、そしてネットワークアクセス制御といった機能をまとめて提供する製品が各ウイルス対策ソフトメーカーからリリースされてきており、こうしたPost-Admissionでの脅威対応が進みつつある。このように、検疫ネットワークを導入する際はPre-Admissionだけではなく、ネットワーク接続後のPost-Admissionも重要なポイントになることをあらためて強調しておきたい(図2)。
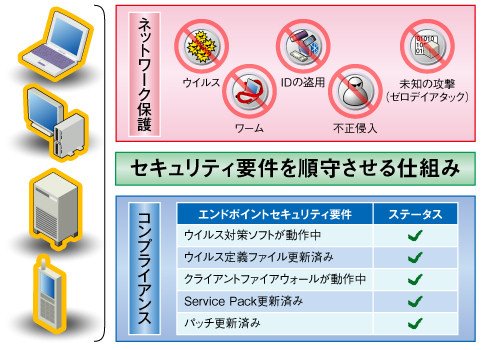 図2●クライアントPCの健全性のチェックによるネットワーク接続前の制御(Pre-Admission)だけではなく、ゼロデイ攻撃への対処や外部記憶媒体のコントロールなど、ネットワークへの接続が許可された後のポリシー制御(Post-Admission)も実施すれば、社内ネットワークの危険性を大幅に抑制できる。
アクセスセキュリティからトータルセキュリティへ
検疫ソリューションは、これまでのネットワークアクセスの際に検査を行うだけのソリューションから、末端のクライアントPC(エンドポイント)にセキュリティポリシーを徹底させ、ネットワーク全体のセキュリティを維持するためのソリューションへと進化しつつある。
情報漏えいによる多大な信用の失墜を回避するための、セキュリティポリシーを一元管理する仕組みとして、また企業ネットワーク全体をPre/Post含めてセキュアな状態に維持するための仕組みとして、検疫ネットワークの導入を一度検討してみてはどうだろうか。導入に踏み出せない読者の方にも、検疫ネットワークの有効性を理解する上で本特集が役立てば幸いである。
<筆者紹介>
恒川雅俊
マクニカネットワークス ソリューション営業統括部 第2部
ネットワーク機器商社で、企業システムの「セキュリティ」を追求すべく、NACソリューションを大手システムインテグレーターとともに製造・流通・金融・官公庁・大学などのユーザーに提案している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは? -
製品資料
[株式会社みらい翻訳] 音声翻訳活用の課題を解決、“本当に使える”ツールの特徴とは? -
製品レビュー
[Wrike Japan 株式会社] 400店舗を支えるWalmart Canada、散在する情報やアナログな管理をどう変えた? -
事例
[Wrike Japan 株式会社] 年間100件超のDXプロジェクトを統合管理、JERAはどのように実現した? -
事例
[Wrike Japan 株式会社] グローバルなクリエイティブ業務を合理化、エスティーローダーに学ぶ実践のコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
2
9割が頓挫する「AI内製化」 差がついたのはツールより設計力
-
3
JSONをやめてPythonで送る トークン消費を約7割抑えるAIの設計
-
4
見落としが多発、AI普及&データ急増に伴うネットワーク課題の意外な原因とは?
-
5
技術力だけでは「上に行けない」 シヤチハタCDOが語る、情シスが次の役割をつかむ条件
-
6
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
7
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
8
AI全部入り「Microsoft 365 E7」に企業が二の足を踏む訳 移行意向はわずか4%
-
9
OpenAIが叫ぶ法規制の裏で 情シスが今すぐ固めるべきAI防衛策
-
10
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
3
AIエージェントで多様な日常業務を効率化するための入門ガイド
-
4
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
5分で分かる「セキュア大容量ファイル転送サービス」の機能とメリット
-
8
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
9
ドラマで分かる、標的型攻撃メールの被害を受ける企業と回避できる企業の分岐点
-
10
「脱Excel」か「Excel快適化」か? 現場にやさしい業務改善の進め方
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー