




















私物ネットワークの業務利用(BYON)を評価する声も
意外に便利な“野良Wi-Fi”、それでも放置してはいけない理由とは
私物端末の業務利用(BYOD)が一般的になり、今度は私物ネットワークの業務利用(BYON)が登場している。IT部門が好むと好まざるとにかかわらずである。
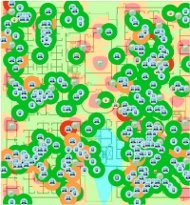 アルバネットワークスの無線LAN統合管理ツール「Aruba AirWave」では電波状況を可視化して24時間監視(出典:アルバネットワークス)
ユーザーが私物のモバイル端末で会社のデータにアクセスするために自前のネットワークを設定すれば、それはIT部門にとってはセキュリティ問題となる。
私物ネットワークの業務利用(BYON)は、私物端末の業務利用(BYOD)のトレンドから派生した概念で、インターネット接続やワークグループ内でのコミュニケーションと情報共有、プリンタ共有といった機能のためにユーザーが自分でネットワークを導入することを指す。
一般的にBYONは住宅用のWi-Fiルーターを使い、許可された接続経由で既存の有線ネットワークやWAN接続を利用する。多くのワイヤレスルーターは、USBセルラーモデムが利用でき、BYONはシンプルかつコスト効率が高いといえる。
BYONが求められる理由
BYONでは、孤立化(分離)を要する特定の公認ワークグループのためにIT部門がアクセスをプロビジョニングする必要がなくなる。一般的には、請負業者、現場監査員、さらには社内の他のネットワーク活動から切り離した方がいいと経営者が判断した特別なプロジェクトが、この対象となる。
多くのIT部門では、BYONをITコンシューマリゼーションの新たな実例と見なしている。現代のコンシューマー向け端末の高い性能やパワーを前提とすると、BYONは実際、大規模ネットワークが提供するのと同等のネットワークサービスをプロビジョニングすることができる。
これは一見したところ、特に異常なこととは思えない。BYODは現在、必ずしも好まれてはいないが、実際に有効なモバイル端末プロビジョニングの手段として定着している。配管業者、大工、ネットワークアナリストやコンサルタントといったプロフェッショナルの多くは、自分の道具を職場に持ち込んでいる。ネットワークもそうした他の道具と変わりはないのではないか。
課題はセキュリティ
だが、違った見方もある。それは主に、IT部門が日常的に直面している難題、すなわちセキュリティの観点からだ。
公認のBYONアクティビティーでは、認証、承認、暗号化、ID管理に関する組織のセキュリティポリシーに従う必要がある。BYONの本質である孤立化を前提とすると、そうすることでセンシティブな情報が勝手に露呈する可能性は一般的には低くなるだろう。公認BYONが正当化される主な理由の1つはそこにある。
しかしIT部門は、無許可のBYONについては、Wi-Fiネットワークのセキュリティを脅かす他の潜在的要因と同様に、できるだけ早く対処しなければならない。
多くの組織は何年もの間、見えないBYONへの対応に苦慮してきた。ユーザーは巧みにIT部門を迂回する。そしてBYONは、IT部門がWi-Fi発見ツールやスペクトル分析ツールなどを(ときには無関係な業務のために)使ったときに初めて露呈するようになる。この種の行為はもはや、ほとんどのIT管理者が考えるよりもずっと一般的になっているようだ。これだけWi-Fiが普及しているのに、普通の日常業務のためになぜBYONを使う人がいるのかとIT管理者は考えている。
BYONユーザーは、センシティブな情報の流出につながりかねない行動を取る可能性があるため、無線LANの監視と確認は、ネットワーク運営のコンポーネントであり続けなければならない。BYONユーザーは、単純に性能の強化や管理の強化、あるいは自分の私用ネットワークをロケーションにごとに設定し直さなくて済む程度のポータビリティーを求めているだけかもしれない。だがそうした行動には間違いが生じかねない。従って、IT部門は常にWi-Fiネットワークのセキュリティを脅かす行動には目を光らせる必要がある。
IT部門がBYONに対して取るべき対応
IT部門はBYONに対処するため、以下の手順が必須となる。
セキュリティポリシーの強化
全従業員に対し、プロビジョニングされたITサービスを許可なく実装しないという誓約書に署名させる。組織のセキュリティポリシーの条件と価値について定期的に周知を徹底させる。
モニタリング
有線技術のみに基づいてBYONを検出するのは非常に難しい。従ってネットワークトラフィック分析が欠かせない。IT部門は無線ネットワークセキュリティツールやシステムを使って無線活動を検出することができる。さらに、無線の干渉は、無許可のBYONの存在を示す大きな手掛かりになり得る。携帯電話トラフィック用の安価なスペクトル分析ツールも検出に利用できる。いずれにしても、定期的な物理点検は不可欠といえる。情報を盗む相手は、セキュリティポリシーのことなど配慮しないからだ。
アクセスの許可
IT部門がいったんBYONを許可したら、プロビジョニングするのは独自の実装のみとする。これによってIT部門および組織の基準やポリシーが守られていることを確認し、エンドユーザーにヘルプとサポートを提供することが可能になる。そしてもちろん、そうしたヘルプやサポートを避けようとする相手は誰であれ、少しばかり疑って掛かる必要がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは? -
製品資料
[株式会社みらい翻訳] 音声翻訳活用の課題を解決、“本当に使える”ツールの特徴とは? -
製品レビュー
[Wrike Japan 株式会社] 400店舗を支えるWalmart Canada、散在する情報やアナログな管理をどう変えた? -
事例
[Wrike Japan 株式会社] 年間100件超のDXプロジェクトを統合管理、JERAはどのように実現した? -
事例
[Wrike Japan 株式会社] グローバルなクリエイティブ業務を合理化、エスティーローダーに学ぶ実践のコツ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
身代金支払いは逆効果 情シスのためのランサムウェア対策ガイド2026
-
3
自社を守る「SCS評価制度」活用法 7割の企業が取引先起点の情報漏えいに直面
-
4
ランサムウェア、暗号化の89%は深夜 情シスが備える「夜間の空白」対策
-
5
多要素認証導入済みでもランサムウェア被害に 復旧費用は平均2億7000万円
-
6
「技術屋」で終わるか、部長へ昇格するか 今取りたい「IT×ビジネスの認定資格」5選
-
7
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
8
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
9
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
10
AIエージェントを暴走させない設定、済んでますか? 対策5選を専門家が紹介
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー