




















私物スマートフォンの業務利用はどうあるべきか?
BYOD最終案内 ポリシーを徹底できない企業はつまづく
企業がBYODに取り組む場合、セキュリティの観点から端末を管理する必要があるが、エンドユーザーは管理されるのは否定的だ。エンドユーザーの使い勝手を維持しつつセキュリティも維持できる管理方法を探る。
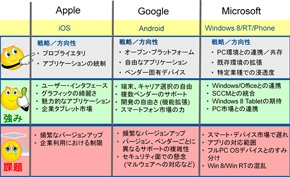 モバイル端末向けOSの強みと課題(出典:ガートナー2013年4月)《クリックで拡大》
企業ではモバイルデバイスの使用が爆発的に増加している。そして、多くの企業は従業員に対して独自のBYOD(私物端末の業務利用)ポリシーを展開している。だが、企業で従業員が私物端末を使用すると、モバイルセキュリティのリスクは高くなる。法規則を順守する必要がある企業がBYODに取り組む場合、監視を強化して、セキュリティとプライバシーポリシーに抵触しないようにしなければならない。
併せて読みたいお薦め記事
BYODを始める前に読むべき関連記事
“オワコン化”するMDM
手始めはポリシーと教育
あらゆるセキュリティ戦略と同様、ポリシーの基礎固めから取り組みを始める企業は成功を収める可能性が非常に高くなる。時間をかけて企業内でのBYODに関する境界線を明確に定めることが必要だ。企業のBYODセキュリティポリシーは、エンドユーザーとIT担当者がBYODについて抱く多くの共通の疑問に対処しなければならない。例えば下記のような疑問だ。
- 私物端末から企業のデータにアクセスする権利は誰にあるのか
- どのような条件であれば私物端末から会社のネットワークに接続してよいのか
- 企業はBYODインスタンスごとに明示的な許可を必要とするのか
- BYOD端末ではどのようなセキュリティ管理が必要か
BYODセキュリティポリシーを策定するだけで順守義務を果たせるわけではない。ユーザーがポリシーの要件を順守しなければならない。それを実現するには、そもそもユーザーがポリシーの詳細を熟知していなければならない。そこで役に立つのがトレーニングと意識改革だ。最低でも、全従業員がBYODセキュリティポリシーが存在することと、私物端末を使用する前にIT担当者に相談する必要があることを把握すべきである。BYODプログラムに参加するユーザーは、BYODポリシーで許可および禁止される行為について、より広範なトレーニングを受けることになるだろう。
企業と個人が保有するデータの分離
企業がBYODを実施する上で最も大きな課題の1つは、デバイスの個人使用に悪影響を与えないようにしながら企業情報を保護するというバランスを取ることだ。結局のところ、従業員は企業のセキュリティ要件に対して良い反応を示す可能性は低い。こうした要件は従業員が自分で購入した私物端末の使用を制限することになるためだ。企業は、このような分離の課題に対して、さまざまな解決策で取り組むことになる。
モバイルデバイス管理(MDM)製品には、モバイルデバイスをポリシーベースで管理する機能がある。MDM製品を使用すると企業のセキュリティ要件を強制することができる。例えば、
- デバイスコンテンツの暗号化
- デバイスアクセス時のパスコードの要求
- 紛失/盗難に遭ったスマートフォン、タブレットのデータの遠隔消去の支援
などだ。MDM製品の中には、IT担当者がデバイスでの実行を許可するアプリケーションを指定したり、企業の機密情報にアクセスできるアプリケーションを指定できるものもある。各企業が私物端末にMDMの導入および構成する際には、企業の順守義務を果たし、なおかつ企業文化の制約に抵触しないアプローチをとらなければならない。
また、HIPAA(米国における医療保険の相互運用性と説明責任に関する法令)やSOX法(上場企業会計改革および投資家保護法)のような厳格な義務が課せられている一部の企業には、「コンテナ技術」を使用してBYODに取り組む選択肢もある。このアプローチを採用した場合、私物端末から企業のデータを操作しようとする従業員は、デバイスにアプリケーションとして導入されるセキュアなコンテナ経由でデータにアクセスする。コンテナ経由でアプリケーションを開くことで、従業員はアプリケーションのインタフェースを使用して企業のデータにアクセスできる。アプリケーションを閉じると、企業に関する全データがデバイスから削除され、デバイス所有者が適切と見なす個人データをデバイスで操作することができる。このアプローチによって、企業は、管理されていない私物端末に保護された安全地帯を築けると考えることができる。
定期監査
BYODの課題への対処方法としてどのようなアプローチを選択したとしても、企業は定期的にIT運用の実情を監査して、規定したBYODセキュリティポリシーに反していないか調べなくてはならない。BYODを全面的に禁止している企業では、企業所有のデバイスのみが会社のネットワークに接続していることを検証する取り組みが必要だ。BYODを許可している企業は、社内のセキュリティポリシーと社外の順守義務の範囲内でBYODユーザーが作業しているか検証すべきである。
冷戦時代にロナルド・レーガン元大統領が言った「信ぜよ、されど確認せよ」という言葉を思い出して欲しい。この言葉に従うことで、企業はエンドユーザーのBYODに対する要望と、企業の規則順守の要件との間でバランスを取ることが可能だと分かることだろう
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社フィックスターズ] 組み込み開発特有の課題も解消できる「AI活用」の秘訣とは? -
事例
[株式会社ビザスク] 「新規事業」事例集:大手企業はどのように想定顧客ヒアリングを行っているのか -
市場調査・トレンド
[株式会社ビザスク] 質の高い「仮説検証インタビュー」を実施するためのポイント -
事例
[株式会社ビザスク] 富士フイルムの新領域参入に学ぶ事業創出 「畑違い」でもビジネス化できる方法 -
事例
[株式会社ビザスク] 三菱電機 上席執行役員に学ぶ、未来を切り開く「新事業創出」の実践方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
5
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
8
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
9
Microsoft 365の「テナント統合・分離」問題 手戻りのない道を選ぶ秘訣とは?
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
8
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー