




















クラウド時代の「認証」再考論【第2回】
“パスワード認証の悪夢”から解放する「フェデレーション」の底力(1/2 ページ)
ID/パスワード認証にまつわるさまざまな課題を一気に解決する可能性を秘める「フェデレーション」とは何か。その仕組みとメリットを整理する。
連載第1回「“パスワードがない世界”が目前でも『パスワード使い回し』が大問題になる理由」では、ID/パスワード認証(以下、パスワード認証)が抱える問題を整理した。エンドユーザー側の問題として単一パスワードの使い回し、オンラインサービス側の問題としてパスワード保管時の不備を指摘。さらにパスワード認証を含め既存の認証技術が抱える利便性の問題を挙げた。
こうした問題を解決する手段として第1回で紹介したのが「フェデレーション」(認証連携)だ。今回は、このフェデレーションを詳細に理解するために、プロトコルやトークンといったフェデレーションの実現技術、フェデレーションの導入方法を説明する。
併せて読みたいお勧め記事
“パスワード限界論”で再考する「認証システム」の現実解
“パスワードがない世界”が現実に
フェデレーションを実現するプロトコル「SAML」
フェデレーションでは、エンドユーザーはパスワードの代わりに「トークン」という許可証をオンラインサービスへ送り、ログインを要求する。このトークンのやりとりによく使われている認証連携プロトコルが「SAML(Security Assertion Markup Language)」だ。
SAMLはMicrosoftのオンラインオフィススイート「Office 365」やsalesforce.comのオンライン顧客関係管理(CRM)サービス「Salesforce CRM」をはじめ、既に多くのオンラインサービスが採用している。加えて社内システムでも利用可能だ。例えばSAPの統合業務(ERP)パッケージもSAMLを使ったフェデレーションができる。
他にもフェデレーションを実現するプロトコルとして「OpenID」「WS-Federation」などがあるが、今回は現時点においてデファクトスタンダートといえるほど普及しているSAMLを取り上げる。
「SAML」を利用したフェデレーションの仕組み
SAMLは以下2種の構成要素からなる。両者はSAMLによるフェデレーションのために、事前に互いの情報を登録しておかなければならない。
- オンラインサービスや社内システムなどのサービスを提供するWebサイト「サービスプロバイダー」
- サービスプロバイダーの代わりにID/パスワードの保管と認証を担当するWebサイト「IDプロバイダー」
エンドユーザーがIDプロバイダーへアクセスしてログインすると、IDプロバイダーはSAMLに従って「SAMLトークン」(「SAMLアサーション」とも呼ばれる)というトークンを発行する。SAMLトークンの中身はサービスプロバイダーによって異なるので、IDプロバイダーはサービスの数だけ異なるSAMLトークンを発行する。
エンドユーザーはIDプロバイダーへ一度ログインすれば、複数のサービスへシングルサインオン(SSO)できる。そのためSAMLはSSOのためのプロトコルともいえる(図1)。
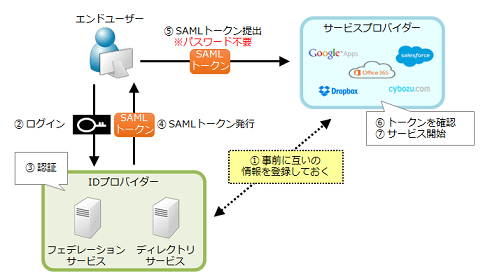 図1 SAMLを利用した認証の流れ《クリックで拡大》
企業でオンラインサービスを利用する場合、セキュリティの観点から従業員がそのオンラインサービスへ直接ログインできる状態にしておくことは避けたい。SAMLを利用すれば、企業が認定したIDプロバイダーがトークンを発行した場合にのみ従業員はそのオンラインサービスを利用できるように制御が可能だ。
SAMLは以下2種類のアクセス方式を選択できる。他の主要な認証連携プロトコルはこの2種類のどちらか一方しかサポートしないので、双方が利用可能なSAMLがデファクトスタンダードになったという見方もある。
- エンドユーザーがIDプロバイダーへログインした後に、サービスプロバイダーへアクセスする方式
- エンドユーザーがサービスプロバイダーへアクセスすると、信頼するIDプロバイダーへリダイレクトする方式
Copyright © ITmedia, Inc. All Rights Reserved.


クラウド時代の「認証」再考論
クラウドサービスを中心とするオンラインサービスの普及やID/パスワード認証の“限界”が、企業の認証システムに見直しを迫る。認証に関する現状の課題を整理し、具体的な解決策を追う。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー