




















徹底解説「ランサムウェア」の脅威と対策【最終回】
「ランサムウェア対策製品」選びに失敗しない“4つのチェックポイント”(1/3 ページ)
ランサムウェア対策に役立つセキュリティ製品をどう選べばよいのか。失敗しない4つのチェックポイントを伝授する。
2016年に入り、身代金要求型不正プログラム(マルウェア)の「ランサムウェア」による被害が法人組織で急激に拡大しています。これを受け、各セキュリティベンダーはランサムウェア対策に有効なさまざまな製品/技術をリリースしてきました。法人組織は自社の環境を考慮し、有効なランサムウェア対策製品(注)を適切に選択しなければなりません。
※注 ランサムウェア対策専用のセキュリティ製品だけでなく、ランサムウェア対策機能を備えた既存のセキュリティ製品も含む。
連載第2回「図解で分かる 『ランサムウェア』に有効なセキュリティ対策はこれだ」では、ランサムウェアの挙動や、その対策ポイントについて解説しました。最終回となる今回は、法人組織におけるランサムウェア対策製品の選び方について解説。併せて、ランサムウェア対策をどのように強化していくべきかについて説明します。
併せて読みたいお薦め記事
徹底解説「ランサムウェア」の脅威と対策
ランサムウェアにどう対処すべきか
ランサムウェアに有効なセキュリティ技術
ランサムウェア対策製品の選定に当たっては、どのようなセキュリティ技術が搭載されているかに目を向けることが重要です。ここでは、連載第2回で解説した対策ポイントである
- Web経由の侵入をブロック
- メール経由の侵入をブロック
- 特徴的な動きを検知してブロック
- ネットワークでのデータ暗号化を早期発見
の4つそれぞれを実現する、有効なセキュリティ技術について解説します。
Web経由の侵入をブロック: URLが不正かどうかを判断する技術
Webを経由したランサムウェアの侵入対策としては、エンドユーザーがアクセスするWebサイトが安全かどうかをURLでチェックする技術が有効です。不正サイトへのアクセスをブロックできるので、ランサムウェアを配信しているWebサイトへのアクセスを阻止して感染を防ぐことが可能です。またランサムウェアがデータを暗号化するために、外部の不正なサーバ(C&Cサーバ)に情報を取りに行くといった通信を止めて、暗号化活動を阻止できます。このURLチェック技術を実装したセキュリティ製品の代表例は「Webゲートウェイ製品」です(図1)。
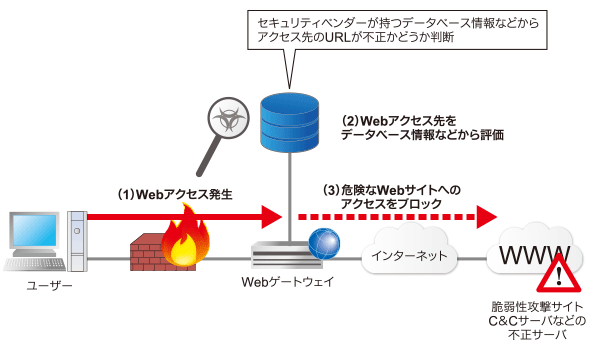 図1 Webゲートウェイ製品によるWebアクセス先のチェック《クリックで拡大》
こうしたURLチェック機能を備えたランサムウェア対策製品を選定する場合、Webアクセス先の評価に使用するデータベースの充実度を確認してください。具体的には、不正なURLの情報がどれだけ含まれているのか、どのようなインフラを駆使してどのくらいの頻度でデータベースを更新しているのか、といった情報を確認します。各製品またはベンダーが保有している不正なURLの数と、最新脅威情報への対応速度が製品選定のポイントになります。
メール経由の侵入をブロック:添付ファイルをサンドボックスでチェックする技術
メールを経由したランサムウェアの侵入対策として、スパムメールの添付ファイルを「サンドボックス」技術でチェックすることが有効です。サンドボックス技術は、システムに影響を与えない隔離領域で実際にプログラムを動作させて、マルウェアかどうかを判断する技術です(参考:未知のマルウェアを見つけ出す「サンドボックス」の失敗しない選び方)。添付ファイルが未知のマルウェアの場合でも、添付ファイルを仮想環境で実行し、その挙動からマルウェアを検知してブロックできます。サンドボックス技術の隔離領域には、一般的には仮想環境が利用されます。メールフィルタリング機能を備えた「メールゲートウェイ製品」に、サンドボックス技術を実装する動きがあります(図2)。
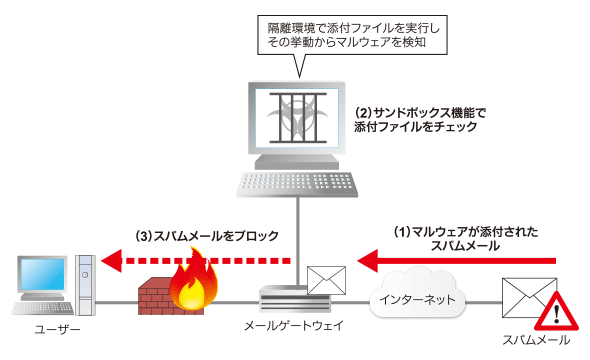 図2 メールゲートウェイ製品のサンドボックス機能による添付ファイルのチェック《クリックで拡大》
サンドボックス技術を搭載したランサムウェア対策製品を選定する場合には、解析に利用する仮想環境をカスタマイズして、自社で運用している環境と同じ環境にできるかどうかを確認してください。自社環境に対するマルウェアの影響をより正確にチェックするために重要です。例えば日本語OSや「一太郎」といった日本特有のソフトウェアを解析対象に含めることができるかどうか、などが確認のポイントになります。
最近ではサンドボックス技術による検知を回避する「アンチサンドボックス」機能を備えたマルウェアも登場しています。例えば仮想環境でのファイル実行後、一定時間スリープすることでサンドボックスの検出をすり抜けるといった行動を取ります。こうした新たなマルウェアへの対処が可能かどうかも確認が必要です。
特徴的な動きを検知してブロック:ランサムウェア特有の振る舞いを検知する技術
ランサムウェアの特徴的な動きを検知する対策としては、「振る舞い検知」技術が有効です。ランサムウェアにはデータの暗号化をはじめ、幾つかの特徴的な挙動があります。こうした独特の挙動を基にランサムウェアを検知し、その動作をブロックします。振る舞い検知技術は、マルウェア対策製品をはじめとするエンドポイントセキュリティ製品への実装が進んでいます(図3)。
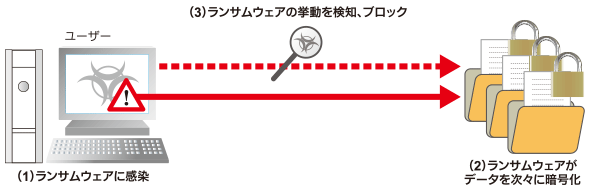 図3 エンドポイントセキュリティ製品によるランサムウェアの挙動監視《クリックで拡大》
中には「ランサムウェアによる暗号化と、エンドユーザーが通常業務でデータを暗号化する動作は同じであり、判別が困難なのではないか」と考える人もいるでしょう。しかし例えば、短時間で次々とデータを暗号化する動作は、通常の業務では考えられません。振る舞い検知技術は、こうした考えを基に正常と異常とを区別し、ランサムウェアを検知するのです。
最近ではランサムウェアの挙動を検知した後に、暗号化されたデータをバックアップデータから自動的に元に戻す製品も出てくるなど、機能の多様化が進んでいます。振る舞い検知技術を搭載したランサムウェア対策製品を選定する場合は、ランサムウェアのどのような挙動を検知できるのかを確認するだけでなく、実際に製品を検証して、誤検知が出る頻度や製品の機能、運用方法についても確認することがポイントです。
ネットワークでのデータ暗号化を早期発見:感染端末を素早く見つける技術
ランサムウェアに感染した場合、感染端末のデータだけでなく、その端末が接続する社内LANの共有フォルダ内にある業務データも暗号化される危険があります。こうした脅威への対策にはLANの監視が有効です。常にLANを監視しておくことで、ランサムウェアによる不審な通信が発生した場合でも、迅速に感染端末を特定できます。感染端末の特定後は、端末をLANから切り離すなどの対処をすることで、LAN内にあるデータを守ることができます。
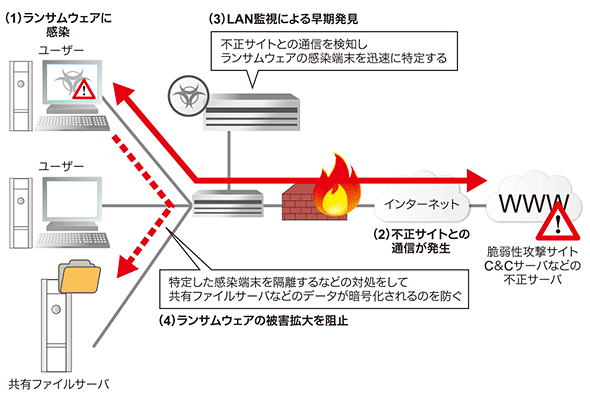 図4 LAN監視による感染端末の早期発見《クリックで拡大》
とはいえLANの通信ログを全てチェックする運用は現実的ではありません。実際にはLANを流れる不審な通信を検知し、チェックすることになります。そのためLAN監視技術を実装したランサムウェア対策製品を選定する場合は、LANを流れる通信に対して、どのような通信を不審だと判断するのかが重要になります。不審な通信を検知するためのルールやシグネチャの種類、充実度を確認してください。
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー