




















Uberの情報漏えい、WannaCryなど
2017年版「5つの最悪セキュリティ事件」から学んだこと
企業は2017年もサイバー攻撃に見舞われることになった。その中でも影響が大きかった5件のインシデントの概要と各インシデントから学んだ教訓を紹介する。
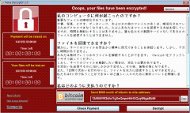 WannaCryに感染した場合に表示される画面の一例(出典:情報処理推進機構)《クリックで拡大》
サイバーセキュリティ攻撃は発生するかどうかではなく、いつ発生するかが問題になっている。
データ漏えいやランサムウェア攻撃などのサイバーセキュリティインシデントが大きく取り沙汰される状況が続くことで、企業はサイバーセキュリティを最優先事項に据えざるを得なくなっているのが実情だ。調査会社Gartnerは、2018年の情報セキュリティへの投資額が930億ドルに達すると予想している。
Gartnerでアナリストを務めるアントン・チュバキン氏は、メールインタビューで次のように語っている。「今日ITは非常に複雑かつ煩雑になっている。そのため、データ漏えいが一切起こらないようにするのは不可能だ。賢明な企業は、実現不可能で根拠のない完璧なデータ漏えい防止策には期待しないようになっている。そして、洗練された検出と迅速な対応によるセキュリティ予防策にシフトしている」
2017年だけを見ても相当数のサイバーセキュリティインシデントが発生している。例えば、米国では1億9800万人分の選挙データが漏えいし、勢いのある新たなランサムウェアがITシステムに大混乱を引き起こした。
ここからは、業界関係者とサイバーセキュリティ専門家の分析を交えながら、2017年に大きな影響を与えた5件のサイバーセキュリティインシデントについて解説する。
大きく取り上げられたEquifaxのデータ漏えい
2017年7月に信用情報会社Equifaxが見舞われたセキュリティインシデントでは、1億4300万件にも上る米国一般消費者の個人情報が流出した。
米ミネソタ州ミネアポリスにあるコンサルティング会社TCE StrategyのCEOブライス・オースティン氏は、メールインタビューで次のように述べている。「Equifaxは大規模なセキュリティ侵害が発生したときにやってはいけない対応をした企業の代表例だ。Webサイトの重大な欠陥に早い段階でパッチを適用しなかったことから、セキュリティ侵害の影響を受けているかどうかをチェックするためのサイトの展開が失敗に終わったことに至るまで、このデータ漏えいの惨状は同社の怠慢によるところが大きい。Equifaxに必要なのは、周到にテストされ、準備が整ったインシデント対応プランだった。だが、同社がそのようなプランを用意していなかったのは火を見るよりも明らかだ」
このセキュリティ侵害によって、20万9000件のクレジットカード番号と18万2000人分の顧客の個人情報が流出した。なお、このインシデントが発生したのは、2017年5月中旬から7月の間だ。
「このインシデントから学んだもう1つの教訓は、今すぐ修正が必要な脆弱(ぜいじゃく)性と後で修正しても問題ない脆弱性を見極める知識が必要なことだ。このような対応ができれば、攻撃を仕掛けるのが困難になり、攻撃の検出可能性が高まる」とチュバキン氏は語る。
Uberのデータ漏えい
大手配車サービスのUberは約1年前に発生した大規模なデータ漏えいを2017年11月に公表した。問題のデータ漏えいが発生したのは2016年10月のことだ。原因は、サードパーティーのクラウドベースサービスを使用して、米国内のUberドライバー60万人と全世界のUber利用者5700万人の個人情報を含むファイルにアクセスした悪意のあるユーザーにあった。
「顧客の安心を重視しないUberの行動は、ドライバーの安心を重視しない行動に取って代わっただけだった。今後、別の企業がセキュリティ侵害に見舞われて、そのことを隠蔽(いんぺい)するようなインシデントが発生したら、私はその行為を『ウーバーゲート事件』と呼ぶだろう」(オースティン氏)
Uberは、データを削除して、データ漏えいを隠蔽するためにハッカーに金銭を支払ったとされている。
セキュリティ不備により流出したVerizonの顧客情報
Amazon Web Servicesの「Amazon S3」のバケットが適切に構成されていなかったことが原因で、Verizonは600万人分の顧客の個人情報が漏えいしたことを2017年7月に認めた。
「このインシデントから、私たちは消費者として学んだことがある。1つは、名前、パスワード、メールアドレスなど、私たちの個人情報が適切に保護されて安全な状態に保たれることについて、データの管理者を信頼できないことだ」とGartnerでアナリストとして働くアビバ・ライタン氏はメールインタビューで述べている。
このデータ漏えいは、2017年6月後半にセキュリティ会社UpGuardの調査員がVerizonに通知したことで発覚した。
「それから、高度な技術を持った脅威者がVerizonなどの企業に対して犯罪行為を働く動機が、金銭目的だけではないことも学んだ。そのような企業のプラットフォームを不正目的に使用し、敵対関係にある国家を支援することも目的としている。そして、3つ目に学んだのは、企業が悪意のあるユーザーを締め出すのに十分なセキュリティ管理手法とテクノロジーを採用していないことだ」とライタン氏は語る。
猛威を振るったNotPetyaの攻撃
NotPetyaはウクライナの税務会計ソフトウェア「MeDoc」の偽更新プログラムとして生まれ、2017年で最も高い破壊力を誇ったランサムウェアである。
NotPetyaはたった数日で100カ国以上にある何十万台ものコンピュータに感染した。
「私が知る限り、NotPetyaは企業が国家攻撃の集中攻撃を浴びた最も深刻な例だ。ただし、NotPetyaはランサムウェアではなく、ランサムウェアを装う強力な破壊力を持ったウイルスだった。また、NotPetyaを製作したユーザーグループは金銭ではなく、ウクライナで事業を営む人を苦しめることを目的としていた。そして、その目的は見事に達成されたのだ」とオースティン氏は語る。
「NotPetyaがMeDocのソフトウェア更新プロセスに組み込まれていたことから、このハッキングを防ぐのは非常に困難だった」(オースティン氏)
「ネットワークを厳しく分離することが、NotPetyaによるダメージを制限する唯一の防衛策だった。将来的には、行動ベースのサイバーセキュリティツールを使用して、このような攻撃を防ぐことは可能だろう。だが、その道は決して平たんではない」とオースティン氏は指摘する。
泣きたくなるランサムウェアWannaCry
2017年5月に発生したWannaCryによるランサムウェア攻撃は、全世界に大損害をもたらした。その被害に遭ったのは、150カ国で23万台以上にも上るコンピュータだ。WannaCryは、米国国家安全保障局から流出したツールを悪用してMicrosoftのパッチ「Windows MS17-010」をインストールしていないWindows PCを標的としたものだった。
「この攻撃から私たちが学んだ最大の教訓は、ITの運用チームとセキュリティチームの間に深刻な溝があることだ。前者は、WannaCryが悪用した脆弱性に対応するパッチをシステムに適用しなかった。そして、後者はシステムにパッチを適用する重要性について、運用チームに強く主張しなかった」とGartnerのライタン氏は指摘する。
米国のFedEx、英国のNHS(国民保険サービス)の病院、スペインのTelefonicaは、WannaCryの被害に遭った企業の数例にすぎない。WannaCryの被害に遭った企業は、暗号化されたファイルに再度アクセスするためにビットコインで300~600ドルを支払うように求められた。
「多くの企業では、ITセキュリティの管理手法が著しく不足していることも判明した。その結果として発生したのが、ITの運用チームとセキュリティチームの間にある深い溝だ。これはテクノロジーの問題ではなく、主にプロセスと管理の問題である」とライタン氏はいう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー