





















最新の脅威とゼロトラストの全貌【第2回】
「境界型防御」がもう限界な理由 なぜゼロトラストに基づいた対策が必要なのか
サイバー攻撃の巧妙化やテレワークの普及によって、従来の境界型防御に限界が見え始めています。どのような課題があるのか、「ゼロトラスト」ではどのように課題を解決するのかを解説します。
企業の内部と外部の境界にファイアウォールなどのセキュリティ製品を設置してサイバー脅威を防ぐ境界型防御モデルが限界を迎え始めています。新型コロナウイルス(COVID-19)を契機としてテレワークやクラウドサービスが普及し、企業のシステムやデータがネットワーク境界の外に存在するケースが増えたからです。
そうした中で全てを信用しない「ゼロトラスト」の考え方に沿ったセキュリティ対策が注目を集めるようになりました。
本稿では従来の境界型防御の限界と、ゼロトラストではどのように攻撃を防ぐかを解説します。
なぜ境界型防御は不正なアクセスを防げなくなっているのか?
併せて読みたいお薦め記事
連載:最新の脅威とゼロトラストの全貌
併せて読みたいお薦め記事
ゼロトラスト移行のヒント
アクセス制御
サイバー攻撃の手法の変化、そしてさらなる巧妙化や複雑化に対して、従来の境界型のセキュリティ対策では守ることが難しくなっています。従来は境界の内側、つまり社内ネットワークは安全という考え方であったため、そこに侵入する脅威を重視していませんでした。サイバー攻撃者はそこを狙って不正アクセスを実行します。
サイバー攻撃者は脆弱(ぜいじゃく)性やマルウェアによって社内ネットワークに侵入すると、内部を横移動していきます。これは、あるデバイスから隣のデバイスに移動していくような動きです。普通に考えると明らかに異常なアクセスです。しかし、境界型の対策ではその異常に気付けない。ゼロトラストでは全てのアクセスを検証するので、こうした異常を検知できます。
ゼロトラストに基づいたセキュリティであれば、アクセスに対してユーザーやデバイス、アプリケーションなども合わせて検証します。マルウェアはこれらの情報を持たないため、アクセスを遮断できます。同様に、マルウェアを利用して、ドメインコントローラーで自身の権限を昇格しようとしても、そもそもドメインコントローラー以前に感染したPCから別の場所へ移動しようとするアクセスが遮断されます。
厳密なアクセス認証はテレワーク時の有効なセキュリティ対策となります。自宅や出先から社内にアクセスする場合も、ユーザーはもちろんデバイスやネットワークに問題がなければ容易にアクセスできます。デバイスのOSバージョンやアップデートの適用有無を確認可能なため、デバイスの安全性も担保できます。さらにSSO(シングルサインオン)やMFA(多要素認証)を併用することで安全性を高めつつ手間を減らすことも可能です。
エンドポイントセキュリティ
サイバー攻撃者が社内ネットワークに侵入する方法として、脆弱性の悪用と並び利用されるのがエンドポイントにあるPCなどの業務用デバイスです。ほとんどの業務用PCには、アンチマルウェアとも呼ばれるエンドポイント保護ツール「EPP」(Endpoint Protection Platform)が導入されています。
EPPはMicrosoftの「Microsoft Defender」(旧Windows Defender)のように無料または安価に利用できる場合があります。しかし、シグネチャ(マルウェアを判別するためのデータ)を収集してあるような、既知の脅威以外への対処は効果が限られる傾向にあります。
そこで近年は「次世代アンチウイルス」(NGAV:Next Generation Anti-Virus)や「EDR」(Endpoint Detection and Response)を導入する企業が増えています。NGAVはAI(人工知能)技術などを利用してシグネチャに依存せずに未知のマルウェアを検出します。EDRも、ランサムウェア(身代金要求型マルウェア)特有の挙動に応じてブロックする振る舞い検知技術などによって、未知のマルウェアに対しても検知を可能とします。
ただし、EDRの特徴は、マルウェアの検知だけでなく、インシデント対応機能を有していることです。例えば怪しいデバイスをネットワークから隔離する機能が含まれており、マルウェアの拡散や二次被害を防ぐのに役立ちます。エンドポイントセキュリティにも、ゼロトラストの考え方によるセキュリティが求められるのです(図)。
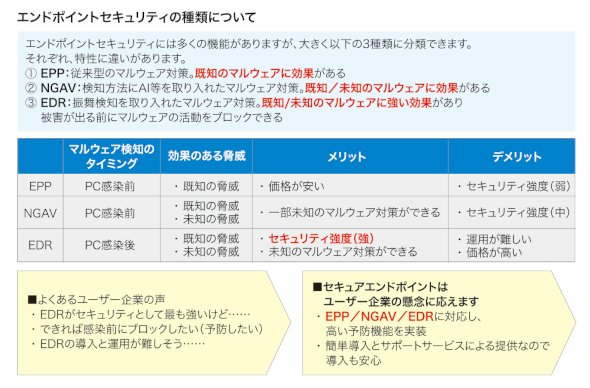 図 エンドポイントセキュリティの種類(出典:NTTPCコミュニケーションズ資料より編集部作成)《クリックで拡大》
境界型セキュリティ対策の限界
境界型セキュリティ対策では、プロキシサーバやファイアウォール、UTM(統合脅威管理)により社内ネットワークとインターネットとの境界を守っていました。これらは実際のアップロードおよびダウンロードの通信をスキャンすることで不正な通信を遮断します。一方で、インターネットへのトラフィック(ネットワークを流れるデータ)が1カ所に集中するため、クラウドサービスなどインターネット接続が必要な通信が増えるにしたがって、この部分が業務のボトルネックになってしまう問題が発生します。
テレワークの普及に伴い、従業員が自宅や拠点などから直接インターネットに接続するケースも増加しています。直接インターネットに接続することで快適にサービスを利用できるというメリットがある一方で、企業側はその通信を把握できず、保護できないことが課題です。
ゼロトラストに基づくセキュリティとして、テレワーク用デバイスを「DNS(ドメインネームシステム)セキュリティ」で保護する方法があります。DNSセキュリティはDNSの名前解決要求を利用して、フィッシングやギャンブルなど不正なサイトへのアクセスを遮断することで、インターネット上の脅威を防ぐ仕組みです。
DNSセキュリティでは実際の通信が発生する前に不正なWebサイトへの通信を検知するため、通信が発生しません。これによりインターネット回線の帯域を圧迫させることなく安全な通信を実現できます。テレワーク用デバイスを利用の際にも企業のセキュリティポリシーを適用できます。
今回は、現在の脅威の状況とゼロトラストの考え方について紹介しました。次回は実際にゼロトラストのセキュリティを導入した事例について紹介します。
執筆者紹介
大野智史 NTTPCコミュニケーションズ
約20年間VPNサービスの企画に従事し、IPoEを活用した先進的なベストエフォートVPNや他社に先駆けたクラウド型セキュリティ、国産SD-WANの立ち上げを推進。NTTPCの運用ノウハウをAI化し、ユーザーの運用をサポートする新規事業の立ち上げにまい進中。
大久保 敦史 NTTPCコミュニケーションズ
フロントSEとして、ネットワーク、サーバを含んだ大規模システム開発プロジェクトを経験。その後、サービス企画担当として、新ブランドの立ち上げに加え、クラウド、セキュリティ分野での新サービス立ち上げに取り組み、新規事業拡大を実現させた。
佐山明人 NTTPCコミュニケーションズ
法人向けモバイル、インターネットサービスのプロダクト企画を経て、ゼロトラストサービスのプロダクトマーケティングを担当。デファクトになりつつあるが、導入ハードルが高いと思われがちなゼロトラストを、分かりやすく企業への現実的な導入ステップを広めていくことに奮闘している。
Copyright © ITmedia, Inc. All Rights Reserved.


最新の脅威とゼロトラストの全貌
この記事の著者


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
3
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
4
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
IT製品の導入に関するアンケート「セキュリティ」編
-
7
「Windows 10」が入ったままの“Windows 11未移行PC”に残された延命手段
-
8
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
9
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
10
Windows 11“なぜか勝手に再起動”の真犯人は「更新プログラム」だった?
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー