





















エンタープライズモバイルセキュリティの悩ましい問題
生体認証だけでも危険、やっぱり2要素認証を薦める理由
セキュリティには完璧ということがない。2要素認証も完璧とはいえないが、生体認証などの1要素だけに依存するより安全性は高まる。
セキュリティ戦略において、認証は物理セキュリティやインテグリティ(完全性)管理、暗号化、権限管理と並ぶ重要項目だ。
従来は単一の要素に基づく認証方式が一般的だった。もし私が「私の名前はクレイグだ」と言ったとして、それが真実かどうかどうやって確認すればよいだろうか。エンタープライズモバイルセキュリティにおいては、本人の自己申告をそのまま信頼するわけにはいかない。
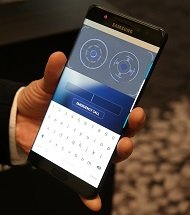 Galaxy Note7の虹彩認証機能(TechTargetジャパン記事「徹底レビュー:進化を遂げた『Galaxy Note7』、iPhoneファンの気持ちを逆なでする機能とは」から)《クリックで拡大》
現在、膨大な件数の処理がパスワードという1要素の認証に基づいている。企業が認証によって暗号キーを配布し、ユーザーが使うモバイル端末は紛失しやすいということを考えると、1要素認証だけでは安全とはいえない。モバイルセキュリティには2要素認証が不可欠だ。
指紋などの生体情報を利用する生体認証もある。指紋認証はかなり以前から利用されており、最近ではSamsung Electronicsの「Galaxy Note7」のように虹彩認証機能を搭載した新しいスマートフォンも登場した。指紋や虹彩は一人一人違うので、生体認証は完璧な方式のように思える。
ところが、実はそうでもない。指紋や虹彩は人によって異なるし、パスワードと違って複製は困難だが、それでも生体認証だけでは不十分だ。
指紋はあちこちに残っているから複製可能だ。顔認識も、ひげなどで容貌が変われば使えなくなる。DNAなら理想的な気がするが、DNA検出は複雑で費用や時間を要する。
生体認証でも不十分ならどうすればいいか
今のところ完璧なセキュリティは存在せず、今後もそれは変わらないだろう。それでも2要素認証や多要素認証を使えばセキュリティを大きく高めることができる。2要素認証や多要素認証では、本人だけが所有しているものと、本人だけが知っているものを組み合わせて身元確認を行う。例えば、物理的な端末と、人間の記憶の組み合わせだ。
本人だけが所有しているものとは、指紋や虹彩でもいいし、携帯電話などのハードウェアでもいい。携帯電話が認証手段として十分なら生体認証は必要ない。生体情報は、さらに高度なセキュリティを必要とする状況で3番目や4番目の認証要素として使うこともできるが、常に必要というわけではない。
IT管理者は、生体認証システムだけでは不十分であることに注意すべきだ。どのような方式であれ、1要素認証が脆弱であることに変わりはない。ベンダー各社も、どれほど高精度の認証方式であろうと最低限でも2要素認証が必要であることを認識するようになっていくだろう。指紋認証だけでは安全ではなく、Galaxy Note7の虹彩認証も単独では安全といえない。
さらに、2要素認証でもバグや操作エラー、新しい脅威は数多く発生する。IT管理者は、セキュリティ戦略の各認証要素の有効性と潜在的脆弱性をよく検討する必要がある。今まさに2要素認証の整備を重要課題とすべきときが来ている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
世界のデータセンター容量は5カ国に69%集中、電力消費「5%の壁」が招くものとは?
-
3
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
4
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
8
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
9
AIをデータ保管場所の近くに置くと安全で経済的 それでも残る“破滅的リスク”
-
10
テレワークやBYODでリスクが拡大、デバイスの多様化を弱点としない管理方法とは
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー