




















持ち出せるものはいくらでも
内部からの攻撃に備えるセキュリティ対策とは
厳しい経済状況は、従業員による盗みなどの不正行為を招く。悪意を抱いた人物がシステムを悪用するのに、コンピュータを使うよりいい方法があるだろうか。
ネットワーク攻撃の80%は内部からのものだとよくいわれる。最近の調査でも、経営者が内部の脅威を経営問題だと考えていることが確認された。2010年で12年目になるErnst & Youngの世界情報セキュリティ年次調査によると、回答者の25%は社内からの攻撃が増えたといい、75%は元従業員からの報復を心配していた。
だが、内部から攻撃される可能性はどの程度あるのだろうか。
Windowsサーバのハッキングによく使われる手口は幾つかあるが、内部攻撃の比率を正しく測定できる方法は事実上存在しない。
その理由は、内部からの攻撃の多くは(大部分とはいわないまでも)検出されずに終わるためだ。このリスクを回避するために必要なコントロールは大抵の場合、存在しないか、あるいは適切に管理されていない。Privacy Rights Clearinghouseの「Chronology of Data Breaches」には、さまざまな内部セキュリティ攻撃の記録が5年以上にもわたってリストアップされている。しかし、これはほんの表面的なものにすぎない。しかも、ネットワーク上のコンピュータを使えば、技術力とは無関係に誰でも攻撃を実行できる。悪意を持った人物が侵入したいと思えばそうするだろう。持ち出せるものはいくらでもある。
マルコス・クリストドンテ氏の新著『Cyber Within』では、内部の人間が悪意持った場合の状況、そしてその過程で起こり得ることすべてを描いている。しかし、内部の脅威はフィクションではない。もし自分の会社が内部攻撃に遭ったことがないとしても、職場でそれを経験したという知り合いは必ず何人かいるはずだ。今はないとしても、それは時間の問題にすぎない。
厳しい経済状況は、従業員による盗みなどの不正行為を招く。悪意を抱いた人物がシステムを悪用するのに、コンピュータを使うよりいい方法があるだろうか。コンピュータは便利だし、物理的な危険はなく、技術通の従業員なら見つからない確率が高いことは知っている。しかも多くの場合、ネットワークへ侵入できる入り口は多数ある。典型的なのは、同じユーザー名とパスワードの組み合わせを使う手口だ。これは特に、従業員がレイオフまたは解雇された後に、管理職が見過ごしているケースが多い。
さて、それでは内部からの攻撃はどの程度リスクがあるのか。
それを知る方法は実質的に存在しない──ネットワークの奥深くまで複数層にわたる適切なコントロールをかけない限りは。これまでの重点は大部分において、攻撃者をネットワーク周辺に寄せ付けないことだった。しかしその間も、内部のWindowsベースシステムは自由に不正利用できる状態だった。
従って、内部の脅威から身を守るためには、一般的な外部ファイアウォールとIPS(侵入防御システム)設定だけでなく、Windowsサーバで以下を検討する必要がある。
- 必要のない情報へのアクセスを防ぐ共有とファイルの許可設定
- Microsoft SQL Serverとサードパーティーアプリケーションを含む、全サーバにわたる一貫したパッチ管理
- ログインイベントの成功と失敗および関連するシステムアクセスを記録する監査ログ
- パーソナルファイアウォール(Windowsファイアウォールなど)とマルウェア対策を含むサーバ上のエンドポイントコントロール
もしも予算があって、意欲もあるのなら、社外秘のサーバ情報の出入りを監視・保護できるサードパーティー製のDLP(情報流出防止)アプライアンスを検討するのもいいだろう。
社内の弱点への全般的な対処は複雑ではあるが、基本的な要素に絞り込むことはできる。内部の脅威への対処方法を図に示すと次のようになる。
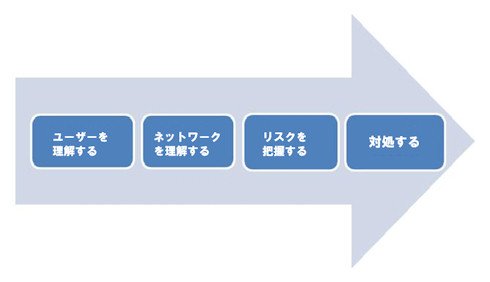 内部脅威への対処法
これは簡略化した見方ではあるが、ほとんどの組織はこのすべての分野で改善の余地がある。そしてどこからか着手しなければならないのだ。Windowsサーバに的を絞るにしても、もっと幅広く情報システムインフラ全体に広げるにしてもである。
技術に詳しいジェネレーションY(主に1980年代生まれの世代)が職場で台頭してくれば、内部の脅威はいずれ大きな問題になるばかりだということは覚えておきたい。
本稿筆者のケビン・ビーバー氏は、米Principle Logicで独立系情報セキュリティコンサルタントを営み、執筆、講演も手掛ける。IT分野で18年以上の経験を持ち、情報セキュリティ評価を専門とする。『Hacking For Dummies』(Wiley)、『Hacking Wireless Networks For Dummies』、『The Practical Guide to HIPAA Privacy and Security Compliance』(Auerbach)など情報セキュリティに関する5冊の著書がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
-
8
ネットワールド、ICカード認証対応のシンクライアント構築アプライアンスを販売
-
9
ノベルティプレゼント「Windows 8 TシャツとOffice クリーニングクロスセット」
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー