




















WAF導入のポイントとは?
セキュリティ運用管理の専門家が語る、失敗しないWAFの選び方
WAFを専門的かつ中立的な立場でチェックしているNRIセキュアテクノロジーズに、WAF市場の現状や将来展望を聞いた。
NRIセキュアテクノロジーズは、社名からも明らかな通り野村総合研究所グループ内の1社であり、セキュリティ技術を専門とする。企業経営にかかわるさまざまな課題に相対してきた野村総研グループらしいと感じられるのが、同社のセキュリティに対する取り組みの意識だ。同社では、情報セキュリティを「ITというエリアの中の特別な一分野」ではなく、「企業・組織が抱える各種リスクを低減することであり、重要な経営課題の1つ」だと位置付けている。その上で自社を「情報セキュリティ課題の『ワンストップ』解決企業」だとしている。
専門家が語るWAF導入のポイントとは?
NRIセキュアテクノロジーズでは、セキュリティに関するさまざまなサービスを提供している。中でもWAFと直接的な関係があるのが、同社のマネージドセキュリティサービスの中に含まれる「WAF管理サービス」だ。同サービスでは、WAFの「導入から構築、運用までをワンストップで支援」する。同社がWAF自体を開発しているわけではなく、あくまでも市場にある既存のWAFを選定しているという立場だが、運用管理の専門家として、ユーザーが本当に必要とするサービスを提供できる点が強みとなる。
今回は、WAFを専門的かつ中立的な立場でチェックしている同社の立場から、WAF製品市場の現状や将来展望などを聞いてみた。
 NRIセキュアテクノロジーズ ITセキュリティアナリスト MSS事業本部 MSS事業部 齊藤 拓氏
同社のITセキュリティアナリストでMSS事業本部 MSS事業部の齊藤 拓氏は、WAF導入の端的なメリットとして「スピード感」を挙げる。即効性とも言い換えられるだろうか。要は、セキュリティレベルを迅速に向上させたい場合に有効だということだ。
Webアプリケーションに対する攻撃手法としては、SQLインジェクションやクロスサイトスクリプティング(XSS)などさまざま存在し、攻撃手法自体の進化も続いている状況である。だが、Webアプリケーションの開発段階でセキュリティを重視することで、かなりの攻撃は防げるはずだ。また、万一攻撃に対する脆弱性が発見された場合にも、根本的な解決はやはりWebアプリケーションを改修して、よりセキュアにしていくこととなる。
しかし、現実にはこうしたアプローチは理想論だともいえ、実現は困難だ。問題解決の手段として、Webアプリケーションの改修が可能な例はそう多くはない。あまりに古いWebアプリケーションのため、開発者と連絡が取れなくなってしまっている例も少なくないという。また、改修には最新のセキュリティ動向を踏まえた高度な技術力が要求されるので、改修に要するコストや開発期間の負担も重くなりがちである。
WAFは、Webアプリケーション自体のセキュリティを高める作業は取りあえず後回しにしておき、Webアプリケーションの前段で攻撃を食い止めることを目的としたソリューションだ。もちろん過信は禁物で、可能な限りセキュアなWebアプリケーションを構築するための努力を続けることは必須である。だが、既にある脆弱性に即応するための手段としては、WAFは極めて有効な手段となり得るということである。
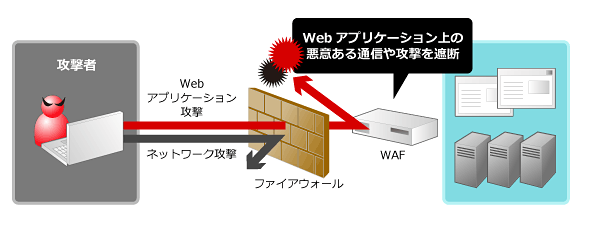 WAFの導入イメージ。ファイアウォールと組み合わせた場合
WAFの最新トレンド
ここに来てWAFが見直されつつあるが、その背景には「Webに対する攻撃の激化」や「WAF自体の進化」があるという。
齊藤氏はこの現状を“WAF Second Season”と表現する。Webサイトへの攻撃被害の報道は連日のように繰り返されている現状で、WAFの導入が再び注目されるようになっているという。当初WAFは、SQLインジェクションが大発生したころに市場に登場したが、その後いったん下火になったという。この理由は、当時のWAFが、機能面ではともかく使い勝手の面ではまだまだ未成熟な製品であり、ユーザーの導入負担も重く、運用も難しかったからだという。
現在は、WAFも進化しており、セキュリティの強度という観点で各製品を比較してもそう極端な差はつかないのではないかと齊藤氏は語る。WAFを導入した際のセキュリティを最終的に左右するのは運用管理体制であり、製品側にも効率的な運用管理を支援する機能が求められることになる。そうした点を含む製品の「使い勝手」が主な差別化ポイントになってきているのが現状だ。
さらに、WAFの進化という観点からは、かつての「ホワイトリスト型防御」中心の実装から「ブラックリスト型防御」中心の実装へのシフトも挙げられる。ホワイトリスト型では、通過してよいパケットのパターンを指定する必要があるため、誤検知を避けるために緻密な設定を行う必要がある。それが導入期間の長期化につながっていた。
一方、ブラックリスト型では、典型的な攻撃パターンに対応したシグネチャをあらかじめ定義しておき、まずはこれを使って防御する、という形になる。運用環境ごとに詳細なカスタマイズを経て作成されるホワイトリストに比べると、いわば出来合いのソリューションという形だ。セキュリティの強度という点では多少は劣ると考えられることもあるが、フリーフォームなどホワイトリストで制限しきれない箇所に対する防御ではブラックリストが効果を発揮する。
また、何よりも導入直後に一定の保護レベルを達成できる。まずはブラックリスト型で運用を開始しつつ、実環境でのロギングを並行して行うことでデータを収集。さらにポリシーチューニングを行って処理を精緻化していく、というのが最近主流となってきた導入手法だ。
「簡単かつ即座にセキュリティレベルを引き上げたい」「誤検知のリスクを極小化したい」という相反する要求を同時に満たすためには、この方法が現状では最良であろうと思われる。
WAFの選択基準
NRIセキュアテクノロジーズでは、市場にあるさまざまなWAFから、自社のマネージドセキュリティサービスで活用する製品を選定している。その際の選定基準は、多くのユーザーにとっても参考になるものだろう。
以下コーナーでは、各社のWAF製品を紹介
齊藤氏が挙げた着目点の1つに、挙動が分かりやすい、というポイントがある。マネージドセキュリティサービスの場合、あるアクセスがWAFによって遮断されたときには、顧客に対して「なぜ遮断されたか」が明確に説明できる必要がある。よって、WAFが内部で何をやっているのか全く見えない「ブラックボックス」ではまずいわけだ。
そこで同社では、「何が起こったか」が明確に分かるログ出力や運用管理ツールの充実度合いなどを重視しているという。実はこれは運用管理を専門に行うサービス提供側だけではなく、エンドユーザーにとっても重要なポイントであるはずだ。
ログの記載内容も進化してきており、どの部分がどのポリシーに抵触したのか、といった具体的な挙動を分かりやすくリポートするシステムも増えてきているという。これらは、顧客に対して説明責任を負う場合はもちろん、ユーザー自身がログをチェックしてポリシーをチューニングする場合にも有用だし、誤検知を減らしていく際にも重要な手掛かりとなる情報だろう。
前述の通り、WAFの防御能力はどの製品でも一定レベルには達しており、極端な差はなくなってきているようだ。一方で、セキュリティ製品全般にいえることだが、日常的な運用管理/メンテナンスがセキュリティの強度を最終的に決定することになるため、運用管理のしやすさが極めて重要なポイントになる。これに関しては、運用管理を行う担当者のスキルレベルや経験、好みなどにも左右される部分なので「どの製品が良いか」を一概にいえるものではないが、製品選定の際にはよくチェックしておくべき部分だろう。
 NRIセキュアテクノロジーズ ITセキュリティアナリスト MSS事業本部 MSS事業部 高田友則氏
なお、今後のWAFのトレンドについて同社 ITセキュリティアナリスト MSS事業本部 MSS事業部 高田友則氏は、「Webサイトにより近づいていく」と語っている。かつてのWAFはWebアプリケーションの防御に特化した製品だったが、防御機能のみではなくロードバランサの機能を組み合わせた製品が出現したことが、特に日本国内におけるWAF市場の促進につながったという。後段に位置するWebサーバのことまでWAFが配慮すべきなのか、という異論もあるかもしれないが、現実には多くのユーザーはWebサーバの運用環境のことまで気を配るWAFを選択したわけだ。
同社ではこの傾向はさらに強まり、負荷分散やその他のWebサーバの運用に必要な機能全てを一括して扱う中にWAFの機能も含まれるようになっていくと予想している。こうした点も、今後の製品選択を考える上では念頭に置いておくとよさそうだ。
Webアプリケーションに対する攻撃手法として、現在でもSQLインジェクションやクロスサイトスクリプティングなどが目立つというが、これらの手法に対して全く脆弱性を持たない「完璧に安全なWebアプリケーション」を開発するのは容易なことではない。実際にはセキュアなWebアプリケーション開発を意識して真剣に取り組んでも、何らかの弱点は見つかるものだ、くらいに考えておく方が現実的なようだ。
こうした状況では、セキュリティを高める上でもWAFの導入は事実上必須となるだろう。ただし、WAFを導入したらしたで、今度はそのログを小まめにチェックし、攻撃の兆候をつかんだらいち早く対処、といった作業が新たに発生する。これをユーザー企業自身が行うのはかなり負担の重い作業でもある。よって、24時間365日体制でセキュリティの専門家がサービスを提供する同社のマネージドセキュリティサービスは、多くのユーザーにとって有益なサービスとなり得るだろう。
また同社では、新たなクラウド型(SaaS型)サービスとして「SaaS型 WAFサービス」の提供も開始している。これはトランザクション量に応じて課金されるユーティリティ型のサービスだが、ごく小規模なサイトなどでは独自にWAFを導入するよりもコスト面でメリットがある例もあるだろう。WAFの導入に際してもさまざまな選択肢が提供されるようになってきている現在、Webサイトを安全に運用するためにもWAFを導入しやすい環境が整いつつあるのではないだろうか。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
事例
[横河レンタ・リース株式会社] AIの全社活用が加速 トヨタ・コニック・プロに学ぶ「AI PC調達」の秘訣 -
製品資料
[横河レンタ・リース株式会社] 人材不足時代の「PC調達」ガイド:知っておきたいリースとレンタルの違い -
製品資料
[横河レンタ・リース株式会社] PC調達に「レンタル」を選ぶことのメリットは? リース・購入との違いも解説 -
技術文書・技術解説
[セコムトラストシステムズ株式会社] SCS評価制度時代の「SASE選定」ガイド -
比較資料
[セコムトラストシステムズ株式会社] なぜ「SASE選定は難しい」と言われるのか? 多くの人が陥る失敗パターンを解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
4
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
5
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
8
「契約業務のAI活用」に関するアンケート
-
9
【基本情報技術者試験】メモリ不足でもアプリが動くのはなぜ? OSを支える「仮想記憶」
-
10
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー