




















クラウドガバナンス現在進行形【第3回】
クラウドは安全か? 事業者との責任分界点、注目すべき安全基準とは
「クラウドはオンプレミスに比べて安全ではない」は本当か? そもそも「安全」とは何か、そしてクラウド利用における利用者と事業者の責任分界点、事業者の安全基準を測るポイントを解説する。
毎回冒頭で引用している経済産業省企業IT動向調査によると、企業利用者の56%がクラウドサービスのセキュリティに懸念を抱いているという。クラウドはNISTの定義が指摘するように本質的にセルフオンデマンドだ。よってクラウド上で利用者が行ったまずいセキュリティ設定などの結果、利用者が被害を受けるような事態が発生したとしても、当然それは利用者の責任だ。そう考えるとベンダーが約款や規約の中でひっそりと主張している“顧客責任”という言い分にも一定の理解は示せるが、どこまでが利用者の責任に帰し、どこからは事業者の責任となるのか、その責任分界点をきちんと整理しておく必要があるだろう。クラウド利用のリスクマネジメントについて整理してみたい。
NISTによるクラウドの定義に関する記事
「安全」とは何か?
第2回「クラウドは本当にコストダウンになるのか」の後半で、リスクを含めた事業統治の仕組みとしてコーポレートガバナンスが定義され、そのICT側面にスコープしたITガバナンス標準によってクラウドガバナンスも実現できることを紹介した。今回はリスクマネジメントの観点から紹介するが、その前に1つだけ、ぜひ押さえておきたい概念がある。そもそも「安全」とは何か?
規格に安全性を盛り込む場合の指針を規定している「ISO/IEC Guide51:1999(JIS Z 8051:2004)」はリスクを、
- リスク(Risk):危害の発生確率およびその危害の程度の組み合わせ
と定義し、
- 危害(Harm):人の受ける身体的傷害もしくは健康傷害、または財産もしくは環境の受ける害
であるとしている。この2つの定義に基づいて、
- 安全(Safety):受け入れ不可能なリスクから解放されていること
であると定義している。この定義は裏返して読むと「完全な安全は存在しない」ことを示している。国語辞書が示す安全の定義は「危険がなく安心なこと」(goo辞書)であるが、実務の世界では「安全」は非常に限定された意味しか持たない。国語辞書的な意味での安全は幻想にすぎない点を強調しておきたい。一方、ISO/IEC定義の延長上で「安全」の追求を工学的に突き詰めていくとIFIP Working Group 10.4が定義したディペンダビリティ(Dependability)に行き着く。信頼性工学的なアプローチであるディペンダビリティに対してITガバナンスは事業遂行上、受け入れ可能なリスク空間を把握するアプローチであるといえる。筆者はITガバナンスの精緻化、クラウド普及の進展によってディペンダビリティが確保できる時代が来ると考えている。
IaaSにおける既知のリスクを定義
さて、受け入れ不可能なリスクから解放されていることが安全の定義であるなら、どのような種類のリスクをどの程度であれば受け入れられるのかを確定しないと「安全」は担保できないことになる。もちろん、未知のリスクという判断不能なリスクの存在可能性は常に排除できないが、現在知られているリスクドメイン(リスク分野)については十分な検討を済ませておく必要がある。「クラウドは本当にコストダウンになるのか」でも紹介したCSAのSecurity Guidance for Critical Areas of Focus in Cloud Computing v2.1のドメイン編成は既知のリスクをよくまとめているのでこの定義をベースに2点ほどドメインを増やし、ガバナンス視点でレイヤーケーキ化してみた(図1)。
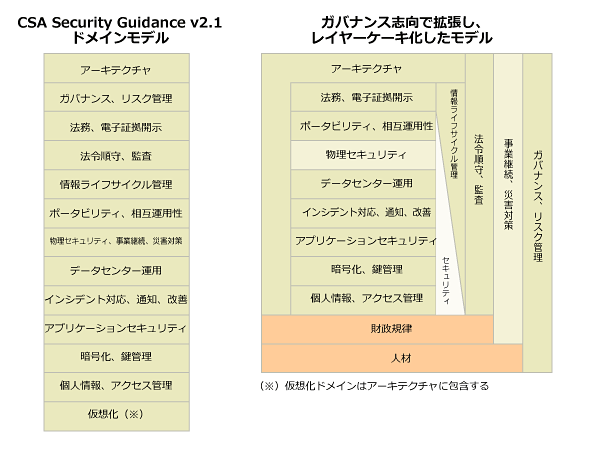 図1 CSAのSecurity Guidance for Critical Areas of Focus in Cloud Computing v2.1を基にした既知のリスクをガバナンス視点でレイヤー分けした図
筆者は今回、アーキテクチャは情報ライフサイクル管理とセキュリティを構成する各ドメインを包含してデザインされている必要があり、その実装は法令を順守し、各種規格に基づく監査に耐えられなければならないと提案したい。ここに財政規律ドメインを加え事業継続性や災害対策として対応可能な程度が決定され、人材ドメインを加えて全体としてのガバナンス=リスク管理の水準が決定されるだろう。
物理セキュリティと事業継続・災害対策を同一ドメインで処理するCSAの整理は利用者視点では適切であっても実装まで範囲に入れた場合これは乱暴であると考え分割している。また、CSAの定義する仮想化ドメインはアーキテクチャに包含可能と考え記載を省いている。このモデルではアーキテクチャに包含される層がツールで処理される範囲を表し、それ以外の層がルールで処理される範囲を表している。
なお、この整理はNIST定義準拠を前提として、アーキテクチャレベルでかなり多くの制約条件を負う点を留意願いたい。
利用者視点で見るなら、アーキテクチャに包含される各ドメインのリスク情報は、外部からは監査結果(含む適合認証)とSLA(Service Level Agreement)の形で観測可能であるべきだ。事業継続性や災害対策については決算短信などのIR情報が活用できる上場企業または、電気通信事業法などの各種業法に基づいて公的機関に報告義務を負っている企業ならば観測可能だ。しかし、最終的にガバナンスを担保する人材については、観測が企業の役務である場合、有効な観測方法が現時点では存在しない(開発のみならず運用まで含めてオープンなオープンリソースとでもいうべき役務提供形態でも出現すれば話は違ってくるのだが)。ちなみに、今回掲載しているモデル整理は前回列記した諸規格の認証取得条件に照らしてみても少々厳しめにしている。例えば事業継続マネジメントシステム標準である事業継続性(BCMS)は認証取得に当たって財務要件は課していない。
事業者の安全基準を測るポイント
ともあれ、利用者は取引を検討している事業者が提供する役務が、
- 各リスクドメインについて対応する機能を持っているか?
- 機能について、全般的な品質(QMS)、情報セキュリティ(ISMS)、可用性(ITSMS)、事業継続性(BCMS)といった各着眼点でPDCAサイクルを文書化して回し改善することを組織文化に定着させているか?
- 認証の取得範囲は? 事業者はSAS70や18号監査、さらに今後はISAE3402報告として利用者に認証内容などを提出可能か?
- 利用者への認証内容の提出に当たっての条件は?
といった観点で自身の要求と候補となる役務の内容や取引条件を比較することで、少なくとも既知の地雷=リスクを踏むことが避けられる。もっと言うなら、どの地雷を踏むかを利用者責任で決断できる。もう一歩踏み込んで特定の利用目的、例えばクレジットカード情報とその取引情報を取り扱いたい場合はPCI DSS認定といった追加要件を付加して検討していけばよい。ただし、PCI DSS認定などについて、事業者視点で実装デザインを検討する場合、要件追加はアーキテクチャ制約の増大を伴うし、Rapid elasticityされた仮想資源上で組んだシステムで利用者が独自にPCI DSS認定を取得しようとすると非常に多くの問題に直面する(この件については別の機会に解説する)。
利用者と事業者の責任分界点
ざっとチェックするべきポイントの種類と構造について眺めたところで、利用者と事業者の責任範囲がどこで区切られるのか(これを責任分界点という)、連載第1回「“オレオレクラウド”にはこりごり、クラウドの本質を知る」に記載したNIST定義モデルを使ってIaaSのケースを表してみる(図2)。
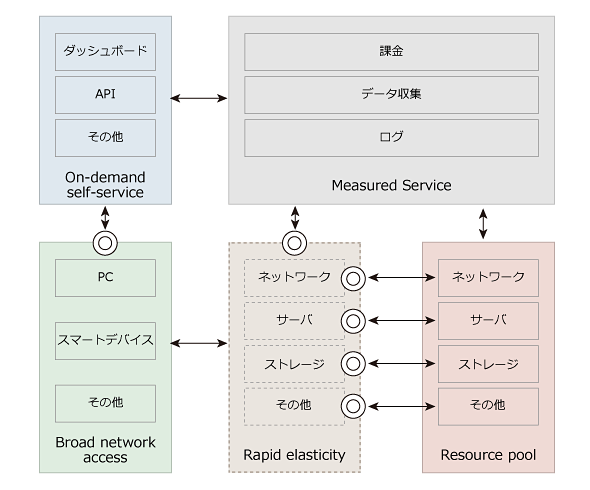 図2 NISTの定義モデルを使ったIaaSの責任分界点
利用者がクラウド基盤をOn-demand Self-Serviceとして利用するインタフェースとなるWebサービスの安全はBroad network accessの利用者側までとなる。Rapid elasticityされた各種仮想資源の安全は、Resource poolから切り出された各種資源のバックエンドとMeasured Serviceとの接続点までについて事業者側が責任を持つことになる。裏返すとOn-demand self-Service接続するID管理などと、Rapid elasticityされた各種仮想資源の管理責任は利用者が負う。実は個々の要素に分解してしまえば目新しい要素は存在しない。
ガバナンスの観点で見るとオンプレミスシステムで全リスクドメインを統治できていた利用者なら、何ら抵抗なくクラウドが利用できることが分かるだろう。要するにオンプレミスからクラウド(IaaS)への移行は利用者システムの低位層についてバリューチェーンを外延しているにすぎない。ただし、Rapid elasticityとMeasured Serviceを前提としたバリューチェーンの外延であるためにバリューチェーンを構成する利用者、各事業者が各種認証取得、ISAE3402報告対応するなどの管理・運用水準の開示体制(取引条件の明確化と解することもできる)を整備してガバナンス体制を「見える化」し、バリューチェーンを迅速に拡張、組み替え可能にしていく必要がある点に特徴があるといえる。もちろんRapid elasticity要件を緩めれば管理・運用水準をリアルタイムに判定する必要はなくなるが、将来的にはこういったガバナンス仕様と運用実績とでもいった情報はリアルタイムに交換されるようになるだろう。
このような動的バリューチェーンとでもいう機能の実装を考慮するなら認証認可系ではSAMLなどを使ったtrusted circleや、より柔軟なXACMLのルールなどの採用が考えられるだろう。マシンイメージやその制御、管理についてはDMTF OVFやSM CLP、CIMI CIM、情報ライフサイクル管理についてはSNIA CDMIが有力だ。伝送路の制御、管理については昨今話題のOpenFlow(参考:次世代データセンターネットワークを実現、OpenFlowとは何か?)の他にもVRFやVXLAN(参考:「VXLAN」入門──VLANを拡張する新標準とその必要性)など魅力的な技術が出てきている。プロセスモデルまで踏み込むならCIMやCDMIとTMF SIDの互換性を確保してTMF eTOMに収容する方法に期待している。とはいえ、バリューチェーンの組み替え、もっと言うならクラウド事業者の使い分け、に踏み込むとまだまだ乗り越えなければならない課題が多い。このあたりの話題も今後取り扱いたい。
さて、ここでようやく冒頭の疑問に答える準備ができた。クラウドは安全か? この問いの基となった経済産業省企業IT動向調査結果を踏まえ、オンプレミスと比較してクラウドは安全か? とすれば、比較対象となるオンプレミスシステムのガバナンス体制と同等以上のガバナンス体制を持つ事業者を利用し、バリューチェーン全体のガバナンスを維持すればオンプレミスより安全であると期待できる。しかし、ここまで読み進んだ方なら既にご理解いただけているはずだが、この問答にあまり意味はない。クラウド、オンプレミスを問わず、システムの安全がどの程度確保できるかはバリューチェーン全体をどのように統治しているかにかかっている。冒頭の調査結果にあった利用企業の不安を払拭するには事業者側が今後どれだけ自身のガバナンス体制について説明責任を果たせる体制を整備し公開できるかにかかっている。
情報セキュリティのインシデント
ここまで簡単にリスクドメインと責任分界点について整理してきたが、実際に発生しているインシデントはどうなっているのだろうか? リスクドメインを網羅したインシデント統計はまだ存在しないので、JNSAの情報セキュリティインシデントに関する調査報告書(2010年版)を紹介する(図3)。
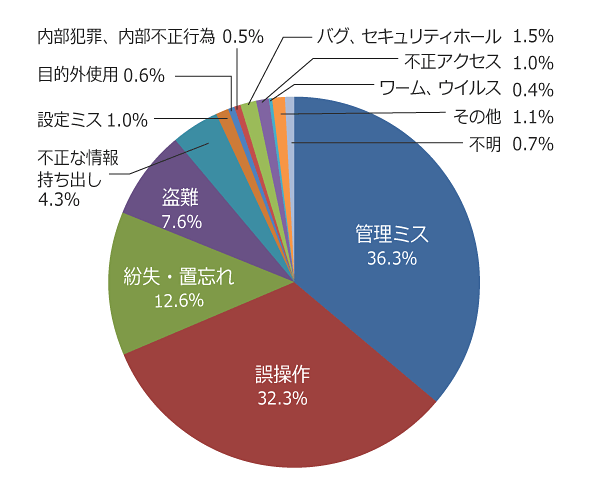 図3 JNSAの情報セキュリティのインシデント調査結果
この調査によると、2010年の漏えい人数は557万9316人、インシデント件数1679件、想定損害賠償額1215億7600万円、1件当たり平均損害賠償額7556万円になったという。ガバナンスの観点から発生原因に注目すると、管理ミスや誤操作、紛失・置き忘れなど、利用者責任となるインシデントが発生件数の95.3%を占めていることが分かる。今回見てきたように安全なクラウド利用を目指してオンプレミスからの移行計画を策定、実施すると、利用者は自身のガバナンスの「見える化」を要求されるので結果的に統治水準の向上が期待できる。誤解を恐れないならガバナンスを考慮したクラウド利用はJNSAが指摘する従来型インシデントを減少させる効果が期待できる。
筆者がここで“従来型インシデント”と形容したのには理由がある。クラウド利用が進展し、ポータビリティ・相互運用性が高まり、事業継続・災害対策などの観点も含めて利用者が国を跨いで仮想資源を利用しだすと、法務・電子証拠開示ドメインで、これまで国内で事業が完結してきた利用者にはあまりなじみのないインシデントに直面するようになると予想しているからだ。米国愛国者法(パトリオット法という通称で制定当時、日本でもニュースに取り上げられた)やEUデータ保護指令など、たとえその仮想資源を支えるリソースプールが日本国内にあったとしてもかかわってくる海外の法規が既に存在する。次回以降クラウドと法についても紹介していく。
Copyright © ITmedia, Inc. All Rights Reserved.


クラウドガバナンス現在進行形
関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー