





















従来のネットワークと比較
次世代データセンターネットワークを実現、OpenFlowとは何か?
クラウド時代の新しいネットワーク制御技術として注目を集める「OpenFlow」。本稿では、OpenFlowの仕組みと特徴を紹介する。
仮想化やクラウドコンピューティングの普及がデータセンターの巨大化を推し進める中、データセンターのネットワークも変わりつつある。その取り組みで注目を集めているのが次世代ネットワーク技術「OpenFlow」だ。
オープンクラウドキャンパス クラウドネットワーク研究会とクラウド利用促進機構(CUPA)は2011年8月2日、OpenFlowの勉強会を開催した。本稿では、講演者であるNECの岩田 淳氏とNTTデータ 樋口晋也氏の講演内容を基に、OpenFlowとは何かを紹介してみたい。
データセンターネットワークの課題
NECの岩田氏によると、「多くのデータセンターでは、企業、部門、システム単位で縦割りになったネットワーク機器がサイロ型に構成され、膨大なネットワーク機器コストと運用コストが掛かっている」という。ファイアウォールやロードバランサーといったアプライアンス装置がサイロごとに置かれているため、ネットワーク機器の数が増えるに従い、これらアプライアンスの数も増加していく。運用コストは上がり、障害時の復旧作業も複雑化する。
また、サーバ仮想化がネットワークに与える影響も考える必要がある。サーバ仮想化によってサーバ間のトラフィックが増えればその分ネットワークに負荷が掛かり、システムのパフォーマンスは下がる。さらに、仮想マシン(VM)を止めずに複数の物理サーバ間を移動させるライブマイグレーションを実行すると、移動先のスイッチでVLANやQoS(Quality of Service)の設定、蓄積された統計情報の付け替えなどが手作業で生じる。データセンター内でネットワーク全体が同じVLANに所属していれば問題ないが、当然ながら各社で異なるVLANを使用するため、移動先の物理サーバ内の仮想スイッチや、その物理サーバまでのL2スイッチのVLAN設定をライブマイグレーションのたびに変更する必要がある。
つまり、ネットワークにおいても、サーバ仮想化と連動してサービスの拡張や変更、負荷状況に応じた柔軟な対応が求められているのだ。そのため、物理構成に寄らない仮想的なネットワークでは、スケールアウトやプロビジョニング、障害や負荷に応じた経路制御、効率的なメンテナンスなどが期待されている。
こうした課題を解決する手段としてOpenFlowが注目されている。OpenFlowは、パケットの転送をさまざまな通信プロトコルの制約から解放し、最適なネットワークをプログラミングで構築できるネットワーク制御技術だ。物理サーバと通信するスイッチ間で直接転送経路を設定できるので、最小限のネットワーク機器を経由し、効率的にトラフィックを処理できる点が魅力だ。
OpenFlowの仕組み
OpenFlowの詳細なメリットを紹介する前に、従来のネットワークと比較しながらOpenFlowの仕組みについて触れておきたい。
まず、パケットの経路選択をユーザーがプログラムで制御する仕組みになっている。従来のネットワークは、RFCの規定に従って、パケットをL1から順番にL2、L3と処理していく。一方、OpenFlowでは、パケットが同時にL1からL4の情報を参照する。参照した情報を基に、パケットのどこを書き替えてどこに転送するかをユーザーがプログラムした制御ルールに従って決めるため、最適な経路を選択できる。
次に、従来のネットワークはCプレーンとDプレーンが同一の筺体に格納されていたのに対し、OpenFlowはCプレーンとDプレーンに分離される。OpenFlowスイッチの集中管理を行い、経路制御やパケット書き替えの指示を行うのがCプレーン(OpenFlowコントローラー)で、Cプレーンの指示に従いパケットを書き替えて転送するDプレーン(OpenFlowスイッチ)だ。この2つのプレーン間を通信する制御プロトコルがOpenFlowプロトコルである。このプロトコルは標準化されているためマルチベンダー環境でも対応可能である。
最後に、OpenFlowは通信を「フロー」として識別し、フロー単位で通信経路を制御する。OpenFlowバージョン1.0では、フローはL1からL4までの12種類の情報(タプル)で識別される。
フロー識別に利用可能な12種類のタプル(OpenFlowバージョン1.0)
| レイヤー | タブル |
|---|---|
| L1 | 物理ポート |
| L2 | 送信元MACアドレス、宛先MACアドレス、イーサタイプ、VLAN ID、VLANプライオリティ |
| L3 | 送信元IPアドレス、宛先IPアドレス、IPプロトコル、ToS(Type of Service) |
| L4 | 送信元ポート番号、宛先ポート番号 |
フローに対するアクション
| アクション | 説明 |
|---|---|
| Forward | パケットを指定したポートに転送 |
| Drop | パケットを破棄する |
| Enqueue | パケットを指定したキューに入れる |
| Modify | パケットのフィールドを書き替える |
制御ルールは、ヘッダフィールド(マッチングルール)とそれに対するアクション(4種類)、統計情報で構成される。複数の制御ルールで構成されたものが「フローテーブル」だ。OpenFlowスイッチは、OpenFlowコントローラーによって書き込まれたフローテーブルの制御ルールに従ってパケットを転送する。
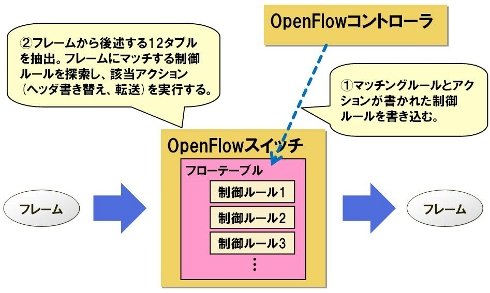 OpenFlowの仕組み(出典:NTTデータ 樋口氏のスライド)
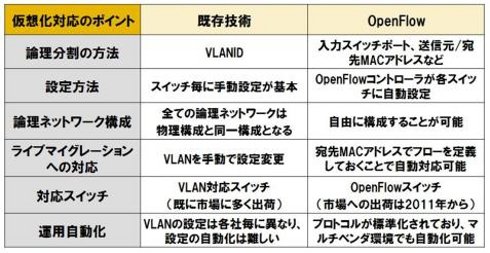 表 既存技術(VLAN)とOpenFlowとの比較(出典:IPA OpenFlowによるネットワーク分離)
OpenFlowの特徴とメリット
続いて、以下にOpenFlowの特徴とメリットをまとめる。
(1)トラフィックの効率化
従来の物理的なネットワークでは、データセンターのサイロ化されたシステムごとに各種ネットワーク機器が階層的に設置され、新たにサーバやユーザーを追加するたびに設定変更などで多くの手間が掛かっていた。OpenFlowでは、ファイアウォールやロードバランサーといったアプライアンス製品をアプライアンスプールにそれぞれ集約できるため、トラフィックに応じてネットワークリソースを動的に割り当てられる。
また、VLANとは異なる方法でネットワークを分離しているので、プロトコルで規定されるVLAN数の上限を超えてネットワークを分離できる。
仮想マシンのライブマイグレーションの際には、サーバの動きと連動してネットワークを自動で追随できる。
(2)マルチネットワークの実現
従来のネットワークでは、物理構成と論理構成が全て同じである必要があったが、OpenFlowでは、異なる構成の論理ネットワークを同じ物理ネットワーク上に構築するマルチネットワークを実現できる。
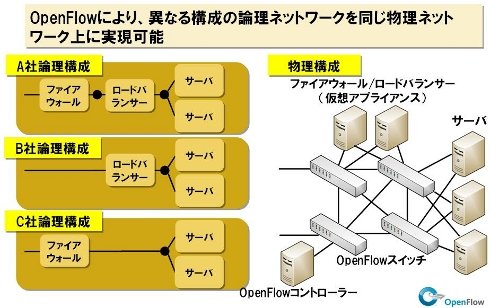 OpenFlowは論理構成が自由(出典:NTTデータ 樋口氏のスライド)
(3)コスト削減
仮想アプライアンスが登場する前は、サイロ化されたシステムごとにファイアウォールやロードバランサーの専用装置が必要となり機器コストが増大していた。OpenFlowでは1つの専用機器を複数のテナントで共有できるので、機器コストを削減できる。また、サーバを追加してもファイアウォールやロードバランサーの再配置や接続構成の変更が不要になり、運用コストも削減できる。
(4)集中制御による一元管理
OpenFlowコントローラーが複数のOpenFlowスイッチを一元管理するため、各OpenFlowスイッチからトラフィックなどの統計値を収集しネットワーク全体を見える化できる(管理が容易になる)。また、集中制御方式の利点を生かし、複数のOpenFlowスイッチを自動設定できる。そして、その設定をGUI化すれば、ベンダーの機器によって設定方式が異なるという問題を解決できる。さらに、OpenFlowコントローラーは、OpenFlowスイッチの故障を自動で検知し自動で迂回させられる。これによって、ネットワークの多重化が可能になる。
OpenFlowの変遷
最後に、OpenFlowの変遷と今後の取り組みに触れておく。OpenFlowの歴史はまだ新しい。OpenFlowは、2008年ごろからスタンフォード大学を中心とするOpenFlowスイッチコンソーシアムで標準化の研究開発が進められている。2009年12月にはOpenFlowプロトコルのバージョン1.0、2011年2月にはバージョン1.1がリリースされた。この時点で、基本的なデータセンター向けLAN仕様はおおよそ完成している。
2011年3月にはOpen Networking Foundation(ONF)が設立され、Facebook、Google、Microsoft、Verizon、Yahoo!、ドイツテレコムといったボードメンバーの他、Cisco Systems、HP、IBM、NEC、VMware、NTTなど17社がメンバーに加わった。NTTデータの樋口氏は「ONFの設立は、OpenFlowの研究段階が終わったことを意味する。今後は、産業界への導入に向けた仕様の詳細化、広域ネットワークへの拡張が図られる予定だ」と述べる。
OpenFlowを実装した製品は2011年4月に、NECから世界で初めて出荷され、大規模データセンターなどで稼働している。また、日本通運が2011年2月にNECのOpenFlow対応スイッチ「UNIVERGE PFシリーズ」を導入したことも発表されている。
OpenFlow対応製品関連記事
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
2
Microsoft 365導入後も稟議は「Excelをメールで回覧」 承認が止まる理由
-
3
米国防総省で300万人分の個人情報が流出 その「意外な原因」と教訓
-
4
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
5
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
6
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
7
金融・通信で情報漏えいが続出 IPAとJPCERT/CCが情シスに求める緊急点検
-
8
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
9
「レガシーシステム・老朽化システムの運用課題と刷新」に関するアンケート
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー