




















クラウド向け認証製品紹介: Ping Identity編
SaaS 280種以上のSSOを認証連携で実現する「PingFederate」
利用するSaaSが多過ぎてID/パスワードを覚えきれない――。SAMLなどの認証連携技術を使って280種以上のSaaSのSSOを可能にする「PingFederate」は、こうした課題の解決に役立つ。
メールシステムやスケジューラー、顧客関係管理(CRM)など、1つの会社で複数のSaaSを利用するケースも多いだろう。利用するSaaSごとにID/パスワードが異なり、さらに社内システムにも別のID/パスワードが求められるとなると、従業員にとってID/パスワードの記憶や管理は大きな負担となる。シングルサインオン(SSO)製品やIDフェデレーション製品が解決策となるが、社内システムしかSSOの対象にできない、利用可能なIDフェデレーション技術が限られる、といった課題がある。
こうした課題を解決すべく、社内外の幅広いWebアプリケーションのSSOを可能にしたのが、米Ping Identityの「PingFederate」だ。
連載:クラウド向け認証製品紹介
製品の概要:IDフェデレーションで280種以上のSaaSのSSOを実現
PingFederateがSSOの対象にすることができるのは、IDフェデレーション技術を利用可能なSaaSである。具体的には、米Microsoftの「Office 365」や米Googleの「Google Apps」、米salesforce.comの「Salesforce CRM」、サイボウズの「cybozu.com」など、世界280種以上のSaaSのSSOを実現できる(図1)。
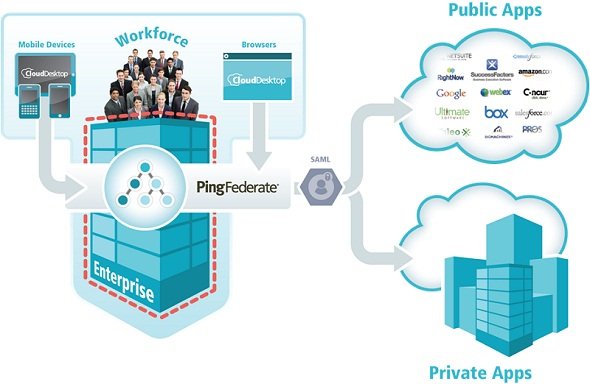 図1:PingFederateは、SAMLなどのIDフェデレーション技術を利用し、複数のSaaSのSSOを実現する(出典:Ping Identityの製品資料)《クリックで拡大》
ユーザー企業のディレクトリサーバやWebアクセス管理(WAM)製品などと連携させることで、社内システムもSSOの対象に加えることが可能だ(WAM製品については「【製品動向】『付せんでID管理』を一掃するシングルサインオン(SSO)」を参照)。連携の設定は、専用のWebベースの管理コンソールから作成/変更できる(画面1)。
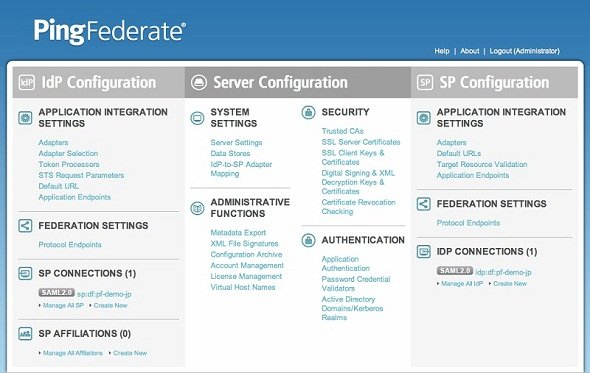 画面1:PingFederateの管理コンソール《クリックで拡大》
SaaSや社内システムへのログインには、既存のログイン画面やポータル画面を利用できるのに加え、スマートフォンやタブレット向けの画面を備えた「CloudDesktop」という専用ツールも用意する(画面2)。CloudDesktopは、同社がSaaS形式で提供するIDフェデレーションツール「PingOne」の1機能だ。CloudDesktopを含むPingOneは、PingFederateと同一ライセンスで利用できる。
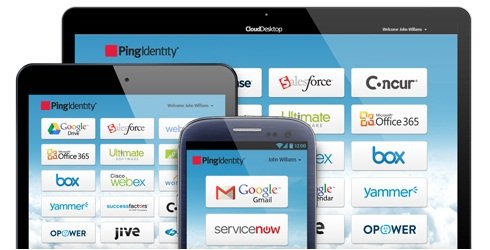 画面2:CloudDesktopは、クライアントPCやスマートフォン、タブレットの画面サイズに合わせて画面のレイアウトを変更する(出典:Ping Identityの製品資料)
多様なIDフェデレーション技術が利用可能
PingFederateは上述の通り、WAM製品をはじめとする一般的なSSO製品とは異なり、IDフェデレーション技術のみでSSOを実現する。そのため、SSOの対象にできるのは、IDフェデレーション技術を利用可能なWebアプリケーションに限られる。PingFederateで利用できる主要なIDフェデレーション技術は以下の通りだ。
- Security Assertion Markup Language(SAML) 1.0/1.1/2.0
- OpenID
- OpenID Connect
- OAuth
- WS-Federation
- WS-Trust
- System for Cross-domain Identity Management(SCIM)
WS-Trustを利用可能にすることで、Webブラウザだけでなく、「Microsoft Outlook」などのクライアントソフトウェア経由でOffice 365を利用する場合にもIDフェデレーションをできるようにした。多くのSSO製品で利用可能なWS-Federationの場合、WebブラウザからOffice 365を利用する場合しかIDフェデレーションができない。「多様な利用シーンで問題なくSSOできるようにするには、WS-Federationだけではなく、WS-Trustも利用できることが重要だ」と、Ping Identityの日本及びアジア太平洋地域担当ディレクターである近藤 学氏は語る。
SAMLは、過去のバージョンである1.0、1.1も利用できる。「ベンダーによっては、SAML 2.0を利用可能にした途端、SAML 1.0など過去のバージョンをサポートしなくなることがある」と近藤氏は語る。だがSAMLはバージョンによって仕様が大きく変わることがあり、特定のSAMLのバージョンしか利用できないシステムもあることから、「過去のバージョンを含めてサポートを継続する」(近藤氏)という。
多くの標準的なIDフェデレーション技術を利用可能にするPing Identityの姿勢は、「当社もSAMLやOpenID Connectといった標準技術策定に深く関わっていることと無縁ではない」(近藤氏)という。独自技術を利用せず、標準的なIDフェデレーション技術のみを利用するので、「ベンダーロックインを回避できるのもユーザー企業にとってメリット」(同氏)だという。
製品の特徴:「Webアプリを1日で認証連携可能にする」SDKを提供
PingFederateを使ったSSOの対象は、SAMLなどのIDフェデレーション技術が利用できるシステムに限られる。そこでPingFederateは、IDフェデレーションができるようにシステムを改修するSDKである「インテグレーションキット」を用意する。
Webアプリケーションのソースコードに数行の専用コードを埋め込んだり、「Apache HTTP Server」などのWebアプリケーションサーバに専用モジュールを導入したりといった作業で、IDフェデレーションを可能にできる。「Webアプリケーションの改修にかかる時間は、半日から1日程度で済む」と、アカウントエグゼクティブ日本担当の三木庸彰氏は説明する。
事例:横河電機やマクニカなど世界1000社が利用
米国の売上高上位100社のうち45社が導入するなど、大手企業を中心に世界1000社以上がPingFederateを利用している。国内では横河電機やマクニカといった大手製造業などが導入済みだ。国内における販売パートナーは、マクニカネットワークスとIIJグローバルソリューションズ。
世界33カ国で事業展開する横河電機は、海外拠点ごとにActive Directoryを運用してアカウント情報を管理している。同社はPingFederateを導入して各拠点のActive Directoryの認証連携を実現。海外ユーザーは、自国拠点のActive Directoryへログインするだけで、日本国内で運用するWebアプリケーションを利用できるようになった(参考:巨大グローバル企業・横河電機が最小限の時間と労力で統合認証基盤を構築できた理由)。
マクニカは、Office 365の導入を機に、社内システムとOffice 365のSSOを実現するためにPingFederateを導入。Active DirectoryとOffice 365の間でIDフェデレーションをしている。合わせてOffice 365への直接ログインを禁止し、認証をPingFederateに一元化することで、なりすましのリスクを抑えた。
今後の方向性:「SCIM」用SDKを提供
「1年に2、3回程度バージョンアップする」(三木氏)というPingFederate。2013年9~10月に実施予定のバージョンアップでは、WebアプリケーションでSCIMを利用できるようにするためのSDKを追加するという。GoogleやSalesforce.comなどのSaaSベンダーが仕様策定に携わっているSCIMは、アカウント情報の作成や変更、削除、同期といったユーザープロビジョニングを標準化する技術である。あるSaaSのアカウント情報を変更した際、他のSaaSのアカウント情報を自動的に変更する、といったことができる。
製品価格:ユーザー数制限なし、大規模ユーザー企業に最適
PingFederateの価格は個別見積もりだが、参考価格は、保守サポート込みの年額利用料金で、1コネクション(IDフェデレーション接続設定の数)当たり300万円程度から。ユーザー単位での課金ではないため、数千人以上などの大規模組織で利用し、かつコネクション数も少ない場合にコストメリットが出やすい。こうした企業の場合、ライセンス価格だけで1000万円以上することが多いWAM製品と比べて割安でSSOシステムを構築できる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
8
AI導入後に発覚する「社内文書を読めない」問題 情シスは何を直せばいい?
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
「Windows 10」が入ったままの“Windows 11未移行PC”に残された延命手段
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
“あのファイル転送”で暗躍するノーウェアランサム
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー