




















今から始める「データセキュリティ」【最終回】
「勝手クラウド」「ビッグデータ」時代にデータを守り抜くには?
新たな技術やトレンドが相次ぎ登場し、変貌を続ける企業情報システム。とはいえ、情報漏えい対策の本質は変わらない。「ビッグデータ」「クラウド」といった新たなトレンドを例に、対策の具体例を示す。
本連載では、情報漏えい事件/事故が多発している現状を踏まえ、特に企業のデータベースサーバや共有ファイルサーバで管理されているデータのセキュリティ対策(データセキュリティ)について、さまざまな角度から紹介してきた。構造化データ、非構造化データといったデータの形態にかかわらず、データセキュリティの実践には基本的なポリシー策定やアクセス監査/モニタリング、ユーザー権限管理などのアプローチが有効であることがお分かりいただけたのではないだろうか。
データセキュリティの原則は、システムではなくデータを中心とした防御策を施すことだ。この方針を徹底すれば、環境変化に耐え得る継続的で一貫したセキュリティ対策が可能になる。連載最終回の今回は、「ビッグデータ」「クラウド」「シャドーIT」といった今後の企業情報システムの変化を表すトピックを取り上げ、これからのデータセキュリティ対策の方向性について紹介する。
連載:今から始める「データセキュリティ」
ビッグデータ環境のデータセキュリティ
企業がやりとりする情報量の増大やコンピュータの処理能力向上に伴い、一企業が従来のデータベース管理システムの性能では処理しきれないほど大量なデータを扱うことも珍しくなくなりつつある。膨大なデータを扱いやすくするため、分散処理ミドルウェア「Apache Hadoop」(以下、Hadoop)に代表される新たなデータ処理製品/技術も充実してきた。
ビッグデータのセキュリティ対策で着目すべきなのは、保持するデータ量もさることながら、扱うデータの質が変化しつつあることだ。
従来の統計解析を中心とするデータ分析では、保有するデータの一部をサンプリングして分析することが多く、活用するデータ量は限定的なものだった。さらに分析対象のデータに匿名化処理やマスキングを施すことで、万が一漏えいした際の影響範囲を限定できた。
一方、現在はビッグデータを見据えたデータ処理システムの進化もあり、マーケティングデータやテキストログなど得られたデータを全て活用して分析することも可能になった。詳細な知見を得るために生データを活用することも珍しくなく、必然的に個人や団体を特定しやすい情報を扱う状況が増える。こうした状況下では、情報漏えい対策の重要性はこれまで以上に高まることになる。
ビッグデータ情報漏えい対策6つのポイント
ビッグデータ環境における情報漏えい対策を検討する際も、基本的な方針はこれまでの連載で紹介してきたものと同じだ。重要なのは以下の6項目である。
- 情報の分類
- ユーザー権限管理
- アクセス監査
- モニタリング
- アクセス制御
- リポーティング
市販のデータベースセキュリティ製品の中には、従来のデータベース管理システムだけではなく、Hadoopのようなビッグデータ環境向けのデータ処理製品を保護対象にできるものも登場し始めた。多様化するデータ処理環境のセキュリティを確保すべく、セキュリティ製品は着実に進化している。
クラウドサービスの普及とデータセキュリティ
情報システムのクラウドサービス移行に伴って発生するセキュリティ課題への対処も重要だ。オンプレミスと比べて低コストで迅速に業務システムを構築できるクラウドサービスは、今後も企業に普及する可能性が高い。ただしセキュリティの観点では、課題も少なからず存在する。
オンプレミス(社内運用型)の情報システムでは通常、データはユーザー企業の拠点に集約して保管しており、データベースサーバやファイルサーバなど特定のポイントで監視をすればデータの不正利用を抑止できた。
一方、企業が利用する情報システムをクラウドサービスへ移行すると、データは一般的にクラウドサービス事業者のデータセンターに保管することになる。データを保管するインフラを主に管理するのはクラウドサービス事業者であり、必然的にユーザー企業の統制が及びにくくなる。
クラウドサービスに重要情報を保管する場合、一般的には各クラウドサービスが用意するアカウントやアクセスログなどの管理機能を利用することになる。だが複数のクラウドサービスを利用する場合、クラウドサービスによって管理インタフェースが異なるなど、一元的な統制は難しいのが現状だ。
セキュリティベンダーも、こうした状況に手をこまぬいているわけではない。複数のクラウドサービスに対して、ユーザー企業独自のポリシーに基づき、一元的なモニタリングやアクセス制御を可能にするセキュリティ製品も登場しつつある(図)。こうした製品を生かすことで、クラウドサービスへの移行を進めても、オンプレミスの情報システムと同様の情報漏えい対策が可能になる。
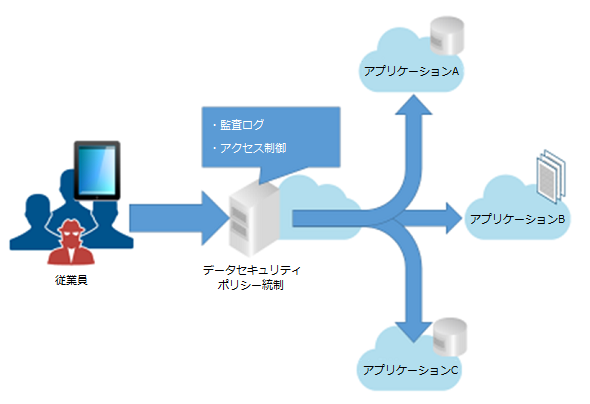 図 複数クラウドサービスの一元管理を実現するセキュリティ製品の例。監査ログやアクセス制御機能を備え、ユーザー企業のポリシーに基づく統一的な管理ができる
シャドーIT対策は「可視化」が第一
クラウドサービスは上述の通り、どうしても管理者の目が行き届きにくい。そのため、従業員がIT部門や会社の管轄下にないIT製品/サービスを無断で利用する「シャドーIT」の温床となりやすい。IT部門の知らないところで、クラウドサービスに機密情報を勝手に保管することが常態化すれば、情報漏えい対策の抜け穴になってしまう可能性が高い。
こうしたシャドーITに対処するには、まずは従業員がどのようなクラウドサービスを利用しているのかを監視する仕組みを整備することが有効だ。幸いなことに、米Impervaのクラウドセキュリティ事業部門であるSkyfenceの「Skyfence Cloud Discovery Tool」をはじめ、社内で利用されているクラウドサービスを診断するツールも幾つか公開されている。シャドーITのセキュリティ対策の第一歩として役立つだろう。
ディレクトリサービスのセキュリティ対策
連載では、データベースサーバやファイルサーバへアクセスするアカウントの権限設定が重要であることを説明した。ここで意外と忘れがちなのが、アカウント情報を一元管理するディレクトリサーバのセキュリティ対策だ。
米Microsoftの「Active Directory」をはじめとするディレクトリサーバを利用し、従業員のアカウント情報を一元管理している企業は少なくないだろう。データベースサーバやファイルサーバのアクセス監査やモニタリングをいくら緻密にしていても、ディレクトリサーバを適切に保護していないと、外部または悪意のある内部の人間に乗っ取られて情報漏えいを招いてしまう可能性があるのだ。
ディレクトリサーバへの攻撃が、どう情報漏えいにつながるのかを把握するために、攻撃の一例を示そう。攻撃者はまずディレクトリサーバを乗っ取り、そこで管理者権限で一時的なアカウントを作成。そのアカウントに必要なグループ権限などを割り当てる。アカウントや権限自体は“正規”なので、ファイルやデータベースのログにも「正規ログイン」として記録される。それゆえ不正が発覚しづらく、堂々と企業の情報を抜き取ることができる、というわけだ。既存のアカウントが乗っ取られた場合以上に、深刻な情報漏えいを引き起こす可能性があるといえる。
ディレクトリサービスはこのように、情報漏えい対策において非常に重要なポイントとなる。ディレクトリサービスの全変更操作を記録したり、不正な変更操作を監視する機能を持つディレクトリサービス監視製品などのセキュリティ製品が有効だ(画面)。
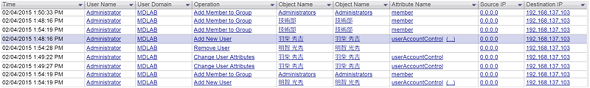 画面 ディレクトリサービス監視製品によるActive Directoryの変更監査ログの一例。不正な変更操作を監視するのに役立つ《クリックで拡大》
情報システムが進化してもデータセキュリティの軸は不変
ビッグデータの活用やクラウドサービスへの移行は、情報システムの変化を表す昨今の象徴的な動きだ。データを取り巻く技術がいかに進化しようとも、データを軸に据えたセキュリティ対策を検討し、実践していけば、環境の変化に耐え得る継続的なセキュリティ確保が可能になる。
データセキュリティの目的は、企業や組織が保持している情報資産が本来あるべき状態で管理されていることを担保することだ。その目的を果たすには、データが組織の中でどのように利用されているかを全て把握する仕組みを構築することが重要になる。連載で紹介したデータベース監査、ファイルアクセスの監視、ユーザー権限管理などの一連の対策は、データの利用状況を明確にし、企業のポリシーを適切に判断する際の重要な手掛かりとなるはずだ。
執筆者紹介
桜井勇亮(さくらい ゆうすけ) 株式会社Imperva Japan
Imperva Japanテクニカル・ディレクターとして、ユーザー企業のニーズに合わせた情報システム堅牢化策を提案している。また、さまざまな現場経験を踏まえ、機密情報保護をはじめ、新たな局面を迎えているデータセキュリティに関する国内ユーザーの知識向上を後押ししている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[コパード株式会社] 約9割が負担を実感 Salesforceのテスト業務に関する実態調査で見えた課題とは -
市場調査・トレンド
[コパード株式会社] 「Salesforce」開発・運用におけるAI活用実態調査レポート -
事例
[テクバン株式会社] 1画面でITサービスデスク業務が完結 太陽ホールディングスに学ぶデバイス管理 -
製品資料
[デジタルサーカス株式会社] ライセンス無料 Drupalベースの「多言語ECサイト開発用パッケージ」の実力は? -
製品資料
[デジタルサーカス株式会社] 日本発グローバル企業用Drupal「Risley(リズリー)」の実力とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
3
IT製品の導入に関するアンケート「セキュリティ」編
-
4
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
5
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
6
見落としが多発、AI普及&データ急増に伴うネットワーク課題の意外な原因とは?
-
7
【専門家に聞く】シャドーAIや過剰共有のリスクを防ぎ、安全に生成AIを活用するポイントとは?
-
8
【コスト分析】事例が示す中堅・中小向けERPの最適コスト構造
-
9
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
10
IT製品の導入に関するアンケート「サーバ&ストレージ」編
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー