




















ネットワークアクセス制御(NAC)の基礎知識【前編】
スマートフォンの“勝手接続”を止めさせるには?
ネットワークアクセス制御(NAC)製品を使用すれば、不正なデバイスや侵害されたデバイスを社内ネットワークから遮断することができる。本稿では、NACが企業にもたらすメリットについて解説する。
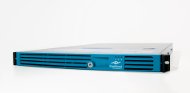 米ForeScout TechnologiesのNACアプライアンス《クリックで拡大》
ネットワークアクセス制御(NAC)は、エンドポイントのセキュリティを確保することによって社内ネットワークへのアクセスを制御する製品だ。NAC製品は事前に定義されたビジネスポリシーを施行し、このポリシーを満たさないデバイスがネットワークに接続することは許可されない。
NAC関連のセキュリティを実現するテクノロジーやプロセスは、長年さまざまな形式で製品として存在してきた。当初は侵入防止システム(IPS)に組み込まれていたが、ワイヤレスシステムなど他の各種製品に統合されている場合もあった。だが、以前のNACセキュリティは今のように統合された形式では提供されていなかった。前編ではNACの基礎知識をお届けする。
NACとは何だったのか
NACテクノロジーはもともと、企業が物理ネットワークに接続される不正なデバイス(通常は米Microsoftの「Windows」デスクトップPCやノートPC)を検出して排除するために使用されていた。だが、テクノロジーが進化し、ネットワークに接続するデバイスの数や種類が大幅に増加するにつれて、NAC製品はワイヤレスネットワークやモバイルデバイス、BYOD(私物端末の業務利用)、クラウドベースのサービスに対応するよう変化を遂げた。
特にBYODはNAC市場の情勢に大きな影響を与えた。スマートフォンとタブレットをはじめとする私物デバイスの制御が、ここ数年でNAC製品が担う最も重要な役割の1つになっている。その結果、モバイルデバイスに適切に対応するため、NACベンダーはモバイルデバイス管理(MDM)プロバイダーとのパートナーシップを強化するようになった。
MDMプロバイダーとNACプロバイダーがパートナーシップを結ぶと、一般的にモバイル管理モジュールとNAC制御システムの統合が必要になる。MDMプロバイダーがMDM製品をNACと統合すると多くのメリットが生まれる。MDMソフトウェアはシステムに登録済みのデバイスしか認識しない。だが、NACと統合することで、ネットワークに接続する新しいデバイスも認識できるようになる。
また、MDMが制御するのはアプリケーションへのアクセスと暗号化の実施のみで、ネットワークアクセスは制御の対象にならないことが多い。NACとの統合により、モバイルデバイスにもデスクトップPCやノートPCと同じポリシーを施行したりアクセス制御を適用したりすることが可能になる。また、ネットワークアクセスを許可する前にMDMエージェントをインストールすることもできる。さらに、統合によって管理対象のシステムが1つになるので、MDMポリシーとNACポリシー間の競合が少なくなる。
ネットワークアクセス制御が必要な理由
NAC製品が便利なのは、社内ネットワークに接続しているさまざまなエンドポイントを企業が制御でき、不正なデバイスや侵害されたデバイスから身を守れるからだ。NACは、事前に定義されたポリシーを施行する。ネットワークに接続するエンドポイントは、前提条件を満たしている必要がある。前提条件には、デバイスの種類、最新パッチ適用の有無、ウイルス対策ソフトウェアの有無などが含まれる。
NAC製品はあらゆる規模の企業で使用できる。だが、特に便利なのは従業員数が多く、各種デバイス(スマートフォン、タブレット、ノートPCなど)を使用している組織だ。さらに、多くのサテライトオフィスを抱え、IT部門がネットワークアクセスを保護するのに莫大な労力を費やしている企業にも役立つ。
ネットワークアクセス制御の仕組み
NAC製品を導入すると、すぐにネットワークに接続されている全デバイスが検出および分類される。そして、企業のセキュリティチームが事前に構成したコンプライアンス規則に基づいてデバイスに対処する。「対処」とは、デバイスのネットワークへのアクセスを有効にすることだが、どの種類/レベルのアクセスをどのデバイスに許可するかきめ細かく制御される。これらの制御は、中央制御システムで定義されたポリシーによって行われる。
例えば、ポリシーは、米Googleの「Android」を搭載した全てのスマートフォンとタブレットを拒否したり、最新のサービスパックがインストールされていないWindowsを搭載している全てのデバイスを拒否したりするように定義できる。管理者はMACアドレスのホワイトリストに基づいてデバイスをブロックすることもできるので、不正なデバイスがネットワークに接続しにくくなる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー