




















ポリシーベースの制御は不可欠
社会常識として知っておきたい無線LANセキュリティ技術
ほとんどの企業ではネットワークへのアクセスにWi-Fiを使用することが好まれる。このWi-Fiを保護するのが情報セキュリティの役目だ。
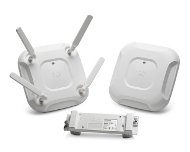 オフィスのネットワークは無線LANが標準に(写真はシスコシステムズのアクセスポイント「Cisco Aironet 3700」)《クリックで拡大》
Wi-Fiは15年という長い年月を掛けて着実に進化している。当初は家庭だけで使用されていたが、オフィスでも使用されるようになり、多くの企業でこれまでネットワークアクセス方法として主流だったイーサネットに取って代わることとなった。
企業のWi-Fi導入は、2014年に販売された1億7600万個のアクセスポイント(AP)のうち18%を占める「IEEE 802.11ac」によってさらに加速している。Wi-Fiは従業員のネットワークへの接続方法だけでなく、通信を保護する方法にも変化をもたらしている。Wi-Fiのセキュリティはもはや拡張機能ではなく、セキュリティポリシーを施行する上で不可欠なものとなっている。本稿では、企業がこのネットワークセキュリティの変化に対応する方法を紹介する。
「デバイス」から「人」「目的」「場所」へ
数年前まで、Wi-Fi導入のセキュリティは、リンク層を暗号化することで確保していた。最初に採用された暗号化方式は「Wired Equivalent Privacy(WEP)」。その次に採用されたのが「Wi-Fi Protected Access(WPA)」と「Temporal Key Integrity Protocol(TKIP)」だった。その後、「Wi-Fi Protected Access 2 and Advanced Encryption Standard(WPA2/AES)」が登場した。だが、WPA2と「事前共有鍵(PSK)」または「IEEE 802.1X」アクセス制御の組み合わせは、約10年前から「Wi-Fi CERTIFIED」ロゴを取得している全ての製品でサポートされている。同様に、以前は無線侵入者を寄せ付けないようにするためにWi-Fiスニファや手動の実地調査(サイトサーベイ)に頼っていた。だが、今では完全に自動化された無線の侵入検出および防止システム(WIDS/WIPS)が主流となり、あらゆるエンタープライズクラスの無線LAN製品で見られるようになっている。
これらは主に無線特有のテクノロジーとして存続しているが、今では単純に認証の基盤としての役割を果たしている。例えば、802.1Xは無線と有線のLANアクセス制御の基盤を形成している。WIPSによる封じ込めを頻繁に実行すれば、疑わしい攻撃者が無線/有線のネットワークに接続したときにブロックできる。セキュリティポリシーが定める内容は、「デバイスがどう接続するか」ではなく、「誰が、どのような目的で、どこで接続するか」ということに次第に変わりつつあるのだ。
Wi-Fi導入とポリシー施行
多くの大企業が包括的な単一のセキュリティポリシーを作成して施行する方法を模索している。そう話すのは、米Aruba Networksで製品とソリューションマーケティング部門のシニアディレクターを務めるオゼール・ドンドゥルマジョール氏だ。
「ある医師の例について考えてみよう。彼が食堂にいるときは単にインターネットにアクセスできればいい。だが、職場ではインターネットに加えて患者のデータにもアクセスする。それ以外のリスクの高い場所で仕事をするときには、いつも以上に気を付ける必要がある。この全てを網羅する単一のポリシーの草案を作成し、施行ツールを使用して草案を実際のポリシーにする方法が必要だ」とドンドゥルマジョール氏は語る。
この種の統合セキュリティポリシーを施行するのに役立ち、企業が独自の裁量で使用できるツールは多数存在する。例えばID管理サービス、Webアプリケーションファイアウォール(WAF)、モバイルデバイスとアプリケーションの管理ツール。セキュリティが確保された有線スイッチポートとAP、位置情報サービス、ゲストアクセスサービスなどもある。だが、この単一ポリシーのビジョンを実現するには、段階的なプロセスを踏むのが望ましい。まず目標のポリシーから始めて、その後に不可欠な要件を施行するためのツールを利用する。それからポリシーの細かさや脅威耐性、ユーザーの生産性を高める別のツールを使用するといいだろう。
ID管理はアクセス権と要件を、デバイスやネットワーク接続ポイントではなくユーザー個人とその役割に結び付けることで、セキュリティポリシーを推進する。上述のシナリオでは、ポリシー主導の条件に基づいて就業時間中に変化するアクセスレベルを医師に与える。
それらのアクセス権を監視および実装するのがファイアウォールやスイッチ、APだ。スイッチとAPが、VLANとSSIDによる大規模なネットワークのセグメント化を実行する。また、これらの末端のデバイスはネットワークトラフィックも簡単にフィルタリングすることが可能だ。例えば、医師がインターネットと患者データのどちらにアクセスするか判断できる。だが今日のモバイルアプリケーションの複雑さとそれに伴うリスクを考えると、WAFを使用するのが望ましい。WAFを使用することでリスクを軽減し、マルウェアの侵入を防いでデータ漏えいを防止するさらに細かいポリシーを施行することができる。
また、モバイルデバイスとアプリケーション管理ツールを活用することで、デバイスの種類、所有者、信頼性などをポリシーベースで制御できる。例えば、医師がスマートフォンとタブレットの両方を1日持ち歩いて使うとしよう。この場合、単一のポリシーが支給されたタブレットと私物スマートフォンに別々のアクセス権を適用する。また、患者データにアクセスする場合には各デバイスにセキュアコンテナがインストールされていることが条件となる。
さらに、昨今では、ジオフェンシングなどの技術を使用して位置情報サービスを活用し、指定の場所やその中の承認された領域へのアクセスを制限するポリシーも見られる。位置情報サービスは、米Appleの「iBeacon」のような新技術を活用し、別個に、またはネットワークインフラとの統合によって(特に屋内での)精度を高めながら拡大している。上述の例では、医師が所有するタブレットは現在地を認識する。病院と食堂のどちらにいてもWi-Fiで接続している点は同じだが、動作は適宜変化する。
最後に、ゲストアクセスサービスは、セキュリティポリシー施行においてますます重要な役割を果たすようになっている。これはゲストだけでなく私物デバイスなどを使用している従業員にとっても重要だ。具体的には、ネットワークインフラを使用して登録ポータルに新しいデバイスを手動または自動でリダイレクトすることができる。登録ポータルでは、従業員は自身のデバイスを登録し、利用規約に同意する。そして、デバイスの証明書を受け取ると、安全なWi-Fi接続を利用できるようにデバイスがプロビジョニングされる。ネットワークに接続したら、モバイルデバイスのセキュリティを強化するための追加のステップが実行されることがある。例えば、承認と認証が行われた医師のモバイルデバイスにセキュアコンテナやアプリケーションを導入する作業などだ。
今から未来に備える
上述の柔軟なモバイルセキュリティポリシーを実現するネットワークテクノロジーには、何年も前から存在しているものもあれば、比較的新しいものもある。どのテクノロジーも、ネットワークを活用してセキュリティポリシーを施行するのに役立つ。そして、Wi-Fi導入に固有のリスクを認識し、ユーザーのニーズを満たす総合的なフレームワークでリスクに対処する。無線LANの普及拡大に伴い、企業はこの種のアプローチを受け入れ、どのような場所でも安全なモビリティを実現して強化しなくてはならない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー