




















検知免れる寄生虫
不正アクセスを防ぐはずのセキュリティ製品、実は攻撃者を支援していた?
攻撃者がマルウェアを使わずに盗んだ認証情報を利用し、検知されずにデータを抜き取っている実態が明らかになった。どのように対策すればよいのかを紹介する。
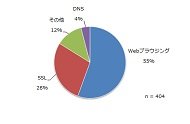 国内企業における、アプリケーション/通信機能別に見たマルウェアの攻撃経路(出典:Palo Alto Networks「アプリケーションの使用および脅威分析レポート」2014年5月版)《クリックで拡大》
マルウェアやソフトウェアの脆弱(ぜいじゃく)性は幾度となく大きな注目を集めている。だが最新の報告書によると、攻撃者は、盗んだりハッキングしたりしたクレデンシャル(認証情報)を使い、アクセス管理製品の設定ミスを突いて、重要なデータを発見し抜き取っている。
米Dell SecureWorksのセキュリティ研究分析部門「Counter Threat Unit」(CTU)の報告によれば、マルウェアを使わずに「寄生する」やり方で優位に立とうとする攻撃者の手口が増加傾向にある。
CTUの上級セキュリティ研究者フィル・バーデット氏によると、攻撃者はこうした手口を使うことで、不正行為をしている間も、事後の捜査においても、不正侵入の検知を免れている。
バーデット氏は、「必要なエンドポイント機器がなく、攻撃者の行動も把握できない状況では、組織が不正行為と通常のIT業務を区別するのは難しい。システム管理者がトラブルシューティングやシステムへのパッチ適用に使っている正規のツールも、攻撃者が水平移動してデータを抜き取る目的で使われている」と話す。
CTUの調査では、攻撃者がエンドポイント管理システムやセキュリティ管理サーバを利用してシステム間を移動し、知的財産やクレジットカード情報を盗み出している実態が明らかになった。
バーデット氏は次のように語る。「攻撃者は非常に巧妙だ。標的とするシステムで任意のコマンドを実行するために、こうした信頼関係を利用する。会社を守るために使っているまさにそのセキュリティシステムが、攻撃を支える目的で利用されかねないということを、セキュリティチームは認識しなければならない。従って、そうした価値の高いセキュリティシステムの監視に特別な注意を払い、不正行為を見つけ出す必要がある」
ただし究極的には、2要素認証やユーザー権限の制限、特権アカウント利用の監査といったアクセス管理対策の強化によって、問題の多くは回避できていたはずだとCTUは指摘する。
「われわれは組織に対し、最小権限の原則を全アカウントに適用して、仕事でシステムやデータにアクセスする必要があるユーザーにのみアクセスを許可することを奨励している。技術的には、特権アカウント管理システムを活用して価値の高い認証情報を頻繁に更新し、利用価値を制限することが望ましい」(バーデット氏)
同氏によれば、情報セキュリティでは攻撃者が使うマルウェアなどの専用ツールばかりに注目が集まりがちだ。だが、相手がどのような手口で攻撃を実行できる態勢を確保しているかにもっと注目する必要がある。
「これまでのセキュリティコントロールでは、主にバックドアやバックドア関連のネットワークトラフィックに照準を絞っていた。しかし、バックドアは目的を果たすために使われるツールにすぎない。攻撃者はシステムに不正侵入した時点で目的を完遂するのではなく、データの取得に成功する、あるいは攻撃を完了することで目的を達成する。組織は攻撃者が目的を果たすために使うツールだけでなく、行動を妨害することに注意を向ける必要がある」。バーデット氏はこう勧告する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
4
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
-
5
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
-
6
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
7
Microsoft製品でここまで自動化できる 情シスがやめられる手作業10選
-
8
昭和大学病院がeICUを導入、ICUの患者情報を遠隔地で一括管理
-
9
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
-
10
Windows XPにもパッチを提供 脆弱性「BlueKeep」はなぜ危険か
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー