





















実トラフィックが語る「セキュリティ脅威の真実」【第2回】
会社で見つかるマルウェアは年間2000種以上――実トラフィックで明らかに
どのようなマルウェアが国内企業を襲っているのか。脆弱性を悪用した攻撃のうち、主要なものは何か。実トラフィックを基にこうした疑問を明らかにしつつ、有効な対策を示す。
第1回「『OneDrive』やメールも危険? 攻撃者が狙う情報共有系アプリ5種」に引き続き、国内企業のネットワークに次世代ファイアウォールを接続して収集した生のデータを基に、最新の脅威について解説していきます。今回焦点を当てるのは、実トラフィックで明らかになったマルウェアと脆弱性攻撃(エクスプロイト)の侵入経路です。
連載:実トラフィックが語る「セキュリティ脅威の真実」
国内企業を襲うマルウェアの真実
国内企業404社を対象に、2013年3月~2014年3月にかけて実施した今回の調査。発見したマルウェアの総数は約90万件で、1社当たりに換算すると平均2200件にも上りました。そのうち3割以上は重大度が「critical(重大)」に分類され、ほとんどが攻撃用サーバであるコマンド&コントロールサーバ(C&Cサーバ)と通信するボットネットやスパイウェアでした。
マルウェアの攻撃経路を見てみると、55%がWebブラウジング、28%がSSL、4%がDNSでした(図1)。日本におけるマルウェアの侵入経路は、グローバルの結果と大きく異なります。グローバルでは、97%が“Unknown-UDP”、つまり未知のUDPトラフィックでした。そのほとんどを占めたのが、「ZeroAccess」(別名「Sirefef」)という、ボットネットを構成するrootkit型のマルウェアです。ZeroAccessは今回の調査期間、グローバルで猛威を振るいました。ZeroAccessによるボットネットは2013年12月5日、米Microsoftと捜査当局により閉鎖されています。
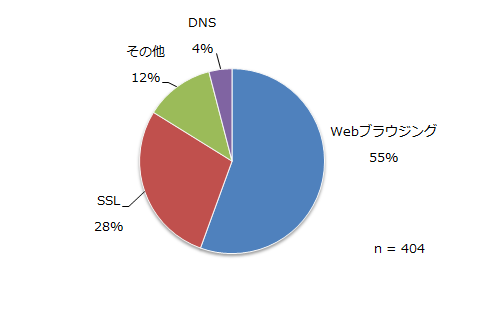 図1 国内企業における、アプリケーション/通信機能別に見たマルウェアの攻撃経路(出典:Palo Alto Networks「アプリケーションの使用および脅威分析レポート」2014年5月版、数値は小数点以下第1位を四捨五入)
国内では割合が少ないですが、グローバルではDNS経由のマルウェアもWebブラウジングと同じくらい発見されています。攻撃経路としてDNSにも注目する必要があるといえるでしょう。
エクスプロイトの攻撃経路
エクスプロイトに関して経路別のデータを見ると、DNS、Webブラウジングに加え、ファイル共有プロトコルのSMB(Server Message Block)を使ったSMBサービス、通話制御プロトコルのSIP(Session Initiation Protocol)を使ったアプリケーション/通信機能(以下、SIPプログラム)の4つの経路が、全体の攻撃検知回数の8割弱を占めました。
DNSとSIPプログラムに関しては、パスワードを不正取得する「ブルートフォース攻撃」がほとんどで、SIPプログラムではシステムを停止に追い込む「サービス拒否攻撃(DoS攻撃)」もかなりの数がありました。ブルートフォース攻撃は、パスワードや暗号鍵を総当たり的にさまざまな文字列で試して不正取得する攻撃です。その目的はパスワードクラッキングですが、認証サーバのリソースが不必要に消費されるので、DoS攻撃の側面も持っています。
Webブラウジングでは、アプリケーションへの入力時にSQL文を挿入してデータベースを不正に操作する「SQLインジェクション攻撃」が最も多く、他にコード実行とブルートフォース攻撃も多く検出しました。SMBサービスで多かったのもコード実行とブルートフォース攻撃です。
調査対象の国内企業全体では、1000種以上のアプリケーションや通信機能の利用を確認しましたが、エクスプロイト攻撃の96%が攻撃経路として利用したのは10種に限られます。そのうち9種は、どの組織でも利用されるビジネス上重要なアプリケーションや通信機能でした(図2)。
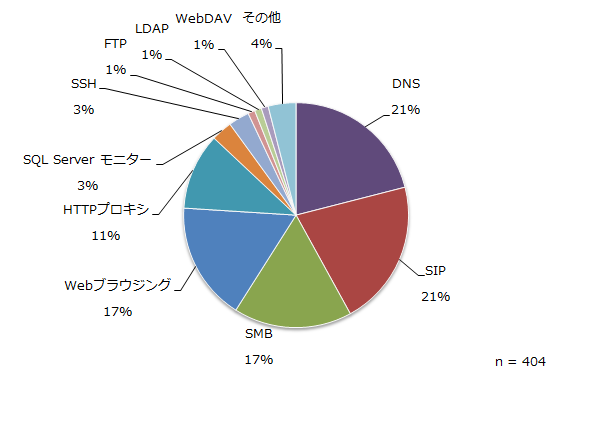 図2 国内企業における、アプリケーション/通信機能別に見たエクスプロイトの攻撃経路(出典:Palo Alto Networks「アプリケーションの使用および脅威分析レポート」2014年5月版、数値は小数点以下第1位を四捨五入)
対象となりやすいDNSとSMB
企業が使用するアプリケーションや通信機能は多くの場合、インターネットゲートウェイに置かれた侵入防止システム(IPS)などのセキュリティ製品よりも内側であるLAN側で動作します。今回発見したエクスプロイトの多くが、社内で利用されるアプリケーションや通信機能を攻撃対象としていたことから、発信元は社内のクライアント端末であると推測できます。標的型攻撃の一部として、ある内部端末がマルウェアに感染し、攻撃用ソフトウェアがインストールされ、他の内部端末に対してエクスプロイトを実行したと考えられます。
ネットワークのさまざまな重要情報を持つDNSとSMBサービスは、攻撃者がターゲットにしがちです。DNSサーバはネットワークにある他のサーバに関するさまざまな情報を持っています。SMBサービスは、米Microsoftの「Windows Server」をはじめとする多くのサーバ製品でファイル転送のために使われます。これらを悪用されると、組織にとって非常に大きな脅威となります。
SMBサービスを介した攻撃例としては、「SMB NTLM Authentication Lack of Entropy Vulnerability(SMBのNTLM認証におけるエントロピー不足の脆弱性)」(参考:CVE-2010-0231<Common Vulnerabilities and Exposures>)を悪用したエクスプロイトがグローバルで最も多く検出されました。また、SMBサービス経由の攻撃全体の半数以上が、このエクスプロイトでした。国内でも相当数が検出されたこの脆弱性は2010年に発見され、既にパッチも出ています。
コンピュータの世界で「エントロピー」という用語はランダムであることを指します。上記の脆弱性でいうエントロピー欠如とは、SMBサービスの認証メカニズム、特に暗号化におけるランダム性の欠如を表します。この脆弱性は、SMBサービスの「チャレンジ・レスポンス認証」(※)で使用する疑似乱数生成器(PRNG)の欠陥に起因します。
※ チャレンジ・レスポンス認証:パスワードを直接やりとりしない認証手段の1種。ユーザーは、サーバから送信されたランダムな文字列(チャレンジ)とパスワードを組み合わせてハッシュ値(レスポンス)を計算し、サーバへ送信。サーバ側でも同じチャレンジコードと保存しているパスワードからハッシュ値を計算。その値が受信したレスポンスと一致すれば、ユーザーが正しいパスワードを利用していると判断する。
この脆弱性を悪用するエクスプロイトは、サーバが重複したチャレンジを生成するまで繰り返し認証試行をするという攻撃手法を取ります。攻撃者は攻撃に成功すると、ファイルへの読み書き権限を持つ許可されたユーザーとしてSMBサービスを利用できるだけでなく、「DCP/RPC」によるリモートコード実行も可能になります。DCP/RPCは、プロセスのネットワーク間通信を可能にする技術であるRPC(Remote Procedure Call)の一種で、分散処理ソフトウェア群の「DCE(Distributed Computing Environment)」に含まれます。
DNSやSMBサービスを介した攻撃への対策は、以下の手順で進めることを推奨します。
- SMBサーバにパッチを当て、最新バージョンにする
- 「セキュリティセグメンテーション」(詳細は後述)を適用し、DNSリゾルバ(DNSサーバに問い合わせるクライアントプログラム)とSMBサービスの利用を、LAN内や信頼するユーザーのみに制限する
- IPSなどのセキュリティ製品を導入し、悪意あるIPアドレスのブラックリストを作成する
「セキュリティセグメンテーション」の重要性
今回発見されたエクスプロイト攻撃の多くは、ボット化した内部端末を送信元としていました。対策としては、ユーザー識別と併せて、アプリケーションやサービスを分離するセキュリティセグメンテーションが有効です。
セキュリティセグメンテーションでは、セキュリティの対象を分割し、ネットワークへのアクセス手段を最小限にします。万一外部から攻撃されてしまった場合でも、そのセグメントだけの影響にとどめることができ、被害も小さくなります。これは国内大手教育事業者で発生した情報漏えい事件でも問題となった、企業内部や外部委託会社による犯罪の対策としても有効です。
ただし、こうしたアプローチにも限界があります。ネットワーク構造をシンプルにして高速化を図ったり、仮想化を使ったりする目的で、多くの企業がWANも含めた全ての内部ネットワークをオープンでフラットなものへと拡張する中、セキュリティの確保が難しくなり、それに掛かるコストも高くなっています。内部ネットワークに対してもインターネットと同様、次世代ファイアウォールなどのセキュリティ製品で可視化や制御をすることが理想です。
メールやファイル共有、ソーシャルメディアなどの情報共有系アプリケーションを介して配信される既知のエクスプロイトに対しては、以下のような能動的なコントロールが比較的容易にできます。
- 全てのデスクトップアプリケーションについて、ベンダーが提供するセキュリティ更新プログラムが最新であることを確認し、自動更新するようにエンドユーザーを教育する。例えば、攻撃ツール「Blackhole Exploit Kit」をインストールするコード実行型のエクスプロイトは何年か前のものであり、脆弱性を修正するパッチが既に用意されている
- アプリケーションの更新ができない場合、リスク軽減のために最新のIPSやエンドポイントセキュリティ製品を導入する
- 情報共有系アプリケーションのトラフィックを選択的に復号して検査する。情報共有系アプリケーションの多くは、データをSSL暗号化セッション経由で送信する
次回は、企業で使われているアプリケーションや通信機能におけるSSLの使用率を紹介します。併せて、SSL暗号化ライブラリ「OpenSSL」の脆弱性であり、今後継続して対処が必要となる「Heartbleed」のリスクについて解説します。
三輪賢一(みわ けんいち) パロアルトネットワークス合同会社
外資系ネットワークおよびセキュリティ機器ベンダーのプリセールスSEを15年以上経験。現在は次世代ファイアウォールおよびエンタープライズセキュリティを提供するパロアルトネットワークスでSEマネージャーとして勤務。主な著書に『プロのための図解ネットワーク機器入門(技術評論社)』がある。
Copyright © ITmedia, Inc. All Rights Reserved.


実トラフィックが語る「セキュリティ脅威の真実」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
テレワークやBYODでリスクが拡大、デバイスの多様化を弱点としない管理方法とは
-
7
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
8
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
9
「有線LAN環境」に関するアンケート
-
10
「業務改善とツール活用」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー