




















分散アプリケーションのライフサイクル管理で前進
運用管理機能を強化した「Docker」、IT部門のお墨付きを得られるか?(1/2 ページ)
Dockerは2015年11月、運用や管理を向上させるオンプレミスのCaaS(Containers as a Service)ソリューションとともに、Dockerコンテナのセキュリティ強化を発表した。
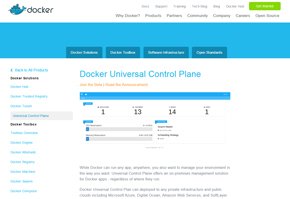 Docker Universal Control Plane(出典:DockerのWebサイト)《クリックで拡大》
開発者の間で急速に普及が進んでいる米Dockerのオープンソースコンテナ管理ソフトウェア「Docker」。その勢いに乗ってエンタープライズ市場におけるコンテナ技術の包括的なサプライヤーを目指す同社は、運用に焦点を当てた製品の拡充を打ち出した。
Dockerは2015年11月中旬、スペインのバルセロナで開催した開発者カンファレンス「DockerCon Europe 2015」で、Dockerベース分散アプリケーションのライフサイクル管理を実現するための一連の機能やソリューションを発表した。発表されたのは、Dockerコンテナの新しいセキュリティ機能に加え、任意のインフラを使用した本番環境に分散アプリケーションを展開し、管理するためのオンプレミスソリューション「Docker Universal Control Plane 1.0」など。このソリューションの提供は、参入ベンダーが増えている「Containers as a Service(CaaS:サービスとしてのコンテナ)」分野におけるDockerの新たな展開だ。
関連記事
Dockerとは
Dockerをサポートするサービス
Dockerのセキュリティ
Dockerはこれまで、主に開発者の支援に力を入れてきたので、運用分野への取り組みを大きく進めようとしているのは興味深いと、米調査会社451 Researchのリサーチマネジャーを務めるジェイ・ライマン氏は語る。このことは、市場がある程度成熟してきていることも示している。Dockerが大企業や潜在顧客との対話を重ねていることが背景にあるという。
「Dockerは、企業の運用担当者やIT幹部の要望にもっと応えていこうとしている。IT部門のお墨付きを得られるアプリケーションコンテナを目指しているからだ。それはコンプライアンスとセキュリティのさまざまな要件を全て満たすコンテナということだ」(ライマン氏)
Dockerは、企業のセキュリティ上の懸念に対処するのに必要なことを行っているが、コンテナが仮想マシン(VM)と同様に安全と思われるようになるまでにはまだ遠い道のりがあり、コンテナがマルチテナントで利用される場合は特にそうだと、ライマン氏は指摘する。
「ツールや管理、セキュリティ、そしてVMに寄せられている信頼という点で、コンテナは高いハードルを越えなければならない。企業は愚かではないが、コンテナがVMとほとんどまたは全く同じ機能やセキュリティを備えているという期待があると思う。実のところ、そうではない」(ライマン氏)
ハードウェアベースのセキュリティ機能
DockerCon Europeで発表された新しいセキュリティ機能の1つが、コンテナイメージのハードウェア署名だ。この機能はあらゆるインフラで利用でき、開発時とその後の更新時にコードのデジタル署名を可能にする。イメージ発行者の真正性を確認するためのフレームワーク「Docker Content Trust」をベースに開発された。同じく発表された「Docker Hub」の「Official Repositories」のイメージスキャンおよび脆弱性検出機能も、このフレームワークをベースにしている。この機能はコンテナの内容の適切な理解を目的としている。
ユーザー名前空間によるきめ細かなアクセス制御機能も発表された。この機能では、運用担当者がユーザーグループごとにコンテナの権限を指定できる。これによって、指定したシステム管理者だけがホスト上のルートにアクセスできるようにするとともに、指定したサービスへのユーザーグループのアクセスを制限することが可能だ。
イメージスキャンおよび脆弱性検出機能は、Docker Hubの全てのOfficial Repositoriesで利用できる。名前空間によるアクセス制御機能とハードウェア署名機能は、「Docker Experimental」リリース(正式リリース前のビルド)で提供されている。
「セキュリティ上の問題は、依然としてコンテナ導入の最大の障害となっている。ポータブルコンテナを大量に使う場合は特にだ」と、米調査会社IDCのリサーチマネジャーを務めるラリー・カルバリョ氏は語る。ハードウェアでこの問題に対処するのは賢明だ。一般的に、ハードウェアに侵入するのは難しく、将来、多数のコンテナが使われるようになっても、ハードウェアを利用すれば効率的なセキュリティ対策が可能だからだ。
「コンテナは膨大な数になるので、ハードウェアベースのセキュリティは、彼らが取り組んでおくべきことの1つだった。ソフトウェアレベルでは、あまり大規模なセキュリティソリューションは提供できない。オーバーヘッドが大き過ぎるからだ」(カルバリョ氏)
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー