




















IT部門はモバイルのプライバシー保護を重視すべき
今どきの高校生は「プライバシーを大切にしない会社」には就職しない
新世代の労働者は、セキュリティにおける最も重要なものとしてモバイルのプライバシーを挙げる。プライバシーを軽視する企業は、貴重な人材を逃すリスクを抱えることになりかねない。
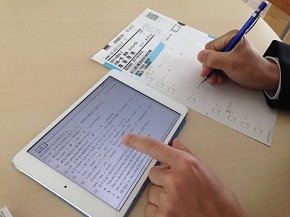 高校生にとってモバイル活用は当たり前に(TechTargetジャパン記事「Z会が『iPad×紙添削』にこだわった理由」)より
「プライバシーは死んだ」――。過去12カ月の間、このフレーズを何度聞いただろう。モバイルのプライバシーをあざ笑い、利便性と情報へのアクセスを好む「ミレニアル世代」(1980年代初頭から2000年代初頭に生まれた人たち)の代表である私自身でさえ、口にしたことがある。自分が頻繁に訪れる店舗が、足を踏み入れた瞬間に大量の売り込みメッセージや通知を携帯電話へ送信してきたとしたら、何か問題でもあるのだろうか。私は気にしない。それは私の人生をより楽にするのだから。
結局のところ、プライバシーは死んではいない。
併せて読みたいお薦め記事
「プライバシー」は死んだのか
学校がなすべきセキュリティ対策は
利便性よりもプライバシーを重視する「センチニアル世代」
私は最近、米調査会社Nemertes Researchのカンファレンス「Navigator 360」に参加した。そこでパネリストの1人が、ミレニアル世代がもはや将来有望な世代ではない理由について語った。今や将来有望なのは、世紀が改まった後に生まれた現在の高校生であり、これから大学に入学して、すぐに労働者となる「センチニアル世代」である。
センチニアル世代とミレニアル世代との最大の相違点の1つは、センチニアル世代がモバイルのプライバシーについて本当に大事に思っていることだ。進歩し続けるモバイル技術にとって、これは何を意味するのだろうか。
ミレニアル世代と同じように、センチニアル世代は主としてどこからでもアクセス可能な環境で育った「モバイルファースト」世代だ。一方で、告発サイト「WikiLeaks」や、米政府の個人情報収集を告発した米中央情報局(CIA)元職員のエドワード・スノーデン氏を見て成長し、プライバシーが後からの付け足しであった場合、何が起こるか目の当たりにしてきた。これには個人的に、経済的に、政治的に与えるダメージも含まれる。
センチニアル世代にとって、プライバシーに勝るものはない。利便性でさえ二の次である。
IT部門はモバイルのプライバシーを大切にする必要がある。なぜなら、従業員がそうだからだ。監視という行為や情報が使用される方法に関して、従業員の感受性は高まっている。だが企業のIT部門は一般的に、「プライバシーに期待すべきではない」というポリシーを掲げる。企業は、その顧客のために必要とされるのと同じ方法で、従業員のプライバシーを尊重すべきである。
企業のモバイル活用の実践者は、プライバシーの保護について何ができるだろうか。幸いなことに、われわれはモバイルのプライバシー保護を徹底するためのさらなる話し合いや、新製品の開発さえ始めている。現在のモビイル活用の最新トピックはID/アクセス管理(IAM)であり、これにまだ目を向けていない組織は注目する必要がある。
IAMは基本的に、仕事は仕事、個人は個人だという考え方を人々に与える。これは、許可されたユーザーのみが特定のシステムへアクセスできるようにしながら、ユーザーの識別情報を認証し、特定のアプリケーションやデータストアへのアクセスを許可する。
またIAMはIT部門を“締め出す”こともできる。従業員が組織のルールに同意する場合、IT部門は彼らの個人的な情報やデータに接触しないことに同意しなければならない。例えば、組織のポリシーには「IT部門がいつでも従業員の携帯電話から企業情報を消去できる」と記載されているかもしれない。その場合でも、IT部門がデバイス全体の情報を消去するには、個人の明確な許可が必要なはずだ。
企業のIT部門は、反対側にあるものがどのようなものか、理解しておく必要がある。万能なセキュリティ対策の切り札は、IT部門が従業員の個人データを管理する権利を有している、ということを意味しない。組織が企業情報に対する管理権のみを所有できるようにするために、仕事と個人とを分離することが重要だ。それは、従業員が別のデバイスを持つことかもしれないし、IT部門が「コンテナ化」(アプリケーションやデータを他のアプリケーションから隔離する技術)や「デュアルペルソナ」(1台の端末に公私の2環境を構築する技術)といった技術を実装することを意味するのかもしれない。
センチニアル世代の台頭と共に、その多くはわれわれの組織のあらゆるところでベビーブーム世代に取って代わるだろう。われわれは今、モバイルのプライバシーに取り組む必要がある。センチニアル世代は、彼らのプライバシーを尊重しない組織のために働こうとはしない。このため人材獲得のための進行中の戦いの中で、明確なモバイルのプライバシーポリシーの欠如は幾つかの企業にとって致命的な打撃となる可能性がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[ゾーホージャパン株式会社] サイバー攻撃からネットワークを守る上で確実に押さえておきたいポイントとは? -
事例
[アルプス システム インテグレーション株式会社] 中小企業でも安心して活用できる「手ごろなSOCサービス」とは? -
製品資料
[株式会社シーイーシー] 脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ -
製品資料
[株式会社オービックビジネスコンサルタント] ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力 -
製品資料
[株式会社オービックビジネスコンサルタント] 動画で知るランサムウェア被害企業のリアル、会計データが無事だった理由とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
-
3
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
4
「データストレージの活用方法」に関するアンケート
-
5
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
6
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
7
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
8
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
9
「データ活用とAI活用の実態」に関するアンケート
-
10
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー