




















クラウド時代の「認証」再考論【第3回】
「IDaaS」は“パスワード認証の悪夢”から逃れるための救世主となるか?(1/3 ページ)
ID/パスワード認証に関わる課題を解消する「フェデレーション」だが、自前でその仕組みを構築するのは骨が折れる。フェデレーションの恩恵を容易に享受できる「IDaaS」の実力に迫る。
連載第1回「“パスワードがない世界”が目前でも『パスワード使い回し』が大問題になる理由」ではパスワードを取り巻く問題を整理し、連載第2回「“パスワード認証の悪夢”から解放する『フェデレーション』の底力」では、その解決策である「フェデレーション」(認証連携)の導入方法について説明した。
フェデレーションは前回説明した通り、これまでオンラインサービス側が担ってきたパスワードの保管や認証を、他のシステムに任せることを可能にする。例えば企業がMicrosoftのオンラインオフィススイート「Office 365」を利用する場合、Office 365のログイン画面ではなく、「Active Directoryドメインサービス」(以下、AD)やLDAPサーバといった社内のディレクトリサービスで認証したいと考えるところも少なくないだろう。これを実現できるのがフェデレーションだ。
今回は、このフェデレーションをオンラインサービスとして提供する「Identity and Access Management as a Service」(IDaaS)を取り上げる。IDaaSはどのような機能を提供するのか、企業にどのようなメリットをもたらすのかを説明する。
併せて読みたいお勧め記事
“パスワード限界論”で再考する「認証システム」の現実解
“パスワードがない世界”が現実に
IDaaSはなぜ登場したのか
IDaaSが誕生した背景には、フェデレーションを導入する上でのハードルの高さがある。フェデレーションを実現するには、パスワードの代わりにオンラインサービスへ送信する許可証「トークン」の送受信や管理を担うサーバを構築・運用する必要がある。会社で保有するサーバ/ネットワーク機器の運用コストや管理者の負担を軽減するためにオンラインサービスを採用したにもかかわらず、認証のためにサーバを運用管理しなければならないのは、本末転倒ではないかと考える人もいるだろう。
セキュリティを意識しながら、導入・運用に掛かるコストを抑え、かつオンラインサービスを利用可能にしたい――。こうしたニーズに応えるべく登場したのが、ID/アクセス管理をオンラインサービスとして提供するIDaaSだ。
IDaaSのメリット1:多要素認証などの豊富なセキュリティ機能で「関所」として機能
IDaaSのメリットは、前述した会社で保有するサーバ数の削減によるコスト軽減だけではない。その他の主要なメリットとして挙げられるのが、充実したセキュリティ機能だ。
オンラインサービスへの不正アクセスを防ぐ1つの解が、複数の認証要素で認証強度を高める「多要素認証」だ。IDやパスワードなどの「知識要素」に加え、トークンや従業員カードなどの「所有要素」、指紋や虹彩などの「固有要素」といった他の認証要素を組み合わせることで、なりすましを防ぎやすくする。
多要素認証を実現するには、一般的にはユーザー企業が専用システムを導入・運用する必要がある。ID/パスワード認証に加えた2要素目の認証要素として一般的なワンタイムパスワードの場合、オンプレミスでシステムを構築・運用するとなると初期導入コストが相当な額になる。例えば1000ユーザーの場合、初年度に掛かるコストが数百万円から1000万円規模になる。もちろん2年目以降も保守費用が必要だ。多要素認証は重要だが、決して安い買い物ではない。
その多要素認証をIDaaSは「当たり前の機能」として提供している。従業員がWebブラウザからIDaaSのログイン画面へアクセスするときに多要素認証を要求し、全ての認証に成功した場合のみIDaaSを利用できる仕組みだ。ワンタイムパスワードを発行可能な無料のスマートフォンアプリケーションを提供したり、SMS(ショートメッセージサービス)によるワンタイムパスワードの送信を可能にしたりしているIDaaSもある。
IDaaSで多要素認証を設定し、かつオンラインサービス側の設定でIDaaSを経由しなければログインできないよう制御することも可能だ。その上でIDaaSのレポート機能を使えば、従業員がどのオンラインサービスへアクセスしているのかを追跡することもできる。まさに「関所」のような役目をIDaaSに担わせることができるわけだ(図1)。
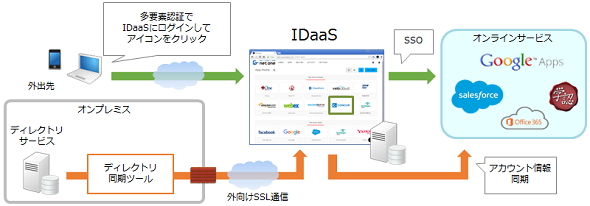 図1 IDaaSは関所のような役目を担う《クリックで拡大》
従業員の安全性と利便性を両立
インターネット経由でIDaaSへアクセスする場合は多要素認証を強制し、一方で社内のディレクトリサービスで認証に成功している場合にはIDaaSへのログインを免除する、といった運用もできる。つまり従業員が社内にいる場合は、ディレクトリサービスへのログインだけで複数のオンラインサービスへのシングルサインオン(SSO)ができるようになる。社内の業務システムでもディレクトリサービスによるSSOを可能にしていれば、社内外を問わずシステムへのログイン操作が不要になり、従業員にとっての働きやすさが格段に向上する。
その他にもIPアドレスに基づくアクセス制御機能を持つIDaaSもあり、例えば社内のIPアドレス以外からのログインを拒否することが可能だ。また正規のデバイスであることを証明するデジタル証明書を発行し、デジタル証明書を持たないデバイスからのログインを拒否する機能を備えたIDaaSもある。
Copyright © ITmedia, Inc. All Rights Reserved.


クラウド時代の「認証」再考論
クラウドサービスを中心とするオンラインサービスの普及やID/パスワード認証の“限界”が、企業の認証システムに見直しを迫る。認証に関する現状の課題を整理し、具体的な解決策を追う。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
肥大化した「SFA」の沼 4カ月でBigQuery×AppSheetの新システムを構築した方法
-
6
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
7
次世代RPA「ハイパーオートメーション」が急成長か Gartnerが予測
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
昭和大学病院がeICUを導入、ICUの患者情報を遠隔地で一括管理
-
10
「何から始めればいい?」 情報漏えい対策で悲鳴を上げる中小企業のリアル
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
4
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
5
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
6
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
「オンプレミス回帰」せざるを得ない“合理的な理由”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー