




















セキュリティ投資は倍増へ
高度化するデータ侵害に“やられっ放し”の医療現場がやっと対策を本格化(1/2 ページ)
2015年は大規模な医療データの侵害があった。2016年は破壊的なランサムウェア攻撃が目立った。そして2017年、医療現場のサイバーセキュリティは巻き返しを見せるかもしれない。
サイバー犯罪者によるデータ侵害が広がり恐怖と混乱が増す中、医療現場のITのサイバーセキュリティには明らかな進歩の兆しが見られると専門家は語る。
医療現場のITセキュリティは、金融や製造など他の業界と比較して長い間資金不足に悩まされていた。だが、この状況は大きく変化している。こう指摘するのは、調査会社Ponemon Instituteの創設者兼会長、ラリー・ポネモン氏だ。
情報セキュリティとプライバシーの専門家である同氏は「医療機関では、2018年にはセキュリティ予算の倍増が予測される。セキュリティ対策の準備が不十分な多くの医療機関は、相当なリソースを投入することになるだろう。2017年、金融サービス企業はサイバーセキュリティへの投資を4~5%増やしている。だが、医療機関のITセキュリティ予算の増額率はその倍で、10%を超える見込みだ。医療機関にとって2017年は巻き返しの年になる」と語る。
2016年のサイバーセキュリティに関する厳しい現実
2016年は、医療機関にとって警鐘となる1年だった。公民権局(OCR)が報告のあった医療データ侵害を管理しているデータベースによると、2016年には医療機関で1500万人以上の保護医療情報(PHI)記録がデータ侵害の被害に遭っているという。
2016年12月中旬までに報告された同年の侵害件数の合計は、2015年から多少上昇している(ただし、大規模なランサムウェア攻撃は除く)。だが、ハッキングインシデントについては57件から93件と63%もの急増が見られ、内部関係者による不正アクセスと不正開示インシデントは101件から119件に跳ね上がっている。一方、保存されているデータの窃盗や損失は減少している。これは恐らく、医療現場のデータ侵害と戦うサービスプロバイダーの進歩によるものだろう。ただし、サイバーインシデントには報告されないか犯罪発生から数年後に報告されるもある。そのため、OCRのデータベースは医療現場におけるデータ侵害の部分的な視点しか示していないのが実情だ。
2016年には、カリフォルニア州マリン郡からミシシッピ州オックスフォードという広範にわたって少なくとも10以上の病院および医療クリニックのデータネットワークが、ランサムウェアによって部分的または完全に機能不全に至った。このデータネットワークには、ハリウッドやワシントンDC地域にある知名度の高い医療システムも含まれていた。
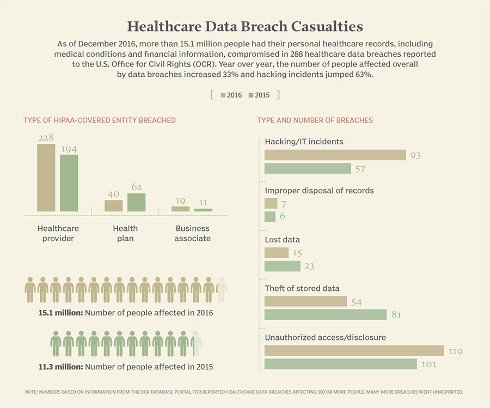 公民権局(OCR)によれば2016年には医療機関で1500万人以上の保護医療情報(PHI)記録がデータ侵害の被害に遭っている《クリックで拡大》
サイバーセキュリティのコンサルティングサービスとテクノロジーを提供するID Expertsの共同創設者兼代表取締役のリック・カム氏は「2016年に医療現場に最も苦痛を与えたものを1つ挙げるとすれば、このようなランサム攻撃である」と言う。
システムがダウンして2日間使用不可能に
医療機関を狙ったランサムウェア攻撃で2016年に最も悪名高いのは、ロサンゼルスのHollywood Presbyterian Medical Center(HPMC)で起きたものだ。同院は有名人などの富裕層が利用する434床を有する救急病院だが、この攻撃によりコンピュータがランサムウェアに感染した後の2~3日間、紙ベースで記録を行うか他の病院に患者を転院させるしかない状況に追い込まれた。同院はネットワークのロックを解除するために、サイバー犯罪者にビットコインで1万7000ドルを支払った。
カム氏によると、サイバー犯罪者がどの病院を標的にしてもランサムウェア攻撃が成功することによる影響は同じだという。メリーランド州で多くの政治家や政府職員が利用する10個の病院施設を展開するMedStar Healthは2016年3月27日、ランサムウェア攻撃に見舞われて身動きが取れなくなった。「MedStar Healthの医療機関では、医療記録だけでなく、基本業務をサポートするシステムにもアクセスできないため、文字通り業務の遂行が不可能になった」とカム氏は説明する。
OCRのデータベースに保持されている多くのインシデントのように小規模な侵害でも、誰の記録であるかによっては深刻な事態になり得る。「医療データの場合、どれだけ多くの記録が標的になったかということよりも、誰がデータを所有しているのかということの方が重要な場合がある」とカム氏は語る。
2015年は米国第2位の医療保険会社であるAnthemなど、大企業を標的とした攻撃が注目を集めたが、2016年は中小規模の病院へのランサムウェア攻撃の拡大が記憶に残った年だいえる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー