




















身代金は払うべきではない
米国では1日4000件、避けられない医療機関に対するランサムウェア攻撃をどう防ぐ?
医療機関に対するランサムウェア攻撃は避けられないと考えたほうがよさそうだ。専門家によると、攻撃に対する多面的な防御措置とバックアップが医療機関を守る鍵になるという。
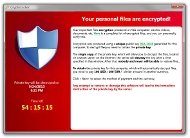 ランサムウェアは画面ロックや暗号化でファイルをアクセス不可にし、復旧と引き換えに被害者に身代金を要求する(出典:マカフィー公式ブログ「身近な脅威となったランサムウェア」)《クリックで拡大》
医療機関に対する身代金要求型マルウェア「ランサムウェア」の攻撃には、多くの複雑な要因が絡んでいる。医療機関のIT担当者は、他のサイバーセキュリティ脅威や攻撃と同様に、最善を尽くしてランサムウェア攻撃の発生を阻止しなければならない。だが、それと同じくらい重要なのは、医療機関がランサムウェア攻撃に遭った後に何ができるかを計画することだ。
残念ながら、ランサムウェア攻撃に遭う可能性は高いだろう。2016年の初頭だけを見ても、医療機関への攻撃は1日に約4000件発生している。米国政府の各機関共同報告書によると、これは1日約1000件のランサムウェア攻撃が報告されていた2015年と比較して、約300%の増加だ。
ただし、医療機関の最高情報責任者(CIO)は、ランサムウェア攻撃を受けても医療機関は身代金(ランサム)を支払うべきではないという共通の見解を示している。
攻撃者には絶対に身代金を支払ってはならない。そう語るのは、Children's Hospital of Pittsburgh of University of Pittsburgh Medical Center(UPMC)でCIOを務め、Global Health Servicesでバイスプレジデントを務めるハルン・ラシード氏だ。「1度支払えば、他のランサムウェアの標的にされる可能性が高くなるだけだ。攻撃に屈して身代金を払う医療機関だと攻撃者に思われるからだ」
問題はそれだけではない。医療機関が身代金を支払ったとしても、攻撃者からデータが返還される保証はないと同氏は指摘する。
「攻撃者はどこにいるかは分からない。他国にいるかもしれないし、誰にも分からない場所にいるかもしれない。そして、身代金を払った後、全く連絡が取れなくなる可能性もある」(ラシード氏)
結局のところ、防止策とバックアップが重要になるとラシード氏は語る。
医療機関に対するランサムウェア攻撃を防止する6つの方法
ランサムウェア攻撃に対する堅牢な防止策として、医療機関と医療システムは多面的なアプローチを取る必要がある。ラシード氏からのアドバイスは次の6つだ。
脆弱(ぜいじゃく)性の検出
テクノロジーに投資することで、医療機関宛てに送られる「CryptoLocker」、ダウンロード、スパム、実行可能ファイルといったトロイの木馬の侵入に悪用される脆弱なバックドアの検出に役立てるのが良いだろう。また、メールのフィルター処理をしたり、医療機関のネットワークにアクセスしてパスワードを盗むことができる人を特定したりすることもお勧めする。
メール
医療機関宛てに送られてくる「.exe」ファイルが添付された全てのメールをスキャンおよびフィルター処理し、なぜそのような実行可能ファイルが送られてきたのかを理解する必要がある。なぜなら、実行可能ファイルを開くと、基本的には、ランサムウェアがネットワークに入り込むのを許すことになるからだ。そのため、医療機関にランサムウェアが入り込む前に排除する方法を特定しなければならない。
リモートデスクトップ
医療機関のネットワークにリモートでアクセスしている職員をしっかりと管理し、職員がネットワークにアクセスしているときにすべき対策をきちんとやるべきだ。また、厳しいアプローチを採用し、限られた人しかネットワークにアクセスできないようにすることをお勧めする。
モバイル
「UPMCでは、モバイルデバイスの全使用者に強力で認証されたパスワードの作成を義務付けている。保護目的でモバイルデバイスには当機関のファームウェアを搭載している。そのため、職員がデバイスを紛失した場合、そのデバイスにある情報をリモートでワイプ(削除)することが可能になっている」(ラシード氏)
Wi-Fi
医療機関では、機関内のWi-Fiを分けて、ゲストが接続するWi-Fiと職員用のものを分離するのが賢明だ。
ソフトウェアの更新
これは医療機関がうまく対処できていない分野だ。ベンダーは、マルウェアや脆弱性に対応するべく頻繁にソフトウェアのパッチと更新プログラムを提供しており、その役目をしっかりと果たしている。
更新プログラムやパッチのことになると、医療機関は積極的でないことがあるとラシード氏は指摘する。
「パッチについて完全に把握し、ソフトウェアをアップデートすることが非常に重要だ。ソフトウェアのアップデートによって全てのデバイスを最新の状態に保つことで可能な限り侵入を減らし、攻撃を最小限に抑えることができる」(ラシード氏)
医療機関がランサムウェア攻撃から回復する方法
医療機関は、ランサムウェアによる攻撃を防ぐためにできる限り力を尽くすべきだが、それでも攻撃を阻止できない場合はある。
そのため、医療機関はランサムウェア攻撃を受けた後に、身代金を払わなくてもデータにアクセスできるよう準備をしておかなければならない。この際、鍵となるのは頻繁かつ継続的にデータのバックアップを取ることだ。
「ランサムウェアの影響をなくす上で最も効果のある手段は、定期的なバックアップだ。攻撃を受けた場合、攻撃される直前のデータは失うかもしれない。だが、データをバックアップしておけば、バックアップから情報を復元することが可能になる」とラシード氏はいう。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[ポールトゥウィン株式会社] 開発スピードと品質を両立、DONUTSが実践する「ハイブリッドなQA体制」の構築術 -
製品レビュー
[ポールトゥウィン株式会社] 開発スピードと品質は両立できる? DONUTSの「ジョブカン」に学ぶQA戦略 -
市場調査・トレンド
[レッドハット株式会社] 「プラットフォームエンジニアリング」調査レポート:利点・課題・未来像を詳説 -
市場調査・トレンド
[レッドハット株式会社] 生成AI活用のためのテクノロジー基盤、構築に際しての7つの検討事項とは? -
製品資料
[レッドハット株式会社] ビジネスの現場へのAI導入と活用、何から始めてどのように進めるべきか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
2
1200万円のSaaS導入を回避 スギ薬局「運用費10万円」のAIエージェント構築術
-
3
OpenAIがコスト半減のGPT-6新モデル投入 Claude猛追とOSS包囲網で激化する価格戦
-
4
【基本情報技術者試験】データを複数ディスクに分散する「RAID」の仕組みと特徴
-
5
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
6
AI自動化が進まない理由の1位は「詳しい人がいない」 従業員300人調査
-
7
「RAGの利用」に関するアンケート
-
8
IT製品の導入に関するアンケート「PC&デバイス」編
-
9
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
10
一度は失敗、ある古着販売業者がたどり着いた「データ駆動型経営」の全て
ホワイトペーパーランキング PR
-
1
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
2
バックアップは“取っているから大丈夫”なのか? ランサムウェア時代の備え方
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
5
5分で分かる Microsoft 365のデータ損失に備えるためのバックアップの仕組み
-
6
「NAS」「SAN」「DAS」は何が違う? いまさら聞けないストレージの基礎
-
7
ネットワーク遅延の原因、「パケットロス」の基礎知識と効果的な解決策
-
8
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
9
ソフトウェア開発の属人化と手戻りをどう防ぐ? 速さと品質を両立させる方法
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー