





















徹底解説「ランサムウェア」の脅威と対策【第2回】
図解で分かる 「ランサムウェア」に有効なセキュリティ対策はこれだ(1/2 ページ)
身代金要求型マルウェア「ランサムウェア」の脅威が深刻化する中、法人組織が知っておくべき対策のポイントとは何か。図解で説明する。
 ランサムウェアに有効なセキュリティ対策を図解で説明(拡大図は記事後半で紹介)
サイバー犯罪全般にいえることですが、有効なセキュリティ対策を検討するためには、まずサイバー犯罪者の手口を理解しなければなりません。身代金要求型不正プログラム(マルウェア)の「ランサムウェア」も同様であり、対策を考える上でランサムウェアの手口や挙動を知ることは非常に重要です。
連載第1回「『ランサムウェア』は約30年前から暗躍していた? 凶悪化の歴史を振り返る」では、ランサムウェアの概要と変遷、最新の被害状況について解説しました。第2回となる今回は、ランサムウェアの法人組織内への侵入、端末への感染、データの暗号化の動きを見ていくとともに、それぞれの対策のポイントについて解説します。
ランサムウェアの侵入を防ぐ
第1回でも説明した通り、ランサムウェアは大きく分けて「Web経由」「メール経由」の2つの侵入経路で法人組織内に侵入してきます。ランサムウェアの被害を防ぐためには、まずはランサムウェアを侵入させないための対策を取ることが重要です。
対策ポイント1: Web経由の侵入をブロック
サイバー犯罪者はランサムウェアを侵入させるために、正規のWebサイトを利用して感染を試みます(図1)。正規サイトを改ざんしたり、不正なバナー広告を使ったりしてランサムウェアを拡散させるわけです。
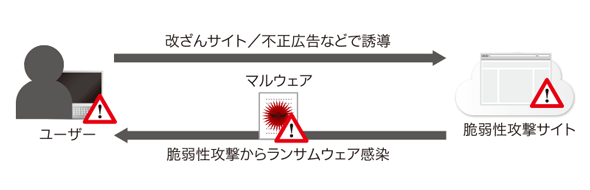 図1 Web経由によるランサムウェアの侵入《クリックで拡大》
いずれの場合においてもエンドユーザーは、Webサイトの閲覧中に、OSやソフトウェアの脆弱(ぜいじゃく)性を攻撃する不正サイトへ意図せず誘導されます。その結果、脆弱性攻撃サイトからエンドユーザー端末で利用しているOSやソフトウェアの脆弱性が攻撃され、ランサムウェアに感染します(参考:ウイルスバスター コーポレートエディションによるランサムウェア対策<YouTube>)。
脆弱性攻撃サイトからの攻撃を回避し、Web経由による侵入を防ぐには以下の対策が有効です。
- 修正パッチの適用
- 利用しているOS、ソフトウェアなどに脆弱性が見つかった場合、各ベンダーから修正パッチが公開される。修正パッチを迅速に適用すれば、脆弱性攻撃サイトから攻撃を受けるリスクを低減できる。自動更新機能がある場合には、有効活用することを推奨
- 脆弱性攻撃サイトへのアクセスをブロック
- Webゲートウェイやクライアント端末を保護するエンドポイントセキュリティ製品を導入し、脆弱性攻撃サイトへのアクセスをブロックしたり、脆弱性を狙った攻撃を防いだりすることでランサムウェアの感染リスクを低減
対策ポイント2:メール経由の侵入をブロック
ランサムウェアを拡散させるもう1つの手法として、不正プログラム(マルウェア)を添付ファイルとしてメールで送りつける「マルウェアスパム」があります(図2)。ランサムウェアの拡散を目的としたスパムメールには、JSファイル(JavaScriptファイル)や「Microsoft Word」「Microsoft Excel」のマクロ機能を悪用したマルウェアが添付されていることが一般的です。受信者がこうした添付ファイルを開封するとランサムウェアに感染します(参考:メール経由によるランサムウェア感染の脅威<YouTube>)。
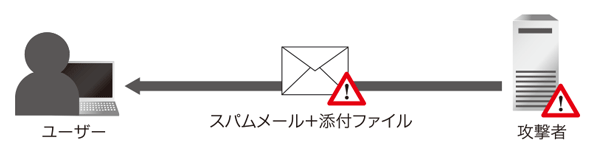 図2 マルウェアスパムによるランサムウェア侵入の例《クリックで拡大》
メール経由での侵入を防ぐには、セキュリティ製品による対策だけでなく、個々のエンドユーザーのセキュリティ意識向上も重要になってきます。主要な対策は以下の通りです。
- 不審なメールの添付ファイルは開かない
- セキュリティ教育によってエンドユーザーのセキュリティリテラシーを高め、不審なメールの添付ファイルを開くリスクを低減
- 安易にマクロ機能を有効にしない
- Microsoft WordやMicrosoft Excelのマクロ機能は、既定の設定で無効となっている。添付ファイルにマクロ機能が設定されている場合は、メールの内容に不審な点がないかどうかを確認するとともに、必要に応じてシステム管理者にファイルの安全性を確認することを推奨
- 不審なファイルが添付されたスパムメールをブロック
- メールゲートウェイ製品を導入することで、不審なファイルが添付されたスパムメールをブロックできる。メールにクラウドサービスを利用している場合でも、クラウドサービス事業者が提供するセキュリティ機能の利用が可能。さらに追加の機能が必要な場合は、別途セキュリティ製品/サービスを導入することも検討
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
5
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
6
「OpenJDK」の重大な脆弱性をAIが1時間で発見 “防御の遅れ”をどう防ぐ?
-
7
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
-
8
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
9
月15万件の電話をAIで自動化した「焼肉きんぐ」 AIエージェント活用術
-
10
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー