




















リスク別セキュリティ製品ガイド
サイバーリスク対策を「未知と既知」「内部と外部」で分類 役立つ製品は?
企業を狙ったサイバー攻撃が後を絶たない。サイバーリスクを的確に把握して被害発生を防ぐために、「内部起因」「外部起因」、および「未知」「既知」の軸に沿ってサイバーリスクを分類し、それぞれの対策を考える。
事業継続性を保つためには、サイバーリスク管理とサイバーセキュリティ対策が欠かせない。企業を取り巻くリスクを「内部起因」「外部起因」の軸と「未知」「既知」の軸に沿って分け、全体にまたがる「包括的」なリスクと併せてそれぞれの対策を考える(図1)。
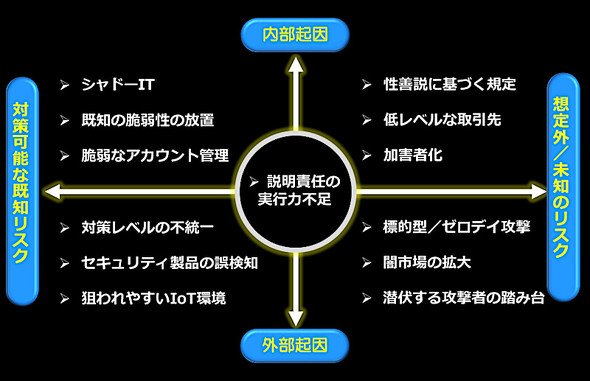 図1 企業を取り巻くサイバーリスク(出典:NTTコミュニケーションズの資料を編集部で一部変更)《クリックで拡大》
併せて読みたいお薦め記事
さまざまなリスク
企業向けセキュリティ製品・サービス
未知の脅威対策となる「EDR」「MDR」
 NTTコミュニケーションズのセキュリティエバンジェリスト竹内文孝氏
によれば、「外部起因」かつ「未知」のリスクとしては
- 標的型攻撃
- ゼロデイ攻撃(セキュリティパッチがまだ公開されていない段階の脆弱<ぜいじゃく>性を悪用した攻撃)
- 闇市場(ダークマーケット)における企業の機密情報、従業員の個人情報の売買
- 踏み台化(ルーターに侵入し、そこに接続する端末への攻撃の足がかりとする)
などがあるという。これらに対して「脅威を可視化し、迅速かつ的確な対処をしなければならない」と同氏は説明する。
未知の脅威は定義が存在しないため、検知自体が困難な場合もある。攻撃を防ぐだけでなく、攻撃を受けることを前提とした対策が必要になる。具体的な対策として竹内氏が挙げるのが「EDR」(Endpoint Detection and Response)だ。
EDRは脅威の検出だけでなく、攻撃を受けてしまった後の対処も支援する。EDR製品を使うことでインシデントを素早く検知して対処し、被害が他の端末に広がることを防ぐことができる。EDRを使いこなせるセキュリティ担当人員を確保できない企業は、EDRの機能をマネージドサービスとして利用できる「MDR」(Managed Detection and Response)を検討するとよいだろう。
竹内氏は、未知の脅威に関する知見を収集してデータベース化した「スレットインテリジェンス」(「脅威インテリジェンス」「セキュリティインテリジェンス」とも)を活用することも推奨する。スレットインテリジェンスを活用してセキュリティ基盤を構築し強化すれば、インシデントの再発防止に加え、企業ないしグループ全体で一定水準のセキュリティ対策を共有することにつながる。
何らかのクラウドサービスを利用している企業は「CASB」(Cloud Access Security Broker)の導入も有力な選択肢となる。CASBはクラウドサービスとそのユーザーの間に位置し、単一コントロールポイントとしてアクセス制御やデータ保護、ログ収集などを実現するシステムだ。クラウドサービスの利用状況を可視化し、ポリシーに基づいた制御を可能にすることにで、クラウドサービスの安全な業務利用を支援する。
内部不正には「UEBA」が有効
「『内部起因』かつ『未知』のリスクとしてまず挙がるのが内部不正だ」と竹内氏は語る。内部不正による機密情報の漏えいリスクは、どの企業にも常に付きまとう。発生すれば、企業の社会的信用を損なう可能性もある。
内部不正につながる行動を可視化し、従業員の行動をスコア化して評価することは有効な対策手段だ。竹内氏は「性悪説に基づいた対策が必要だ」と述べ、リスク低減策として「UEBA」(User and Entity Behavior Analytics)を提案する。UEBAは従業員の行動データ(システムへのアクセス、入退室、外部・内部ネットワークへの接続などのログ)を収集し、それらの分析環境を提供することで、不振な行動を取る従業員の発見を支援するツールだ。従業員の振る舞いを多角的に捉え、それぞれの相関関係から行動を分析することで、導き出す結果の精度を高められる。UEBAによって異常なふるまいを検知し、従業員のコンプライアンス(法令順守)状況を定量的に評価するとともに、システムの脆弱性診断もできる。
既知のリスクに有効な「CASB」や「SIEM」
竹内氏の説明によると、「内部起因」かつ「既知」のリスクには以下がある。
- 情報システム部門を介さずに各部門がIT製品/サービス利用する「シャドーIT」
- 社内システムにおける既知の脆弱性の放置
- アカウントやIDの不適切な管理
これらのリスクへの対策として竹内氏は「リスク評価、対応策の洗い出しと優先度付け、ロードマップの策定、対策実行」のサイクルを回すことを提唱する。具体的な対策製品は次の通り。
- シャドーITには、組織でのクラウドサービスの利用を監視・制御するためのCASBや、使用を許可していないWebサービスへのアクセスを禁止する「フィルタリング機能」が有効。
- 既知の脆弱性には、利用中のOSやミドルウェア、アプリケーションなどに存在する脆弱性を検査する「脆弱性スキャン」や「脆弱性診断」が有効。
- アカウントやIDの管理には、IDにひも付く個人情報や権限情報などを統合的に管理するためのID管理製品が有効。
「外部起因」かつ「既知」のリスクとして竹内氏は、企業が導入しているソフトウェアの脆弱性を挙げる。対策については、セキュリティパッチの適用はもちろん、システムとネットワークのログを収集し監視するツール「SIEM」(Security Information and Event Management)の利用も有効だ。「SIEMを使って継続的なログの収集と分析を実施し、社内で人員を確保できない場合は外部委託を視野に入れるとよい」と同氏は推奨する。
全体にまたがる「包括的」リスクとして竹内氏は「事業継続性」を挙げる。「企業全体、グループ全体、あるいは取引先も含めたサプライチェーン全体でリスクマネジメントに対する意識をそろえることが欠かせない」と同氏は述べる。そのためには政府機関が定めたガイドラインを利用してチェックリストを作成するとよいだろう。コンサルティングサービスを併用してチェックリストの評価を受けるのも有効だ。さらに同氏は責任範囲の明確化について「企業内部で対処すべき範囲と外部に委託してもよい範囲を区分することも大切だ」と言及し、セキュリティ戦略の立案や管理、インシデント対処組織「CSIRT」(Computer Security Incident Response Team)の運用は内部で実行するとよいという。一方でセキュリティ対策製品の導入や運用、ログ分析などの専門技術が必要な業務は、外部委託を検討してもよいだろう。
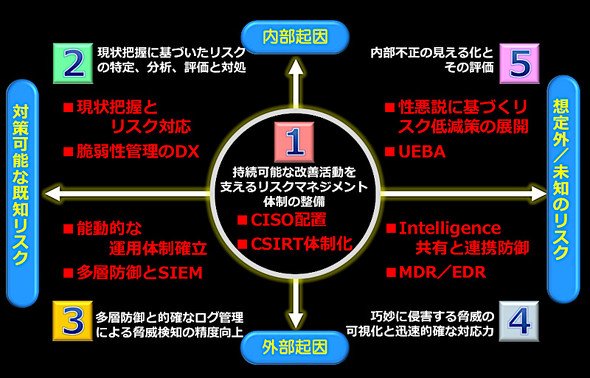 図2 企業が取るべきサイバーリスクへの対策。検出した脆弱性をデータベース化して分析し、リスクの重篤度を数値化することで、対処の優先度判断に対する基準を設けることを竹内氏は「脆弱性管理のDX(デジタルトランスフォーメーション)」と説明する。「CISO」は「最高情報セキュリティ責任者」の略(出典:NTTコミュニケーションズの資料を編集部で一部変更)《クリックで拡大》
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー