





















BREACH攻撃が500倍も高速化
「Gmail」や「Facebook Messenger」にセキュリティ危機? 攻撃を阻止するには
セキュリティ研究者が、BREACH攻撃によって「Facebook Messenger」や「Gmail」がより迅速に攻撃を加えられる可能性があることを明らかにした。ただし、全体的なリスクは限られている。
セキュリティ研究者が、「Black Hat Asia 2016」において、従来の方法より500倍も高速に実行可能なBREACH攻撃の最新バージョンを実演した。
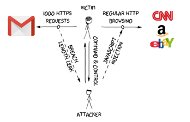 BREACH攻撃のモデル(出典:Practical New Development on BREACH)《クリックで拡大》
ディミトリス・カラコスタス氏とディニシス・ジンドロス氏が、BREACH(Browser Reconnaissance and Exfiltration via Adaptive Compression of Hypertext)攻撃を初めて披露したのは「Black Hat 2013」だ。
BREACHは、Webコミュニケーションの帯域幅を節約するのに使われるDeflateデータ圧縮アルゴリズムを攻撃し、「Facebook Messenger」や「Gmail」のセキュリティで保護されたデータを盗めるようにする。また、彼らは新しいRuputureフレームワークによって、攻撃が実行しやすくなることを明らかにした。
ブラウザの並列処理は6倍、サイトリクエストは16倍速くなったため、BREACHは全体で500倍速くなったと彼らは主張する。BREACH攻撃は、エンドポイントを標的にし、「ブロック暗号化の使用により誘発されるノイズと一般的なWebアプリケーションに見られるノイズを回避する新しい統計的手法」を使っている。これについては、彼らの論文「Practical New Development on BREACH(BREACHの実用的で新しい発展)」で説明されている。
これは実質的に、Facebook MessengerやGmailを攻撃して、保護されたコミュニケーションを盗めることを意味している。とはいえ、Ruptureフレームワークが攻撃を企てやすくして複雑さを緩和しても、攻撃を加えるには数週間かかる可能性があるとジンドロス氏は語る。
ジンドロス氏はIT系ニュースメディア「The Register」に次のように話している。「Ruptureフレームワークを使ってエンドポイントを標的するには、Ruptureについてしばらく学ぶ必要がある。Gmailの電子メールやFacebookのメッセージなどを盗むためには、Ruptureがどのように動作し、どうやってデータを圧縮するのか、ノイズがある場合はどうするのかなどを把握し、Ruptureが適切に機能するための構成を知らなければならない。Ruptureフレームワークは、私たちのアイデア、最適化手法、統計的手法を実装したもので、コンセプトを証明するものではない。だが、実際のシステムで実行する準備はできている」
カラコスタス氏とジンドロス氏は、Gmailへの攻撃を軽減する簡単な方法も公開している。両氏によると、ファーストパーティーのCookieを有効にすることで、暗号化および圧縮された秘密情報やプレーンテキストのデータを盗む足掛かりとなり得る圧縮解除キーを使用できなくすることが可能かもしれないという。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
4
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
5
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
6
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
7
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
8
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
9
「Chrome」「Edge」「Firefox」のメモリ使用量はどれだけ違う? 測定してみた
-
10
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー